Mes: agosto 2026

  • Panameño es el primer centroamericano que gana una temporada Pro Junior de la Liga Mundial de Surf

    Panameño es el primer centroamericano que gana una temporada Pro Junior de la Liga Mundial de Surf

    Teo Grani sube al primer lugar del ranquin y; además, se clasifica para el Mundial de noviembre en El Salvador.

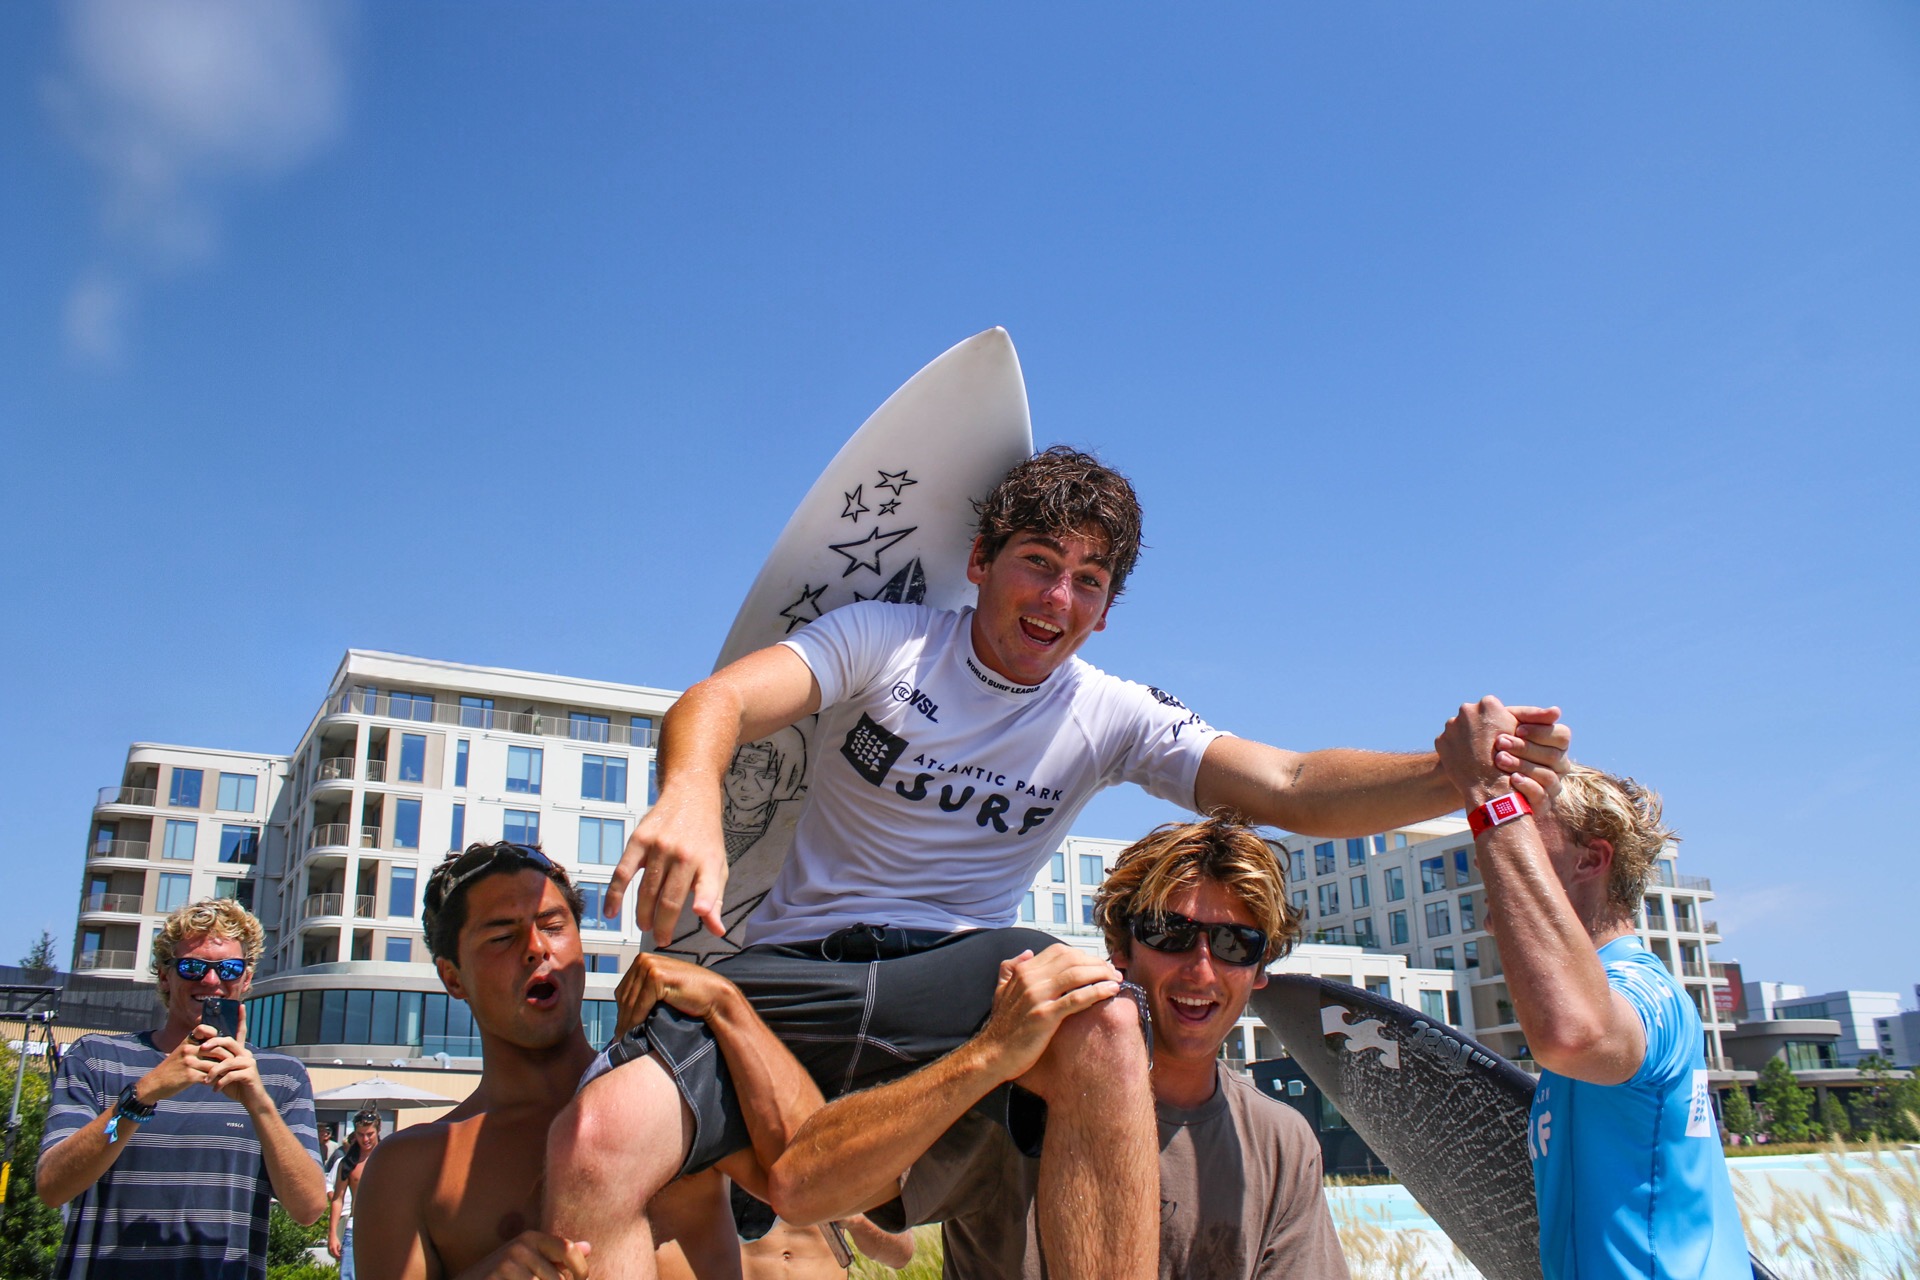
    El panameño nacido en Bocas del Toro, Teo Grani, entró en la historia del deporte como el primer centroamericano que gana una temporada en la categoría junior de Norteamérica en la Serie de Calificación de la Liga Mundial de Surf (QS-WSL, siglas en inglés) luego de que alcanzara el triunfo en el torneo final en Atlantic Park, Virgina Beach, Estados Unidos (EE. UU).

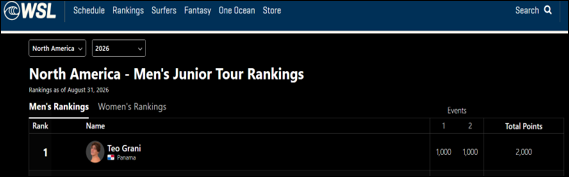
    La victoria en EE. UU. permitió que Grani subiera al primer lugar del ranquin general de Norteamérica de la temporada con un total de 2 000 puntos cifra que; además, le permitió avanzar al Mundial Pro Juniorque se llevará a cabo en El Salvador durante noviembre próximo.

    Durante las dos últimas presentaciones el panameño sumó 1 000 puntos en cada fecha como indica el siguiente escalafón de la QS-WSL:

    Para Grani la “histórica del surf panameño en la categoría junior de la Liga Mundial de Surf es una muestra muy clara de que el país está dando grandes pasos en este deporte gracias al trabajo de muchas personas que han dedicado mucho tiempo y esfuerzo para lograr esta meta”.

    “Lograr este objetivo es una gran alegría personal, pero más allá de eso terminada de ratificar que en Panamá hay mucho talento para la práctica del surf en el nivel competitivo. Estoy seguro de que en el futuro vendrán más victorias como estas” afirmó Grani.

    El deportista añadió que en las próximas semanas iniciará un proceso de preparación “muy fuerte” para competir en el Mundial Pro Junior en El Salvador donde llegarán “rivales de peso mundial”.

    “Se trata de un escenario donde uno debe ser con el máximo nivel si quiere destacar porque llegarán los mejores exponentes de cada país; por eso, el trabajo anterior al evento es fundamental. También voy a estar en otra fecha open de la WSL en Carolina del Norte, eso me permitirá llegar al Mundial con un buen ritmo de competencia luego de estar en el evento de Virginia Beach y otra anterior que se hizo en Costa Rica”, expresó el panameño de 20 años.

    Grandes avances

    Diego Naranjo, entrenador de Grani en la Selección de Panamá, precisó que el resultado “marca un antes y un después en la historia del surf de Panamá e incluso de Centroamérica porque estamos llegando a un punto donde nadie de esa región había estado antes”.

    “Este paso es una clara demostración de que Panamá tiene un gran talento de sobra para destacar en las mejores y más exigentes vitrinas internacionales, pero lo que es aún mejor es que se trata de muchachos jóvenes que todavía tienen bastantes años de carrera deportiva por delante. Además, me parece que habrá un efecto multiplicador porque más chicos y chicas se van a interesar en el surf local”, resaltó Naranjo.

    La tecnología del Atlantic Park Surf, impulsada por Wavegarden, genera movimientos artificiales en una laguna de 100 mil pies cuadrados que produce más de 20 tipos de olas, que van desde uno hasta seis pies de altura. Su diseño distintivo la hace ideal para competiciones de surf, colocando a los espectadores cerca de la acción.

    La WSL es el hogar global competitivo de esa disciplina que define Campeones del Mundo desde 1976 mostrando a los mejores exponentes de este deporte en el orbe.

  • El 56% de los adultos mayores ignora si sus datos personales han sido filtrados en la red, según Kaspersky

    El 56% de los adultos mayores ignora si sus datos personales han sido filtrados en la red, según Kaspersky

    Los intentos de fraude telefónico y extorsión dirigidos a los adultos mayores en América Latina han evolucionado hacia tácticas altamente personalizadas debido a la exposición de información confidencial en la red. De acuerdo con un estudio de Kaspersky, el 56%de los latinoamericanos mayores de 60 años confiesan que no se ha enterado de los incidentes recientes de fuga de datos.

    Esta falta de visibilidad facilita el éxito de la ingeniería social, una técnica de manipulación psicológica donde los ciberdelincuentes aprovechan datos precisos como nombres completos y domicilios para engañar a las víctimas.

    Los adultos mayores se han convertido en un objetivo atractivo para los ciberdelincuentes porque confluyen varios factores de riesgo: una menor familiaridad con algunas dinámicas del fraude digital, una mayor confianza en canales tradicionales como las llamadas telefónicas y, en muchos casos, poca visibilidad sobre la cantidad de información personal que ya circula sobre ellos en internet.

    Los atacantes explotan precisamente esa combinación y utilizan datos reales para dar credibilidad a sus historias, generar urgencia y reducir la posibilidad de que la víctima cuestione la comunicación.

    A partir de información obtenida de bases de datos filtradas, los criminales pueden construir llamadas mucho más convincentes, mencionando datos exactos de la persona para hacerse pasar por bancos, instituciones o incluso familiares. Esa información real funciona como una prueba aparente de legitimidad y puede llevar a la víctima a bajar la guardia, facilitando fraudes financieros, robo de identidad u otros engaños.

    Pero el riesgo no solo radica en el desconocimiento, sino también en cómo reaccionan los adultos mayores cuando descubren que sus datos han sido comprometidos. El estudio destaca que: el 51% revisa si en sus cuentas bancarias se registró alguna transacción no autorizada, el 48% cambia las contraseñas de sus cuentas digitales y otro 32% actualiza las claves de su banca en línea. Sin embargo, un preocupante 13% admite que “no hizo nada” tras enterarse de que su información fue expuesta en internet.

    Esta desprotección digital se alinea con tendencias globales que nos muestran que las generaciones mayores suelen estar menos integradas en los hábitos de seguridad digital. A nivel global, aproximadamente el 21% de las personas mayores de 55 años no adopta ninguna medida para proteger a su entorno en línea.

    “La ingeniería social es efectiva porque explota emociones humanas como el miedo, la confianza o el sentido de urgencia. Para las generaciones adultas que se incorporaron al mundo digital en una etapa más avanzada de su vida, reconocer las nuevas formas de fraude puede ser particularmente complejo, especialmente ahora que los ciberdelincuentes utilizan tecnologías como la inteligencia artificial para crear engaños cada vez más convincentes y personalizados. Si una llamada o un mensaje incluye información real, como el nombre o domicilio de la persona, es más fácil asumir que se trata de una comunicación legítima. Por eso, es fundamental fortalecer la educación digital desde la familia, hablar sobre cómo están evolucionando las estafas y apoyarse en herramientas de seguridad que permitan identificar y bloquear interacciones de riesgo antes de que el engaño tenga éxito», señaló Carolina Mojica, Gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky.

    Para ayudar a los adultos mayores a identificar llamadas o mensajes de estafa, los expertos de Kaspersky recomiendan:

    -Que conozcan tus datos no significa que sean de confianza: Si durante una llamada alguien menciona correctamente tu nombre, domicilio u otra información personal, no asumas que es legítima: esos datos pueden provenir de filtraciones. Corta la comunicación y verifica por canales oficiales. También puedes apoyarte en herramientas como Kaspersky Who Calls, que ayuda a identificar llamadas sospechosas o números desconocidos antes de contestar.

    -Comparte menos información personal en Internet: Evita publicar abiertamente datos como domicilio, teléfono, fecha de nacimiento, lugares que frecuentas o información sobre familiares. Revisa también la configuración de privacidad de redes sociales para limitar quién puede acceder a tus publicaciones. Los ciberdelincuentes pueden combinar información disponible públicamente con datos obtenidos en filtraciones para construir llamadas y mensajes mucho más personalizados y convincentes.

    -Apóyate de tus familiares para comprobar si tu información ha sido expuesta. Revisen juntos periódicamente si alguna de sus cuentas de correo electrónico aparece asociada a una filtración de datos utilizando servicios confiables de verificación de brechas. Si encuentran alguna exposición, cambien de inmediato la contraseña de la cuenta afectada —y de cualquier otra donde se haya reutilizado—, activen la autenticación de dos factores y manténganse especialmente atentos a llamadas o mensajes que utilicen datos personales para generar confianza.

    -Establece con tu círculo cercano una forma de verificación familiar: Ante llamadas o mensajes que aseguren que un familiar está en problemas y soliciten dinero o información urgente, acuerden previamente una manera sencilla de comprobar su identidad, por ejemplo, una pregunta cuya respuesta solo conozca la familia. Nunca realices un pago basándote únicamente en una llamada, una voz o un mensaje, corta la comunicación y contacta directamente a la persona a través de su número habitual.

    -Protege tus dispositivos con herramientas de ciberseguridad: Instalar una solución de seguridad confiable y mantenerla actualizada en computadoras y teléfonos móviles añade una capa adicional de protección frente a las amenazas digitales. Estas herramientas pueden detectar y bloquear sitios fraudulentos, enlaces maliciosos y otras amenazas antes de que comprometan información personal o financiera. Soluciones como Kaspersky Premium, por ejemplo, alertan al usuario cuando detectan páginas sospechosas y ayudan a proteger sus datos y dispositivos mientras navega, realiza compras o utiliza servicios digitales.

    Para mayor información, visite el blog oficial.

  • Limón tiene el reto de convertir su posición estratégica en mayor competitividad y calidad de vida

    Limón tiene el reto de convertir su posición estratégica en mayor competitividad y calidad de vida

    Limón cuenta con una de las posiciones geográficas más estratégicas de Costa Rica: acceso directo al Caribe, infraestructura portuaria y conexión con los mercados internacionales. El desafío es lograr que esas ventajas se traduzcan cada vez más en inversión, encadenamientos productivos, mejores empleos y mayor calidad de vida para las personas que habitan la provincia.

    Los resultados del Índice de Competitividad Nacional (ICN) 2025, elaborado por el Consejo de Promoción de la Competitividad (CPC), muestran señales positivas. Limón pasó de 49,6 puntos en 2024 a 52,6 puntos en 2025, un incremento cercano a 3 puntos.

    No obstante, continúa entre las provincias con menor competitividad del país. La mejora reciente estuvo impulsada principalmente por el sector construcción, internet fijo, las tecnologías de información y comunicación (TIC) en el sistema educativo y la infraestructura de transporte.

    Para el CPC, estos resultados muestran que Limón no debe verse únicamente desde sus rezagos, sino también desde el potencial que representa su ubicación estratégica para el desarrollo nacional. De una ventaja geográfica a una ventaja competitiva La experiencia internacional respalda la importancia de los puertos y su vinculación con el desarrollo territorial.

    Un estudio de la OCDE, que analizó alrededor de 560 regiones de Europa occidental y 116 puertos, encontró una relación positiva entre el movimiento de carga portuaria y el empleo regional, incluyendo empleo en manufactura y servicios. Sin embargo, el impacto depende también de factores institucionales y de gobernanza.

    La propia OCDE advierte que contar con un puerto no garantiza automáticamente que todos sus beneficios económicos permanezcan en el territorio donde está localizado: parte de esos beneficios puede trasladarse a otras regiones, mientras algunos costos permanecen localmente.

    Por ello, las políticas públicas deben procurar aumentar los efectos positivos de los puertos sobre sus ciudades y regiones. Esta evidencia resulta particularmente relevante para Limón.

    “Limón ya cuenta con una ventaja que muchas regiones quisieran tener: una posición estratégica, acceso al Caribe y conexión directa con el comercio mundial. El reto es convertir esa ventaja geográfica y logística en una verdadera ventaja competitiva que genere oportunidades y calidad de vida para su población”, indicó Shirley Saborío, vicepresidenta del Consejo de Promoción de la Competitividad.

    ¿Cómo aumentar la competitividad?

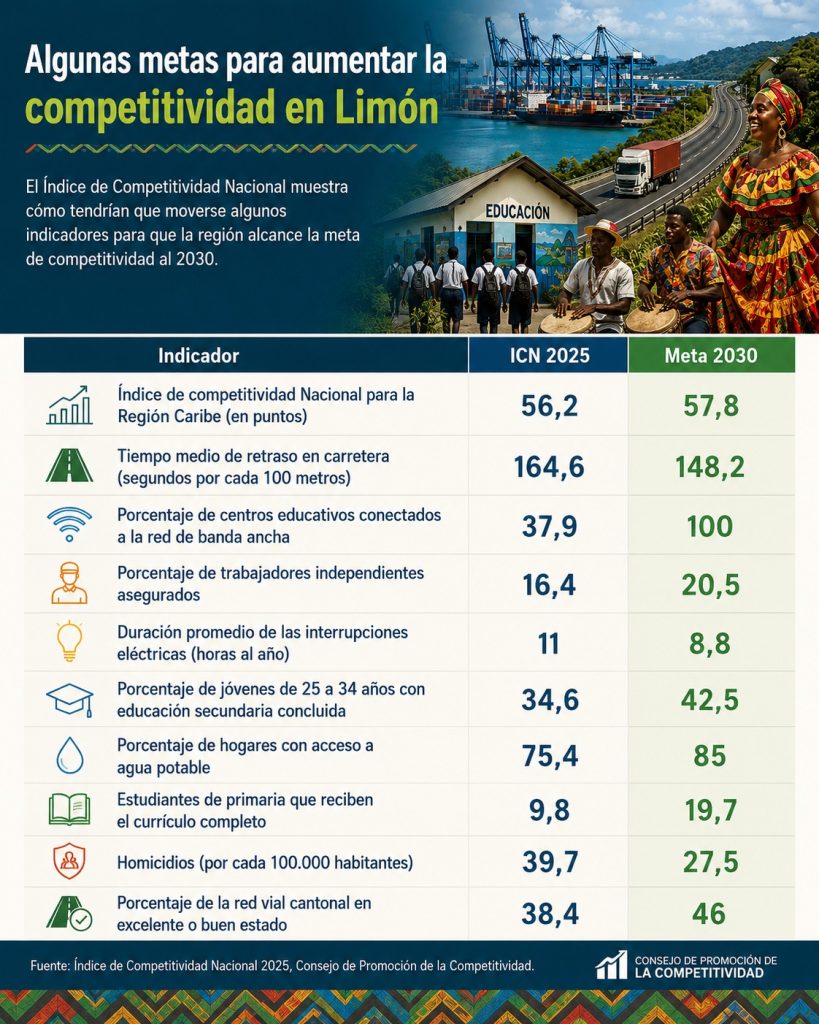
    El Plan Nacional de Desarrollo e Inversión Pública 2027-2030, presentado esta semana, incluye elevar la competitividad como una meta nacional. Para lograrlo, Limón tendría que aumentar su competitividad de 52,6 puntos en el ICN 2025 a 57,8 en el ICN 2031, para los cual requiere atender desafíos estructurales. Uno de los principales es el capital humano.

    En esta región, solamente 34% de los jóvenes de 25 a 34 años ha concluido la educación secundaria. Además, el ICN muestra importantes brechas educativas entre cantones; en Talamanca y Matina ningún niño recibe el currículo completo de educación primaria.

    El desafío educativo trasciende a Limón. El Resumen Ejecutivo del ICN 2025 identifica la educación como una de las principales fronteras de la desigualdad territorial del país y señala que siete de cada diez jóvenes en algunos cantones rezagados —entre ellos Matina y Talamanca— no han terminado el colegio.

    La seguridad constituye otra barrera. Limón registra los mayores índices de inseguridad entre las provincias y alcanzó una tasa aproximada de 40 homicidios por cada 100.000 habitantes en 2024. También persisten brechas en servicios básicos e infraestructura local.

    Los datos presentados por el ICN muestran importantes rezagos de acceso a agua potable entre los cantones de la provincia, mientras que solo 38% de la red vial cantonal se encuentra en buen estado.

    En materia eléctrica, Limón es la tercera provincia con mayor pérdida de horas del servicio eléctrico, después de Guanacaste y Puntarenas. El siguiente es un resumen de algunos indicadores que Limón debe mover para incrementar su competitividad.

    El desafío: generar y retener más valor

    En Limón 46 La estructura productiva plantea otra oportunidad de transformación. Limón genera aproximadamente 5% del PIB nacional y, según los datos utilizados en la presentación provincial del ICN, 85% de sus exportaciones está vinculado con productos primarios, mientras solamente 6% corresponde a productos y servicios de contenido tecnológico.

    Esto abre una oportunidad para avanzar hacia actividades de mayor valor agregado, fortalecer los encadenamientos entre grandes inversiones y empresas locales, desarrollar servicios asociados a logística y comercio internacional y aprovechar mejor el potencial de sectores como agroindustria, turismo y tecnología.

    “El desafío es conectar la economía global que pasa por Limón con la economía local que vive en Limón. Puerto, conectividad y exportaciones son activos fundamentales, pero su verdadero impacto debe medirse también por la capacidad de generar empleo formal, mejores ingresos, empresas locales más productivas y oportunidades para las nuevas generaciones”, agregó Saborío.

    La gestión institucional también será determinante. El ICN evidencia diferencias importantes entre los gobiernos locales de la provincia: en algunas municipalidades los tiempos para tramitar permisos de uso de suelo o licencias comerciales superan los 10 días y únicamente dos municipalidades superaron el 80% de ejecución presupuestaria en 2024.

    Una agenda para aprovechar el potencial de Limón Para el CPC, los resultados apuntan hacia una agenda de desarrollo territorial que articule capital humano, seguridad, infraestructura y servicios públicos, transformación productiva y fortalecimiento institucional. La provincia cuenta con activos capaces de impulsar su desarrollo.

    El desafío es generar las condiciones para que la inversión y la actividad económica asociadas con su posición geográfica produzcan mayores encadenamientos dentro del territorio y alcancen a más personas.

    “Limón no necesita descubrir su ventaja; necesita aprovecharla mejor. La meta debe ser pasar de una posición geográfica privilegiada a una ventaja competitiva que se traduzca en bienestar. Una provincia más competitiva debe significar también mejores oportunidades y mejor calidad de vida para sus habitantes”, indicó Saborío.

  • Encuentran cementerio prehispánico en Matapalo de Abangares

    Encuentran cementerio prehispánico en Matapalo de Abangares

    Por Luis Castrillo Marín.

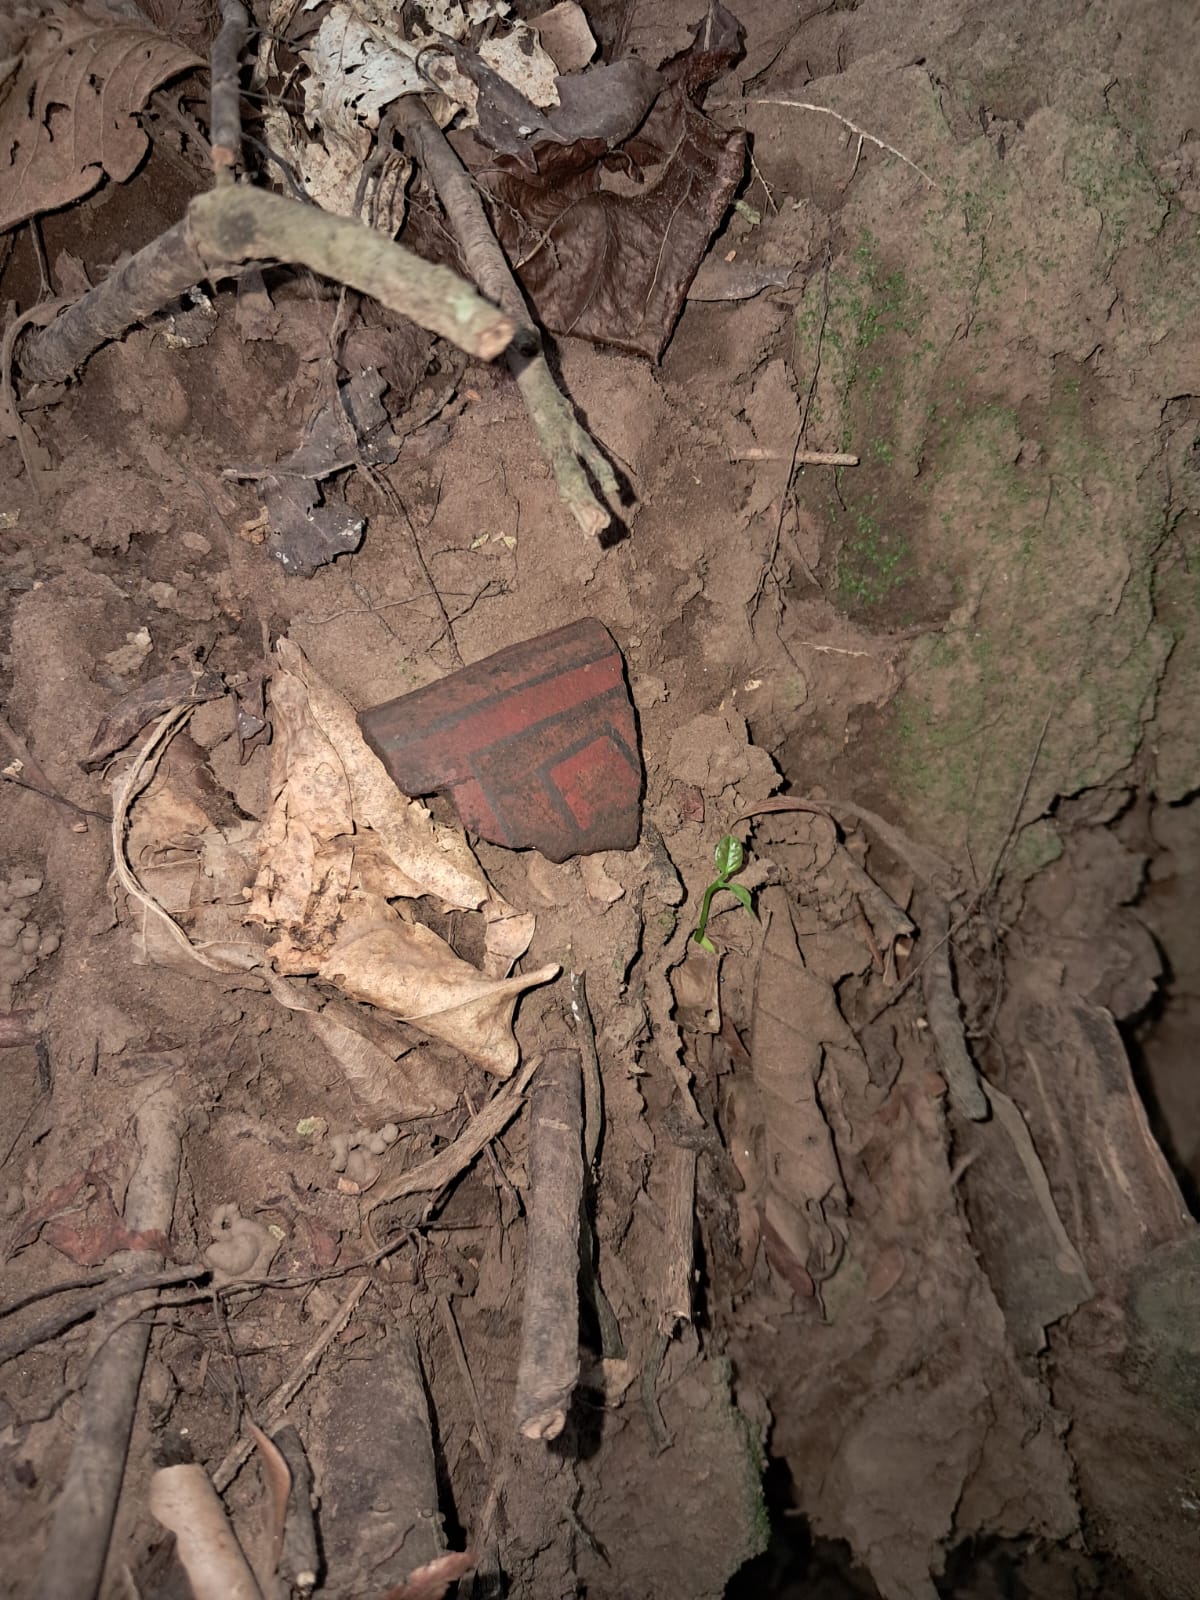
    Una inspección realizada por el Museo Nacional durante el pasado 25 de junio permitió confirmar la existencia de un monumento arqueológico prehispánico sin registro oficial correspondiente a un cementerio formado por estructuras funerarias tipo “rodelas”, ubicado en Matapalo de Abangares.

    El sitio -ubicado a unos 20 metros del cauce del río Abangares– presenta características coherentes con patrones funerarios ampliamente documentados para el Pacífico Norte de Costa Rica y; de manera preliminar, puede asociarse al Período Bagaces (300–800 años después de Cristo). 

    Según el documento INF_MNCR-DAH-076-2025 denominado “Informe de inspección por atención de denuncia posible alteración de monumento arqueológico en Matapalo de Abangares, Guanacaste. Monumento Abangares (G-1220 Ab)” durante la inspección se registró un mínimo de diez estructuras funerarias, varias de las cuales muestran evidencias de alteraciones antiguas atribuibles a actividades de huaqueo ocurridas décadas atrás.

    “Sin embargo, también se identificaron estructuras aparentemente intactas, lo que indica que el monumento conserva un importante potencial arqueológico.  Como resultado de la inspección y la revisión de la base de datos institucional, se determinó que el sitio no contaba con registro previo, por lo que fue incorporado oficialmente al inventario nacional de patrimonio arqueológico bajo la denominación Abangares (G-1220 Ab). El estado general de conservación del monumento arqueológico puede considerarse de regular a bueno, especialmente si se compara con otros cementerios de montículos de piedra documentados en la región”, señala el documento elaborado por los arqueólogos del Museo Nacional, Felipe Solís Del Vecchio y José Brenes Ballestero.

    Los especialistas del Museo identificaron como principales riesgos para la conservación futura del monumento “una eventual ampliación de las actividades extractivas en la zona, posibles nuevas acciones de huaqueo y alteraciones derivadas de procesos erosivos o cambios en la dinámica fluvial del río Abangares”.

    El estudio de campo se realizó porque el 26 de mayo 2026 el Museo recibió, mediante el formulario de denuncia de patrimonio cultural, una denuncia de un vecino según la cual se estaba afectando el patrimonio arqueológico en Guanacaste en la comunidad de Matapalo de Abangares.

    La denuncia indicaba que “se están haciendo trabajos de excavación del río, a 20 metros de una huaca y 10 metros ya pasaron barriendo con tractor”; además, señalaba como supuestos responsables de la afectación a una empresa constructora que tiene el registro minero 2000-4 que vende materiales (piedra y arena) a otra compañía que tiene a cargo las obras de la carretera Limonal-Barranca.

  • El robo de credenciales se consolida como una de las principales vías de ataque contra empresas

    El robo de credenciales se consolida como una de las principales vías de ataque contra empresas

    Los atacantes están dejando de depender de malware fácilmente detectable para optar por el uso de accesos legítimos que les permiten pasar desapercibidos y evadir los controles de seguridad.

    Según un reciente informe global de Kaspersky Security Services, el robo y abuso de credenciales, así como los ataques basados en el uso de cuentas válidas, se encuentran entre las tácticas más efectivas utilizadas por los ciberdelincuentes. Esta tendencia refleja un cambio estratégico en el comportamiento de los atacantes, quienes están dejando de depender de malware fácilmente detectable para optar por el uso de accesos legítimos que les permiten pasar desapercibidos y evadir los controles de seguridad.

    “Anatomy of a Cyber World” es un informe global basado en datos recopilados por los servicios de Managed Detection and Response (MDR), Incident Response (IR), Compromise Assessment y SOC Consulting de Kaspersky. El reporte analiza las técnicas, herramientas y escenarios de detección más utilizados por los actores maliciosos, además de identificar las principales características de los incidentes observados a nivel mundial.

    Según el informe, una parte significativa de las técnicas de ataque más frecuentemente detectadas gira en torno a la gestión de credenciales e identidades. El análisis realizado examina las tasas de conversión[1] de diversos indicadores de ataque (IoA) y destaca las siguientes tácticas maliciosas más frecuentes:

    Adivinar las contraseñas (34.8%)

    Esta técnica consiste en que los atacantes prueban sistemáticamente diferentes combinaciones de contraseñas hasta lograr acceder a una cuenta. Encabeza la lista de métodos más efectivos debido a su frecuente aparición tanto en ataques reales como en evaluaciones de seguridad autorizadas, lo que la convierte en una amenaza persistente en el panorama actual de ciberseguridad. El uso de contraseñas débiles, predecibles o reutilizadas por parte de las organizaciones sigue facilitando el éxito de esta estrategia, una de las más antiguas, pero aún vigentes.

    Creación de cuentas locales (34.7%)

    Una vez que logran ingresar a un sistema, los atacantes suelen crear nuevas cuentas locales para mantener el acceso incluso si el punto de entrada original es detectado y eliminado. Esta técnica se observa con frecuencia tanto en incidentes reales como en ejercicios de seguridad y puede ser identificada, pero solo cuando las organizaciones cuentan con los mecanismos adecuados de monitoreo y visibilidad, algo que aún sigue siendo una carencia común en muchas infraestructuras.

    Abuso de cuentas válidas (34.5%)

    En lugar de desplegar malware, los atacantes utilizan credenciales robadas o comprometidas para iniciar sesión y mezclarse con la actividad normal de los usuarios. Esto dificulta considerablemente su detección, ya que el acceso parece legítimo. La alta efectividad de esta técnica demuestra por qué las credenciales comprometidas continúan siendo uno de los vectores de ataque más peligrosos para las organizaciones.

    Manipulación de cuentas (32%)

    Los atacantes modifican cuentas existentes para consolidar y ampliar su acceso al entorno comprometido. Esto puede incluir la activación de cuentas deshabilitadas, cambios en los grupos de usuarios o la elevación de privilegios. Esta práctica refuerza una tendencia cada vez más común: en lugar de introducir nuevas herramientas o malware, los ciberdelincuentes aprovechan los recursos y accesos que ya existen dentro de la organización para fortalecer su control y pasar desapercibidos.

    Reconocimiento de la red (31.2%)

    Antes de lanzar un ataque más profundo, los ciberdelincuentes exploran la infraestructura de la organización para identificar sistemas vulnerables y rutas de acceso. Detectar estas señales tempranas puede marcar la diferencia entre un incidente contenido y una brecha de seguridad de mayor impacto.

    Además, el informe clasifica las técnicas utilizadas por los atacantes según la frecuencia con la que las actividades observadas derivaron en incidentes maliciosos confirmados. De acuerdo con los expertos de Kaspersky, si bien el marco MITRE ATT&CK® documenta una amplia variedad de tácticas empleadas por los actores de amenazas, una detección efectiva requiere priorizar aquellos comportamientos con mayor probabilidad de representar una actividad maliciosa, evitando al mismo tiempo generar un exceso de falsos positivos.

    “El reporte resalta cuatro técnicas relacionadas con abuso de credenciales y una relacionada con descubrimiento en el top 5. El abuso de credenciales sigue siendo efectivo porque aprovecha una brecha crítica en la seguridad de las organizaciones: la dificultad para distinguir entre un acceso legítimo y uno malicioso. Cuando un atacante entra con una cuenta válida, sus movimientos pueden parecer parte de la actividad normal del negocio, lo que le permite pasar desapercibido, escalar privilegios y mantenerse dentro del entorno comprometido. Este escenario demuestra que proteger una organización ya no consiste únicamente en bloquear malware, sino en entender cómo se comportan los usuarios, detectar anomalías y reaccionar antes de que un acceso comprometido se convierta en un incidente mayor”, asegura Eduardo Chavarro, director para Américas del Equipo Global de Respuestas a Incidentes en Kaspersky.

    Para reducir este riesgo, los expertos de Kaspersky recomiendan:

    -Fortalecer la gestión de identidades y accesos: no basta con crear usuarios y contraseñas. Las organizaciones deben revisar periódicamente qué cuentas siguen activas, qué permisos tienen, si existen usuarios inactivos o privilegios excesivos, y aplicar el principio de mínimo privilegio para que cada persona acceda únicamente a lo que necesita para cumplir sus funciones.

    -Reforzar los controles de autenticación: la autenticación multifactor, junto con políticas robustas de contraseñas, ayuda a reducir el impacto del robo o reutilización de credenciales. Incluso si un atacante obtiene una contraseña, una segunda capa de verificación puede impedir que acceda a los sistemas críticos de la organización.

    -Contar con capacidades avanzadas de detección y respuesta: servicios como Managed Detection and Response, Incident Response y el soporte de un SOC permiten monitorear de forma continua el comportamiento dentro de la red, identificar actividades sospechosas, responder rápidamente ante incidentes y contener amenazas antes de que escalen. Esto es clave porque, frente al abuso de credenciales, el reto no siempre es detectar un archivo malicioso, sino reconocer comportamientos anómalos realizados desde cuentas aparentemente legítimas.

    Para conocer más sobre las tácticas y técnicas utilizadas por los ciberdelincuentes, las características de los incidentes detectados y su distribución por regiones y sectores industriales, consulte el informe completo.


    [1] La conversión es la relación entre las alertas clasificadas como verdaderos positivos y el número total de alertas correspondientes a una técnica específica de MITRE ATT&CK.

  • El 22 por ciento de los jóvenes latinoamericanos usa la IA como una amiga, según Kaspersky

    El 22 por ciento de los jóvenes latinoamericanos usa la IA como una amiga, según Kaspersky

    Un estudio de Kaspersky revela que la “Gen Z” están integrando la IA cada vez más en actividades cotidianas como estudiar, trabajar y buscar información, pero también en espacios más personales, lo que plantea nuevos desafíos sobre privacidad y protección de datos.

    La inteligencia artificial está dejando de ser solo una herramienta para algunos jóvenes latinoamericanos y comienza a ocupar un espacio mucho más personal en sus vidas: de acuerdo con un nuevo estudio* de Kaspersky, el 22% de la Generación Z en América Latina afirma que utiliza la IA como una amiga, ya sea para mantener conversaciones casuales o buscar apoyo emocional, una señal de cómo la interacción con esta tecnología empieza a trascender las tareas académicas o laborales para construir interacciones más personales.

    Esta cercanía se refleja también en el tipo de conversaciones que los jóvenes mantienen con la inteligencia artificial: El 21% de ellos recurre a estas herramientas para hablar sobre preguntas o asuntos que preferiría no compartir con otras personas.

    Esto ocurre en un contexto en el que la IA ya forma parte de la rutina de la llamada “Gen Z”: el 38% de los jóvenes latinoamericanos la utiliza todos los días o casi todos los días y sus usos son diversos, 60% recurre a ella para buscar información, 51% para estudiar, 50% para generar ideas y 43% para actividades relacionadas con el trabajo, como analizar información, escribir o preparar reportes.

    El estudio de la compañía revela una evolución interesante en la forma en que los jóvenes se relacionan con estas herramientas y confirma que la Inteligencia Artificial ya forma parte de su rutina, pues el 38% de los latinoamericanos integrantes de la Generación Z la utiliza todos los días o casi todos los días, evidenciando la rapidez con la que esta tecnología se está incorporando a sus actividades cotidianas.

    La familiaridad de este grupo poblacional con estas herramientas tampoco significa necesariamente que adopte hábitos de seguridad de manera constante. En Latinoamérica, solo el 41% afirma que siempre toma medidas de protección al interactuar con servicios de IA como contrastar la información con otras fuentes confiables o evitar compartir datos confidenciales o sensibles. En contraste, el 52% de los jóvenes señala que aplica estas precauciones solo algunas veces, mientras que el 7% reconoce que nunca toma medidas de protección cuando utiliza herramientas de inteligencia artificial.

    Esta brecha cobra especial relevancia a medida que la IA se incorpora a nuevas actividades y decisiones personales. Una respuesta incorrecta puede afectar un trabajo académico o influir en una decisión cotidiana, mientras que una conversación aparentemente informal puede terminar incluyendo documentos personales, contraseñas, información financiera, datos relacionados con la salud o mensajes privados.

    Por eso, cuanto más personal se vuelve la interacción con la inteligencia artificial, más importante es recordar que la información ingresada en estas plataformas no debe asumirse automáticamente como privada o confidencial, pues aunque una conversación con una IA puede brindar una sensación de apoyo, no debe confundirse con una charla entre seres humanos: las respuestas pueden ser inexactas o inapropiadas y, al sentirse cómodos durante la interacción, los usuarios pueden terminar compartiendo información sensible.

    El desafío, entonces, no está en que los jóvenes incorporen la IA a su vida cotidiana, sino en que la confianza que depositan en estas herramientas avance más rápido que sus hábitos de seguridad. Cuando una plataforma se convierte en un espacio para estudiar, trabajar, pedir consejos o hablar de temas personales, también aumenta la cantidad y sensibilidad de la información que puede terminar compartiéndose con ella.

    A esto se suma el riesgo de tomar decisiones basadas en respuestas incorrectas, ingresar a plataformas falsas que imitan servicios legítimos de IA o exponer datos que posteriormente pueden ser aprovechados para construir fraudes más personalizados. En este escenario, sentirse cómodo usando una tecnología no necesariamente significa comprender o controlar todos los riesgos asociados a ella.

    “A medida que la inteligencia artificial se convierte en un espacio de interacción más cotidiano y personal, también cambia la forma en que debemos pensar en la seguridad. Cuando una conversación se siente natural, útil o incluso cercana, es fácil olvidar que seguimos interactuando con un servicio digital y bajar la guardia frente a la información que compartimos. El riesgo no está únicamente en revelar un dato sensible, sino también en confiar demasiado en una respuesta, tomar decisiones sin verificarla o no reconocer cuando un tercero está utilizando la popularidad de estas herramientas para engañarnos. La capacidad de la Gen Z para adoptar rápidamente nuevas tecnologías debe ir acompañada de pensamiento crítico y de una mayor conciencia sobre qué información entrega, a quién y con qué propósito”, asegura María Isabel Manjarrez, Investigadora de Senior de Seguridad para América Latina en el Equipo Global de Investigación y Análisis de Kaspersky.

    Para aprovechar los beneficios de la IA sin poner en riesgo la información personal, los expertos de Kaspersky recomiendan:

    Verifica antes de confiar en una respuesta de IA: No tomes como cierta una información únicamente porque la respuesta parezca convincente. Para temas académicos, financieros, legales, médicos o cualquier decisión importante, contrasta los datos con fuentes confiables y recuerda que estas herramientas también pueden cometer errores o presentar información desactualizada.

    Piensa antes de contarle información personal: Evita compartir con herramientas de IA contraseñas, datos bancarios, documentos de identidad, conversaciones privadas o cualquier información que no publicarías en otro servicio digital. Antes de utilizar una plataforma, revisa qué datos recopila, cómo los utiliza y qué opciones de privacidad ofrece.

    Protege tus dispositivos mientras exploras nuevas herramientas: Utiliza una solución de seguridad confiable como Kaspersky Premium, que ayuda a detectar y bloquear páginas fraudulentas, enlaces maliciosos, phishing y falsas plataformas de IA creadas para engañar a los usuarios o robar sus datos.

    Convierte la ciberseguridad en parte de tus habilidades digitales: Además de aprender a utilizar nuevas herramientas de IA, fortalece tus conocimientos para reconocer riesgos en línea. El curso Cyberhygiene de Kaspersky Academy ofrece contenidos prácticos para aprender a proteger cuentas, dispositivos e información personal frente a amenazas digitales.

    *El estudio fue realizado por el centro de investigación de mercados de Kaspersky en marzo de 2026. Participaron 7.200 encuestados de 18 países: Brasil, China, Colombia, Egipto, Francia, Alemania, India, Indonesia, Italia, Malasia, México, Rusia, Arabia Saudita, España, Sudáfrica, Tailandia, Turquía y Vietnam. Los resultados de Latinoamérica incluidos en este comunicado corresponden a Brasil, México y Colombia.

    Para conocer más sobre cómo puedes proteger tu seguridad digital, visite el blog.

  • El mayor obstáculo para la IA puede estar dentro de la empresa

    El mayor obstáculo para la IA puede estar dentro de la empresa

    Las empresas están acelerando la adopción de la inteligencia artificial (IA) para analizar información, automatizar tareas y apoyar decisiones. Sin embargo, uno de los principales obstáculos puede residir en los datos que ya poseen.  Una herramienta de IA puede revisar miles de registros en segundos. Pero si están incompletos, duplicados, desactualizados o usan definiciones contradictorias, la velocidad no convierte el resultado en una buena decisión.

    La inteligencia artificial empresarial no solo necesita más información. También debe comprender qué significan los datos, cómo se relacionan, de dónde provienen, quién puede utilizarlos y qué reglas debe respetar antes de recomendar o ejecutar una acción.  Un mismo indicador puede tener distintas interpretaciones. El término “ventas”, por ejemplo, podría referirse a pedidos recibidos, productos entregados, facturas emitidas, ingresos reconocidos o pagos cobrados.  Sin una definición compartida, una respuesta generada por inteligencia artificial puede parecer convincente y ser técnicamente consistente, pero no responder a la pregunta que la dirección intentaba resolver.

    “La inteligencia artificial empresarial no puede operar de manera confiable con datos sin contexto. Antes de pedirle a un agente que recomiende o ejecute una acción, la organización debe asegurarse de que comprenda qué significan los datos, cómo se relacionan y cuáles son las reglas que debe respetar”, señaló Cristobal Vergara, Director de la región Andina Centroamérica y Caribe de SAP.

    Costa Rica ofrece una muestra clara de la brecha entre la adopción y la gobernanza de la IA. Según el estudio Caracterización del Sector TIC Costa Rica 2025, elaborado por la Promotora del Comercio Exterior de Costa Rica (PROCOMER) a partir de una muestra de 86 empresas, el 76% de las compañías del sector ya utiliza herramientas de inteligencia artificial generativa o agentes digitales para apoyar sus operaciones, pero solo el 9% cuenta con políticas formales para gobernar su uso. La diferencia evidencia que la adopción tecnológica puede avanzar mucho más rápido que los controles, las reglas y los procesos necesarios para administrarla de forma confiable.

    La fragmentación puede permanecer oculta

    Al crecer, una empresa puede incorporar subsidiarias, unidades de negocio, canales, aplicaciones y proveedores tecnológicos. Como resultado, la información sobre clientes, productos, empleados y proveedores queda distribuida entre sistemas.  Esto es especialmente relevante para organizaciones centroamericanas con operaciones en varios países. Cada filial puede utilizar aplicaciones, códigos o metodologías diferentes, aunque formen parte de la misma empresa.

    Un mismo cliente puede aparecer con nombres distintos en Ventas, Finanzas y Servicio. Una dirección puede estar actualizada en una aplicación y desactualizada en otra. Dos departamentos pueden calcular el mismo indicador con criterios diferentes.  Durante años, estas inconsistencias pudieron resolverse con conciliaciones manuales, hojas de cálculo y conocimiento experto. Pero cuando la inteligencia artificial usa esa información para recomendar o ejecutar acciones, contar con una versión confiable y gobernada se vuelve urgente.

    El riesgo ya no se limita a una respuesta incorrecta. Un agente con información incompleta podría generar una previsión inexacta, priorizar al proveedor equivocado, aplicar una política desactualizada o iniciar una acción contra el cliente incorrecto.

    El contexto convierte los datos en decisiones

    Para apoyar un proceso empresarial, la inteligencia artificial necesita comprender relaciones que no son evidentes en un registro aislado.  No basta con conocer el precio de un producto. También puede ser necesario saber qué contrato lo regula, qué proveedor lo entrega, cuánto inventario existe, qué margen genera y quién puede modificar su precio.  Ese contexto incluye definiciones, jerarquías, permisos, políticas y relaciones entre procesos. Permite que la IA distinga entre una respuesta estadísticamente probable y una decisión que tenga sentido para la organización.

    Durante SAP Sapphire 2026, SAP presentó avances de SAP Business Data Cloud orientados a unificar y gobernar información de SAP y de terceros, conservando el contexto empresarial que necesitan las aplicaciones y los agentes de inteligencia artificial.  La compañía también anunció capacidades para armonizar registros y gobernar datos maestros, para que los agentes trabajen con información verificada y alineada con las políticas de la empresa.

    El problema aumenta cuando la IA comienza a actuar

    La calidad de los datos es importante, pero adquiere otra dimensión cuando la inteligencia artificial deja de responder preguntas y comienza a participar en procesos.  Un error en un reporte puede detectarse antes de tomar una decisión. Un agente, en cambio, podría usar la información para actualizar un registro, iniciar una comunicación, priorizar una tarea o activar un flujo.  La IA puede acelerar el análisis y la ejecución. Pero esa misma velocidad también puede ampliar una inconsistencia que antes se limitaba a una hoja de cálculo o a un departamento.

    Por ello, la estrategia de IA no debería limitarse a elegir un modelo o aplicación. También debe incluir calidad de datos, definiciones comunes, gobernanza y revisión de los procesos que sustentarán las decisiones.

    Cinco preguntas antes de ampliar el uso de la IA

    Antes de permitir que la inteligencia artificial participe en procesos importantes, las organizaciones deberían responder:

    -¿Existe una definición común de los principales indicadores? Ventas, ingresos, rentabilidad, clientes activos e inventario deben significar lo mismo para las áreas que los utilizan.

    -¿Cuántas versiones existen de un cliente, un proveedor o un producto? Los registros duplicados pueden generar análisis imprecisos y acciones incorrectas.

    -¿Se conoce el origen de cada dato? La organización debe identificar quién generó la información, cuándo fue actualizada y qué modificaciones recibió.

    -¿Están definidos los permisos y las responsabilidades? No todos los usuarios ni todos los agentes deberían poder consultar, modificar ni utilizar la misma información.

    -¿Puede explicarse cómo se formuló la recomendación? Las decisiones relevantes deben ser trazables, auditables y comprensibles para las personas responsables.

    La inteligencia artificial puede reducir el tiempo para interpretar información, identificar tendencias y coordinar tareas. Sin embargo, también hace urgente resolver problemas ocultos durante años tras reportes manuales y sistemas desconectados.

    La pregunta para las empresas ya no es solo qué puede hacer la inteligencia artificial. También deben determinar si cuentan con los datos, el contexto y los controles necesarios para hacerlo de manera confiable.

  • Abuso digital: la amenaza invisible que ya afecta a casi la mitad de los adultos, según Kaspersky

    Abuso digital: la amenaza invisible que ya afecta a casi la mitad de los adultos, según Kaspersky

    El informe analiza cómo el acoso, la exclusión, la vigilancia no autorizada y otras formas de control se trasladan a los entornos digitales. También alerta sobre la presencia del stalkerware y de servicios de seguimiento y exposición de datos personales ofrecidos en la dark web.

    Kaspersky presentó los resultados de un estudio global* sobre el abuso facilitado por la tecnología (tech-enabled abuse), según el cual el 46% de los encuestados experimentó al menos una manifestación de este tipo de abuso durante los últimos 12 meses, aunque solo el 32% comprende correctamente qué significa el concepto. La investigación, realizada entre 7.600 personas de 19 países, se complementa con hallazgos de la compañía sobre stalkerware y otros servicios de vigilancia y exposición de información personal.

    El abuso facilitado por la tecnología comprende conductas abusivas que se cometen o intensifican mediante herramientas digitales como teléfonos inteligentes, redes sociales y plataformas en línea. Estas pueden incluir desde el acoso y la exclusión deliberada hasta el ciberacoso persistente, la suplantación de identidad y la vigilancia no autorizada. Debido a que ocurren en espacios digitales cotidianos y no siempre dejan evidencia física visible, muchas personas pueden no reconocerlas como formas de abuso o violencia.

    La investigación revela que el abuso digital no suele presentarse como un hecho aislado, sino como una cadena de conductas que se repiten y combinan. Quienes lo experimentaron enfrentaron, en promedio, casi tres formas distintas de agresión. Entre ellas se encuentran los bloqueos y las exclusiones deliberadas con la intención de causar daño, reportados por el 17% de los encuestados, y los mensajes ofensivos o agresivos, señalados por el 15%. A esto se suman prácticas de mayor gravedad: cerca del 9% sufrió acoso digital y el 5% fue víctima de doxxing, una modalidad mediante la cual se expone información personal en internet con fines de intimidación, hostigamiento o daño.

    Un mercado creciente para el espionaje digital

    Detrás de estas formas de abuso ya existe un mercado que convierte la información personal y la vigilancia en servicios disponibles por encargo. Los expertos de Kaspersky Digital Footprint Intelligence identificaron en foros de la dark web ofertas de doxxing con precios que oscilan entre 50 y 4,000 dólares, además de herramientas de stalkerware diseñadas para seguir a una persona y acceder de forma remota a datos privados desde su teléfono.

    Una vez instalado, este software puede operar de manera silenciosa y monitorear la ubicación, los mensajes, las llamadas, las fotografías, el historial de navegación y otras actividades del dispositivo sin que la víctima lo advierta.

    El peligro del stalkerware no radica únicamente en la información que recopila, sino en cómo puede ser utilizada para vigilar rutinas, anticipar desplazamientos, conocer conversaciones privadas y ejercer presión o control sobre la víctima. Al permanecer oculto en el dispositivo, puede prolongar situaciones de acoso o violencia, reducir la capacidad de la persona para pedir ayuda con seguridad y exponer también a familiares, amigos y contactos cuya información aparece en el teléfono comprometido.

    La magnitud del problema también va en aumento: más de 34,000 usuarios fueron afectados entre 2024 y 2025, con lo que el acumulado de los últimos cinco años llegó a 127,000 víctimas en todo el mundo. En ese periodo, Kaspersky detectó 33 nuevas familias de stalkerware y casos en más de 160 países. América Latina también figura entre las regiones más expuestas: Brasil se ubicó entre los tres países con mayor número de usuarios afectados en 2025, junto con Rusia e India.

    “Uno de los principales desafíos del abuso facilitado por la tecnología es que muchas de sus manifestaciones se han normalizado dentro de la vida digital. Conductas como controlar la ubicación de otra persona, revisar sus dispositivos, excluirla deliberadamente de espacios en línea o difundir información personal suelen confundirse con conflictos cotidianos, cuando en realidad pueden constituir formas de violencia. Esta falta de reconocimiento no solo dificulta que las víctimas busquen ayuda, sino que también permite que estas prácticas se vuelvan cada vez más frecuentes y difíciles de detectar. Entender cómo se manifiestan estos abusos es el primer paso para prevenirlos y construir entornos digitales más seguros”, asegura Fabiano Tricarico, Director de Productos para el Consumidor para América Latina en Kaspersky.

    Para reducir el riesgo de ser víctima de vigilancia digital y actuar de manera segura ante posibles señales de stalkerware, los expertos de Kaspersky recomiendan:

    -Presta atención a comportamientos inusuales del dispositivo. Un consumo acelerado de batería, un aumento inesperado en el uso de datos, aplicaciones desconocidas o la activación de la opción “Fuentes desconocidas” pueden indicar que el teléfono está siendo monitoreado.

    -No elimines inmediatamente una aplicación sospechosa. Si existe la posibilidad de que el stalkerware haya sido instalado por una persona agresora, borrarlo podría alertarla y aumentar el riesgo. Antes de actuar, busca apoyo en una organización especializada en violencia de pareja o violencia digital, una línea de atención a víctimas o una autoridad competente.

    -Refuerza la seguridad de tus cuentas desde un dispositivo confiable. Cambia las contraseñas, utiliza claves fuertes y diferentes para cada servicio, y activa la autenticación en dos pasos siempre que esté disponible.

    -Busca ayuda desde un equipo que no esté siendo monitoreado. Comunícate con una persona de confianza, una línea de atención a víctimas o una organización que atienda casos de violencia de pareja, acoso o vigilancia digital para definir los siguientes pasos sin comprometer tu seguridad.

    -Protege tu dispositivo con una solución de seguridad confiable. Herramientas como Kaspersky Premium pueden detectar aplicaciones de vigilancia, software espía y otras amenazas ocultas que intenten acceder a tu información personal.

    -Consciente del creciente riesgo que representa esta amenaza, Kaspersky es una de las empresas cofundadoras de la Coalition Against Stalkerware, una iniciativa internacional que reúne a empresas tecnológicas, organizaciones de la sociedad civil, instituciones académicas y organismos de seguridad para combatir el ciberacoso y brindar apoyo a las víctimas.

    Lee el informe completo aquí.

    *Este estudio, realizado por el centro interno de investigación de mercados de Kaspersky, analiza el fenómeno del abuso facilitado por la tecnología, examinando su prevalencia e impacto en diversas regiones del mundo. En total, participaron 7.600 personas. La investigación abarcó Austria, Brasil, China, Colombia, Estados Unidos, Francia, Alemania, Grecia, India, Indonesia, Italia, Malasia, Marruecos, México, Portugal, Reino Unido, Rusia, Serbia y España. El estudio se centró en comprender las experiencias de las personas expuestas al abuso facilitado por la tecnología a través de plataformas digitales.

    Para más información sobre cómo proteger tu vida digital, visita nuestro blog.
  • Nuevos tipos de riesgos obligan a cambiar la función del auditor

    Nuevos tipos de riesgos obligan a cambiar la función del auditor

    Impacto creciente de la digitalización obliga a desarrollar un papel más proactivo en las organizaciones.

    La creciente digitalización de una gran cantidad y variedad de procesos en las organizaciones públicas y privadas obligan a modificar el papel de la auditoría tradicionalmente enmarcada en una función “pasiva” para transformarla en un papel dinámico que permita anticiparse a riesgos emergentes especialmente sensibles en la era de la digitalización.

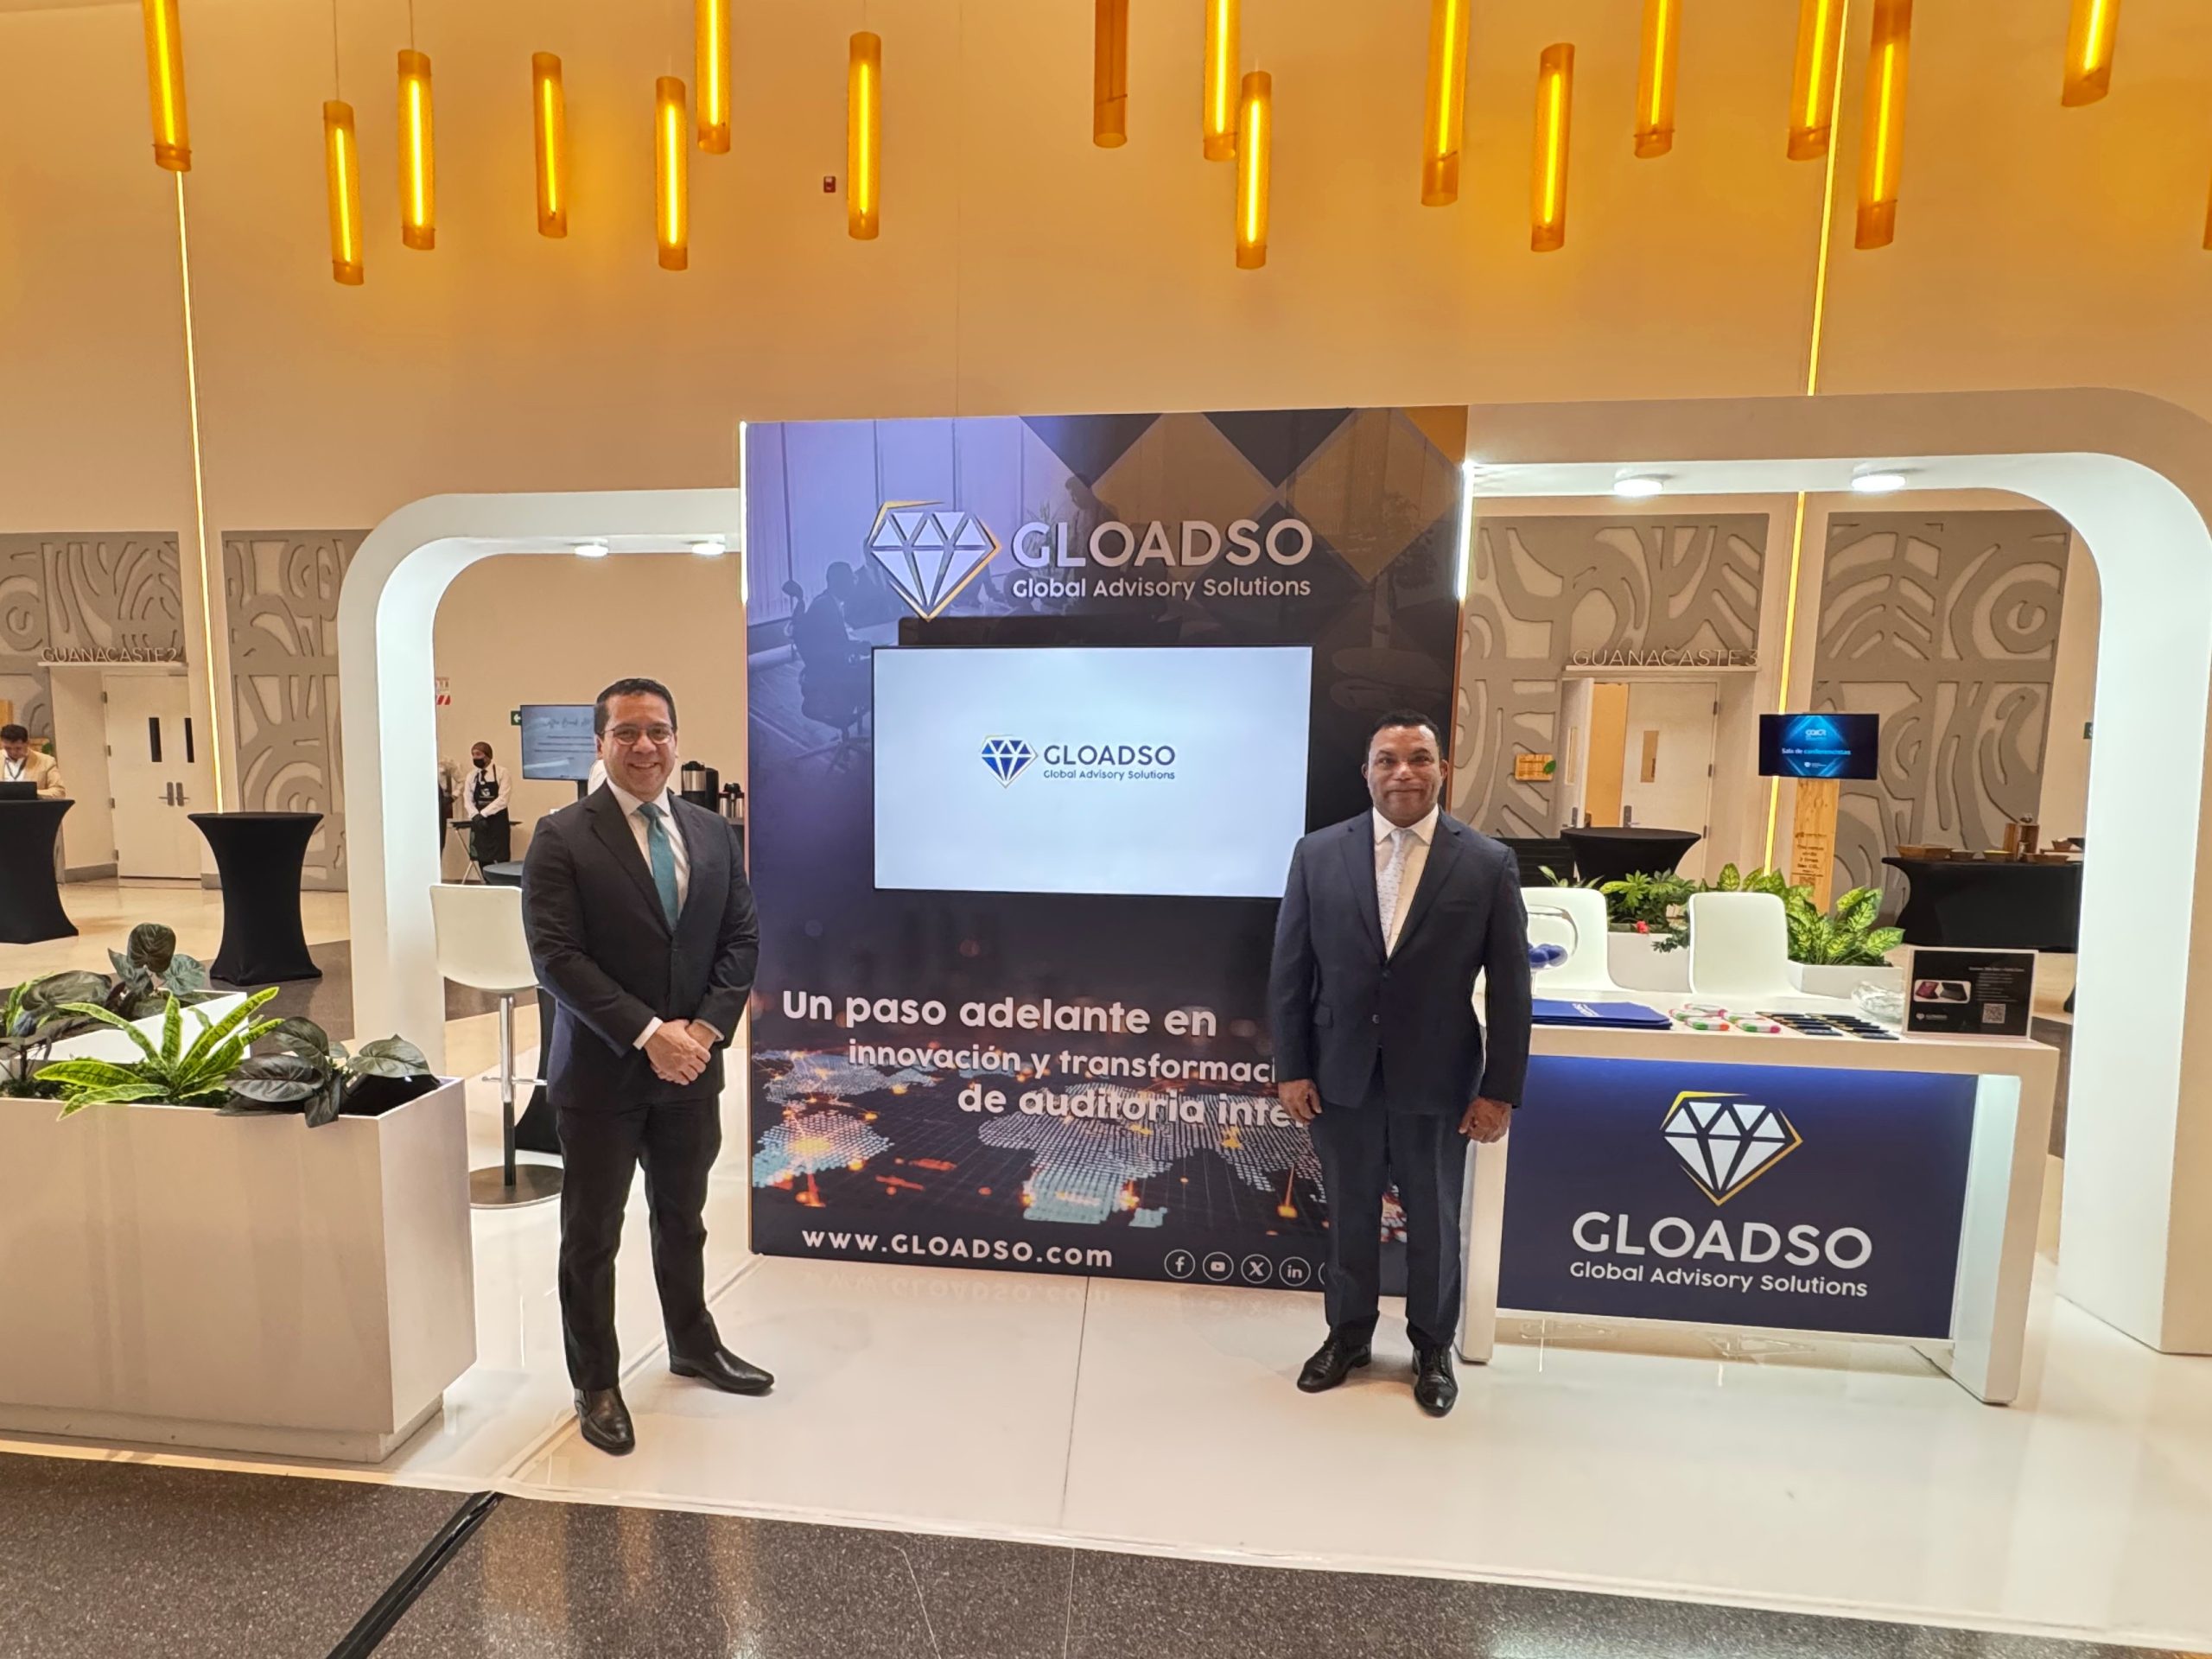
    De acuerdo con Julio Jolly Moore, Socio director de Global Advisory Solutions (GLOADSO), hoy día los riesgos dinámicos como decisiones de la gerencia asociadas a un apetito a riesgo mal calibrado por presión de resultados o ventas agresivas sin control, obligan a “repensar la manera de trabajo de la función de la auditoría dejando atrás esquemas tradicionales y permitir a este profesional saber en tiempo real cuando auditar áreas de alto riesgo”.

    “Los riesgos dinámicos son todos aquellos que a un nivel estratégico pueden estar afectados por elementos como cambios político-ambientales, la disrupción digital, cambios macroeconómicos, entre otros; y podrían llevar a la empresa a una situación de alto riesgo; a enfrentar las consecuencias por inversiones que no debería haberse hecho; o riesgos cibernéticos o de inteligencia artificial no previstos”, indicó el Jolly Moore.

    El tema de ese tipo de riesgos se tratará en la edición 2026 del Congreso de Auditores Internos de Costa Rica que se lleva a cabo en el Centro de Convenciones Barreal de Heredia.

    Según la información oficial del evento la auditoría interna atraviesa una etapa de profunda transformación “en un contexto marcado por la aceleración tecnológica, la complejidad de los riesgos, la presión regulatoria y la creciente demanda de transparencia y sostenibilidad, la profesión se consolida como un actor estratégico que genera valor, fortalece la confianza y contribuye a la resiliencia organizacional”.

    En el encuentro los representantes de GLOADSO brindarán el taller “Innovación en Auditoría Interna: Auditando riesgos dinámicos en tiempo real” y participarán en los paneles “Transformación Digital dentro de Auditoría Interna: Experiencias reales y lecciones aprendida” y “El Futuro del Compliance: Canales de Denuncia Automatizados con IA y su Impacto en la Auditoría”.

    Una nueva concepción

    También el Socio de GLOADSO, Osvaldo Lau, precisó que en la actualidad el “auditor debe usar herramientas para detectar este tipo de riesgos dinámicos con el fin de que oportuna y continuamente pueda reenfocar su plan para contribuir a que la organización pueda evaluar el impacto de esas situaciones que pueden ser de cualquier tipo”.

    “Nos enfrentamos ante nuevos escenarios donde el uso de la tecnología es cada vez más intenso lo cual cambia por completo el panorama de la gestión de las organizaciones; por eso, el nuevo profesional de la auditoría debe caracterizarse, entre otras virtudes, por anticiparse a riesgos que puedan ocurrir o cambiar de manera imprevista, es decir, se trata de un cambio en el paradigma de trabajo”, expresó Lau.

    Uno de los ejes temáticos del Congreso abarca aspectos relacionados con “Innovación, Tecnología y Auditoría Inteligente” con énfasis en la aplicación práctica de inteligencia artificial, automatización y analítica avanzada para fortalecer el aseguramiento, anticipar riesgos y transformar los modelos tradicionales de auditoría.

    Acerca de GLOADSO

    Global Advisory Solutions es una firma especializada de servicios de asesoría y consultoría con el respaldo de marcas internacionales y un equipo experimentado en el mercado nacional e internacional.  Está dedicada al desarrollo de solucionesa los retos del mundo de negocio y exigencias de un mercado globalizado. Trabaja de la mano de cada uno de sus clientes para encontrar las soluciones que necesita para hacer crecer el negocio de manera ágil, eficiente y segura.  Está en constante preparación y estudio para mantenerse a la vanguardia de los riesgos y necesidades enfocados a servicios como: Auditoria y Riesgos de TI, Seguridad y Privacidad, Transformación e Innovación Tecnológica y Aseguramiento de Soluciones Tecnológicas, Gobierno Corporativo, Riesgos y Cumplimiento (GRC) y Auditoría Interna y Continuidad de Negocios.

  • Gobierno Local de Puntarenas: Más de ₡14 mil millones nunca se transformaron en obras concretas

    Gobierno Local de Puntarenas: Más de ₡14 mil millones nunca se transformaron en obras concretas

    Liquidación presupuestaria revela sumas millonarias sin uso mientras recursos para caminos, basura, deporte, infraestructura y otros servicios permanecen sin ejecutarse

    Mientras las comunidades del cantón de Puntarenas reclaman constantemente mejores calles, infraestructura, servicios públicos, espacios deportivos y atención de múltiples necesidades locales, las propias cifras de la Municipalidad con miles de millones de colones que permanecen acumulados en las cuentas bancarias sin transformarse en obras y servicios para la población.

    La Liquidación Presupuestaria 2025 de la Municipalidad de Puntarenas, ajustada con los compromisos ejecutados hasta junio de 2026, arroja un dato revelador:  ₡14 327 millones. De esa suma, alrededor de ₡10 503 millones corresponden a recursos con destino específico y ₡3 824 millones a superávit libre acumulado.

    Uno de los aspectos más reveladores del documento consiste en que la propia liquidación identifica una columna denominada “Monto superávit específico de periodos anteriores no incorporados en el periodo 2025 más el presupuestado en el periodo, pero no ejecutado”. Es decir, no se trata únicamente de recursos generados durante un año presupuestario: existe dinero que se viene arrastrando de ejercicios anteriores.

    Plata occiosa

    Solo el Fondo de la Ley de Simplificación y Eficiencia Tributarias —Ley 8114— presenta un resultado específico acumulado superior a ₡5 436 millones. Dentro de esa cifra aparecen aproximadamente ₡4 606 millones vinculados con saldos de períodos anteriores y recursos no ejecutados.

    El impuesto por movilización de carga portuaria de la Ley 8461 acumula otros ₡2 356 millones, de los cuales más de ₡2 075 millones aparecen en la columna relacionada con recursos provenientes de períodos anteriores o presupuestados pero no ejecutados.

    La lista continúa:

    • Recolección de basura: más de ₡821,7 millones acumulados.
    • Comité Cantonal de Deportes: aproximadamente ₡408,1 millones.
    • Depósito y tratamiento de desechos sólidos: más de ₡316,3 millones.
    • Aseo de vías: aproximadamente ₡128,8 millones.
    • Reforma de la Ley 8488: alrededor de ₡117,8 millones.
    • Partidas específicas: cerca de ₡88,8 millones.

    La liquidación registra ingresos definitivos por ₡10 530 millones, mientras que el gasto consolidado —incluyendo compromisos ejecutados hasta junio de 2026— llegó a aproximadamente ₡7 736 millones. La diferencia arroja un resultado del período cercano a ₡2 794 millones.

    De ese resultado, alrededor de ₡2 019 millones corresponden a saldos con destino específico, mientras otros ₡775 millones corresponden al superávit libre del período.

    Solamente en el actual ejercicio presupuestario quedaron miles de millones que no terminaron convertidos en gasto municipal efectivo.

    La liquidación presupuestaria de la Municipalidad de Puntarenas revela grandes sumas de dinero ocioso

    Al cierre de 2025, la Municipalidad trasladó aproximadamente ₡1 513 millones como compromisos presupuestarios para ejecutarlos hasta el 30 de junio de 2026, pero tampoco logró utilizar todo ese dinero.

    Según el propio Departamento de Presupuesto, fueron ejecutados ₡1 338 millones, quedando ₡174 millones 427 mil 384,24 sin ejecutar, monto que deberá regresar mediante presupuesto extraordinario.

    Es decir, aun después de contar con seis meses adicionales para ejecutar compromisos adquiridos durante 2025, más de ₡174 millones volvieron a quedar pendientes.

    La propia Municipalidad explica además que los recursos de financiamiento general que no fueron utilizados pasarán a engrosar el superávit libre, cuyo destino deberá

    Más dinero en los bancos

    Otro dato llama poderosamente la atención. Los estados financieros señalan que el efectivo que la Municipalidad mantenía en cuentas pasó de aproximadamente ₡12 492 millones en 2024 a ₡15 576 millones al cierre de 2025.

    Es decir, durante un solo año el efectivo municipal aumentó aproximadamente ₡3 084 millones.

    La propia Dirección Financiera califica esta situación como un “buen flujo de efectivo y crecimiento de liquidez” y señala que el resultado presupuestario según saldos en caja presentó un excedente de ₡2 799 millones.