Mes: septiembre 2026

  • Cuidado: el trend viral de los 80’s con IA también puede exponer sus datos personales, según Kaspersky

    Cuidado: el trend viral de los 80’s con IA también puede exponer sus datos personales, según Kaspersky

    La compañía advierte que subir selfies de alta calidad para recrear looks ochenteros puede implicar la entrega de información facial que, si es procesada o reutilizada sin control, podría facilitar fraudes, suplantaciones y otros abusos digitales.

    Peinados voluminosos, hombreras, ropa vintage y retratos con apariencia analógica han invadido las redes sociales. El nuevo trend de los años 80 con inteligencia artificial invita a los usuarios a subir una fotografía actual para descubrir cómo se habrían visto hace cuatro décadas, recreando su rostro con la moda, los accesorios y la estética característica de esa época. A esta tendencia ya se suman nuevas versiones, como la que transforma a los usuarios en personajes de la antigua Grecia, manteniendo la misma lógica: subir una foto del rostro para que una herramienta de IA la procese.

    Aunque participar puede parecer una forma divertida de sumarse a la nostalgia, expertos de Kaspersky advierten que este tipo de tendencias también plantean riesgos para la privacidad digital. Para generar resultados cada vez más realistas, los usuarios suelen proporcionar fotografías claras y de alta calidad de su rostro, imágenes que pueden contener información suficiente para extraer o procesar características biométricas.

    El rostro requiere especial cuidado porque, a diferencia de una contraseña, no puede simplemente reemplazarse si la información asociada a él termina comprometida. Mediante tecnologías de reconocimiento facial, una imagen puede ser analizada para identificar características particulares de una persona y generar patrones que permitan reconocerla o diferenciarla de otras.

    En manos equivocadas, una fotografía facial también puede combinarse con nombres, perfiles de redes sociales, números telefónicos u otros datos disponibles en internet para construir una representación más completa de la identidad de una persona. Esta información puede ser aprovechada para crear perfiles falsos, contenidos manipulados con IA, intentos de suplantación o campañas de fraude e ingeniería social mucho más personalizadas y convincentes.

    El riesgo aumenta cuando los usuarios participan en tendencias virales sin revisar quién opera la plataforma que recibe su fotografía, cómo procesa las imágenes, durante cuánto tiempo puede conservarlas o si contempla usos adicionales de ese contenido. Dependiendo de las condiciones del servicio, una imagen cargada para generar un retrato podría quedar almacenada o ser utilizada posteriormente para otros fines, incluido el desarrollo o entrenamiento de sistemas de inteligencia artificial.

    Además, una selfie puede revelar más información de la que el usuario pretende compartir. Documentos, credenciales, uniformes, ubicaciones reconocibles, menores de edad u otros elementos visibles en la imagen pueden aportar información adicional que facilite la construcción de perfiles digitales.

    La rapidez con la que aparecen y se viralizan estas herramientas también puede hacer que las personas acepten permisos o condiciones sin revisarlos. De acuerdo con un estudio de Kaspersky, el 27% [1] de los usuarios en América Latina admite que no revisa los permisos que solicita una aplicación antes de instalarla, ya sea porque la información es demasiado extensa o porque simplemente no le presta atención.

    “Estos trends muestran cómo un incentivo divertido puede llevarnos a entregar información personal sin detenernos a pensar qué sucede después con ella. Una fotografía clara del rostro puede ser procesada para obtener características biométricas y, a diferencia de una contraseña, nuestro rostro no puede cambiarse si esa información termina expuesta o es utilizada indebidamente. El objetivo no es dejar de aprovechar las posibilidades de la inteligencia artificial, sino hacerlo de forma consciente: saber qué plataforma estamos utilizando, qué hará con nuestra imagen y qué controles tenemos sobre esos datos”, asegura María Isabel Manjarrez, investigadora senior de seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Para reducir los riegos, los expertos de Kaspersky recomiendan:

    -Use solo aplicaciones conocidas y confiables. Antes de subir su foto, revise quién está detrás de la herramienta y evite páginas desconocidas que aparezcan únicamente porque el trend se volvió viral.

    -Revise qué pasará con su foto. Compruebe si la aplicación explica claramente si la imagen será guardada, durante cuánto tiempo y si puede utilizarse después para otros fines.

    -No entregue más información de la necesaria. Para crear una imagen con IA no debería ser necesario dar acceso a sus contactos, ubicación, mensajes u otra información personal que no tenga relación con el servicio.

    -Mire bien qué aparece en la fotografía antes de subirla. Evite imágenes donde se vean documentos, credenciales, direcciones, placas, uniformes o información de otras personas que pueda revelar más datos de los que desea compartir.

    -Utilice soluciones de seguridad que ayuden a identificar enlaces fraudulentos, páginas falsas y posibles intentos de robo de identidad, como Kaspersky Premium.

    Para más información sobre cómo proteger tu vida digital, visite el blog.


     [1]Brasil: 36 %

    Colombia: 30 %

    México: 23 %

    Perú: 18 %

    LATAM: 27 %
  • El 86% de las PyMEs enfrentó incidentes de ciberseguridad durante el último año, según Kaspersky

    El 86% de las PyMEs enfrentó incidentes de ciberseguridad durante el último año, según Kaspersky

    Los ciberdelincuentes ya utilizan métodos similares a los empleados contra grandes compañías, mientras la falta de experiencia, capacitación y políticas de seguridad continúa aumentando su exposición a los ataques, advierte Kaspersky.

    El 86% de las pequeñas y medianas empresas (PyMEs) enfrentó al menos un incidente de ciberseguridad durante el último año, según una encuesta global de Kaspersky realizada entre especialistas de seguridad de TI de organizaciones de 18 países[1].

    La investigación advierte que los ciberdelincuentes ya utilizan, contra este tipo de compañías, métodos similares a los empleados contra grandes empresas, una tendencia impulsada por su creciente digitalización, la reducción de los costos para ejecutar ataques y el aprovechamiento de nuevas tecnologías y brechas de seguridad.

    De hecho, apenas el 14% de las empresas con menos de 500 empleados logró evitar un incidente de ciberseguridad durante ese periodo. La idea de que las organizaciones más pequeñas pueden pasar desapercibidas para los ciberdelincuentes está quedando atrás: a medida que incorporan más herramientas digitales a sus operaciones, también aumenta su superficie de ataque y las oportunidades que los actores maliciosos pueden aprovechar.

    El estudio revela que, en el caso de América Latina, las organizaciones experimentaron tres tipos diferentes de incidentes de seguridad durante el último año. Entre las PyMEs, el phishing (24%), la explotación de vulnerabilidades de software (13%) y los accesos remotos externos (15%) fueron los incidentes más frecuentes. Aunque los exploits de día cero y los ataques que aprovechan relaciones de confianza aparecieron con menor frecuencia, cada una de estas amenazas, consideradas especialmente peligrosas, afectó al 8% de las organizaciones.

    Si bien la distribución de los incidentes fue similar entre empresas de distintos tamaños, amenazas como el malware masivo, el ransomware, el compromiso del correo electrónico empresarial (BEC, por sus siglas en inglés) y la explotación de vulnerabilidades relacionadas con inteligencia artificial tuvieron una presencia ligeramente mayor en compañías con más de 500 empleados.

    Los participantes también identificaron los cinco factores que más aumentan el riesgo de que un ciberataque tenga éxito dentro de sus organizaciones. En el caso de las PyMEs latinoamericanas, los dos principales están relacionados con las personas: la falta de experiencia entre el personal de seguridad de TI (26%) y la falta de conocimientos de ciberseguridad entre los empleados que no pertenecen al área de TI (24%).

    A estos desafíos se suman las políticas insuficientes de seguridad de TI (20%), el uso de software y hardware desactualizados (22%) y la elevada carga de trabajo de los departamentos de seguridad de TI (21%), señalados también como factores que pueden incrementar la exposición de las compañías.

    Ante este escenario, las organizaciones están destinando más recursos a fortalecer sus defensas. El 82% de las PyMEs ya incrementó su presupuesto de ciberseguridad este año. Entre quienes aumentaron la inversión, el 41% destinó nuevos recursos a ampliar sus equipos de TI y seguridad, mientras que el 30% los utilizó para migrar hacia soluciones más avanzadas, como XDR, NDR y SIEM.

    ¿Por dónde empezar? Un mapa para priorizar los riesgos de ciberseguridad

    Para las PyMEs, que suelen operar con presupuestos y equipos limitados, fortalecer la seguridad también implica saber qué riesgos atender primero y dónde concentrar los recursos disponibles. Para facilitar esta tarea, Kaspersky desarrolló el Cyber Risk Heatmap, una evaluación en línea que permite identificar las principales áreas de exposición de una organización y obtener un mapa de calor personalizado con sus prioridades de seguridad.

    A través de cerca de 15 preguntas y en menos de 10 minutos, la herramienta analiza aspectos como personas y endpoints, correo y redes, nube, superficie de ataque, monitoreo y gestión de incidentes, y entrega recomendaciones prácticas para orientar las siguientes acciones de protección.

    “Las PyMEs ya no enfrentan amenazas menores por ser organizaciones más pequeñas ni por considerar que sus activos no son de interés para los ciberdelincuentes. Estos hacen uso de técnicas cada vez más diversas, apoyándose incluso en inteligencia artificial y en el robo de credenciales para encontrar puntos de entrada y comprometer sus operaciones. El problema es que muchas empresas en crecimiento deben responder a este escenario con equipos de seguridad casi inexistentes, presupuestos limitados y una escasez de especialistas, mientras persisten brechas como la falta de capacitación de los empleados o defensas fragmentadas. Esto hace necesario adoptar una estrategia de seguridad más integral, sencilla de gestionar y capaz de crecer al mismo ritmo que el negocio. Contar con el apoyo de un proveedor local de servicios de seguridad es una alternativa válida para enfrentar estos desafíos, pero es fundamental que este cuente con las capacidades y soluciones adecuadas”, asegura Fernando Sánchez, gerente de Canales para el Norte de América Latina en Kaspersky.

    Para reducir su exposición a las nuevas amenazas en estas empresas, los expertos de Kaspersky recomiendan:

    -Fortalecer los controles internos y de acceso. Definir permisos claros para los recursos corporativos y servicios en la nube, limitar los accesos según las funciones de cada empleado y revocarlos de inmediato cuando una persona deja la organización. También es clave automatizar las copias de seguridad, mantener software y equipos actualizados y establecer reglas para la instalación de nuevas aplicaciones. Estas medidas reducen riesgos asociados con credenciales robadas, amenazas internas, ransomware y dispositivos perdidos o comprometidos.

    -Convertir a los empleados en una primera línea de defensa. Capacitar periódicamente al personal para reconocer amenazas como phishing, vishing, deepfakes y solicitudes sospechosas de credenciales o pagos. La formación debe ser práctica, continua y acompañarse de simulaciones que permitan identificar brechas de conocimiento y reforzar buenos hábitos, como verificar remitentes, proteger contraseñas y reportar rápidamente cualquier actividad inusual.

    -Adoptar una protección que pueda crecer con la empresa. Las soluciones de seguridad deben responder al tamaño, nivel de madurez y recursos disponibles de cada organización.

    Las microempresas con menos de 50 empleados pueden apoyarse en Kaspersky Small Office Security Premium, que integra protección contra malware y ransomware, gestión de contraseñas y copias de seguridad. Para organizaciones con equipos de TI más desarrollados, Kaspersky Next Optimum incorpora capacidades avanzadas de prevención, detección y respuesta, mientras que Kaspersky Next MXDR Optimum añade monitoreo continuo y análisis especializado sin necesidad de ampliar el equipo interno de seguridad.

    Reforzar especialmente la seguridad del correo electrónico.

    El phishing, el compromiso del correo empresarial y los fraudes relacionados con pagos siguen utilizando el correo corporativo como una de sus principales vías de entrada. Kaspersky Security for Mail Server ofrece protección multicapa en buzones y gateways, apoyándose en machine learning e inteligencia de amenazas para identificar mensajes maliciosos y reducir el riesgo de que un correo fraudulento termine comprometiendo credenciales, información sensible o recursos financieros de la organización.

    Para conocer más sobre cómo proteger la seguridad empresarial, visite el blog.


    [1] Se realizaron 1.800 entrevistas a nivel global, con representación de 18 países: Brasil, México, Colombia, Francia, Alemania, Italia, España, India, Indonesia, Malasia, China, Tailandia, Vietnam, Egipto, Sudáfrica, Arabia Saudita, Turquía y Rusia.

  • Regidores de Nandayure podrían quedar destituidos sino fortalecen la Oficina de Auditoría Interna

    Regidores de Nandayure podrían quedar destituidos sino fortalecen la Oficina de Auditoría Interna

    Por Luis Castrillo Marín.

    La Contraloría General de la República (CGR) le exigió al Concejo Municipal de Nandayure adoptar medidas concretas para fortalecer la Oficina de Auditoría Interna según establece el oficio DFOE-SEM-1475 del 26 de agosto; además, en caso de un incumplimiento podrían ser castigados incluso con la destitución.

    El documento de la CGR reitera la disposición 4.5 girada en el informe n.° DFOE-LOC-IF-00029-2022 que le ordenaba al Concejo implementar las acciones “para fortalecer la Unidad de Auditoría Interna, de manera que se garantice el cumplimiento efectivo y oportuno de las funciones de esa Unidad. Considere como parte de las acciones, valorar la dotación de al menos una plaza profesional adicional a la del titular, que permita a esa Auditoría Interna robustecer aspectos relacionados con la cobertura oportuna del universo auditable, así como la mejora en el desempeño y la calidad de los servicios”.

    La respuesta del Concejo a la CGR respecto a la plaza adicional señaló que la Administración no había presentado el perfil ocupacional; por lo que el órgano colegiado solicitó valorar los resultados de un estudio integral de plazas realizado, a fin de definir la creación de una plaza adicional y su respectiva inclusión en el Manual descriptivo de clases de puestos.

    Además, los regidores le contestaron a la CGR que el Municipio carece de recursos financieros para el pago de un segundo salario en la Oficina de Auditoría Interna que ya cuenta con un profesional en esa área.

    Cargo en peligro

    La respuesta de la CGR a los regidores de Nandayure indica que “la información suministrada por ese Concejo Municipal, no atiende lo solicitado por la Contraloría General” porque a pesar de que se han definido acciones para el fortalecimiento de la Unidad de Auditoría Interna, a la fecha no se han implementado en su totalidad, dado que no se ha logrado la dotación del equipo mínimo que permita a esa Auditoría Interna robustecer aspectos relacionados con la cobertura oportuna del universo auditable, así como la mejora en el desempeño y la calidad de los servicios”.

    La Contraloría General de la República otorgó al Concejo Municipal un plazo definitivo al 31 de marzo de 2027 para acreditar las acciones ejecutadas que permitan dotar y fortalecer la Auditoría Interna con al menos un asistente profesional. El oficio DFOE-SEM-1475 advierte que, si persiste la desobediencia después de esa fecha, el incumplimiento se reputará como falta grave y podrá dar lugar a la suspensión o destitución de la persona funcionaria infractora, conforme al artículo 69 de la Ley Orgánica de la Contraloría General de la República. La advertencia coloca a los regidores ante una responsabilidad directa: ya no basta con acuerdos, estudios o manifestaciones de intención; deben asegurar medidas reales, presupuestadas y ejecutadas para corregir una omisión que la propia Contraloría calificó como insuficiente.

    Reacción del Auditor Interno de la Municipalidad de Nandayure, Lic. Jorge Pérez Villarreal:

    “Recibo esta advertencia de la Contraloría General de la República con la seriedad que corresponde, pero también como la confirmación de una situación que he señalado formalmente durante años. He remitido perfiles de puestos, estudios técnicos, solicitudes presupuestarias y advertencias al Concejo Municipal para que la Auditoría Interna deje de operar como una unidad unipersonal. Pese a ello, las gestiones no se han traducido en la dotación real del recurso humano y presupuestario requerido. En los hechos, ha faltado voluntad política del jerarca institucional —el Concejo Municipal— para resolver una problemática conocida, documentada y advertida de forma reiterada.

    El plazo fijado al 31 de marzo de 2027 no admite más excusas, acuerdos declarativos ni maquillajes administrativos. El Concejo debe asegurar medidas concretas, presupuestadas y ejecutadas para fortalecer el recurso humano de la Auditoría Interna. La Contraloría fue clara: un nuevo incumplimiento podrá reputarse como falta grave y, previo respeto del debido proceso, podría derivar en la suspensión o destitución de las personas funcionarias responsables. Los regidores no pueden ignorar que, como integrantes del jerarca institucional, tienen el deber legal de tomar las decisiones necesarias para garantizar a la Auditoría Interna los recursos adecuados para cumplir su función de control.”

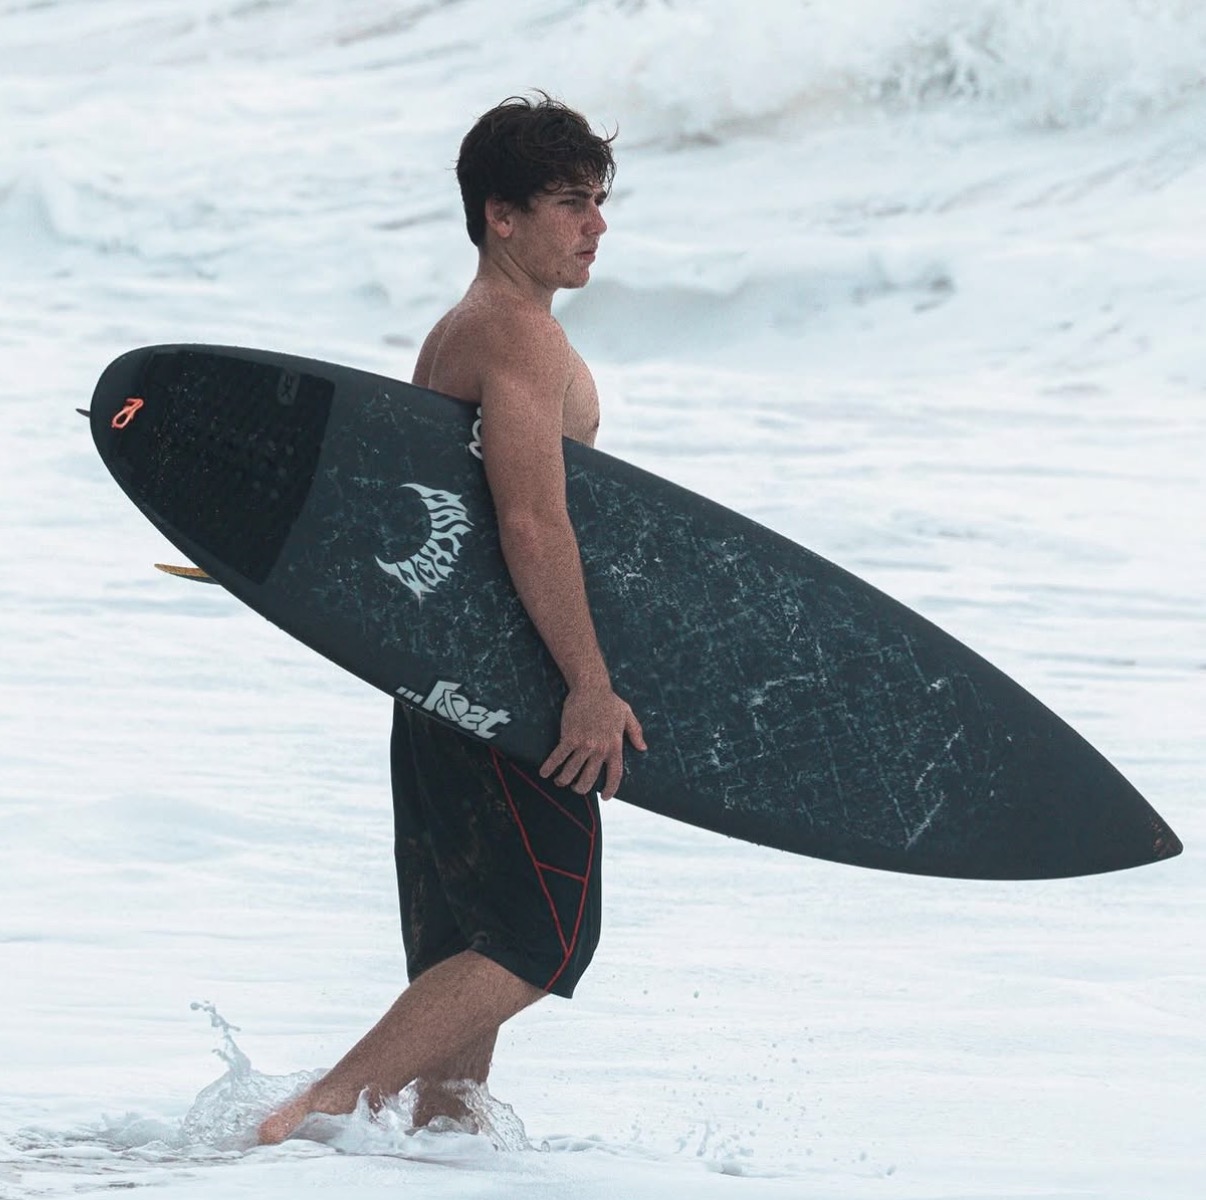
  • Teo Gale Grani ganó dos de las tres fechas de la región de Norteamérica de la Liga Mundial de Surf

    Teo Gale Grani ganó dos de las tres fechas de la región de Norteamérica de la Liga Mundial de Surf

    El panameño, Teo Gale Grani, se convirtió en el primer atleta que gana una temporada de la región de Norteamérica en la Serie de Calificación de la Liga Mundial de Surf (QS-WSL, siglas en inglés) en categoría Pro Junior con dos primeros lugares durante tres fechas.

    De acuerdo con la página oficial de la WSL Gale Grani se quedó con la victoria en los eventos de Pismo Beach (California) y en Atlantic Park Surf, Virginia Beach (Virginia), Estados Unidos.

    Según explicó Diego Naranjo -entrenador de Gale Grani en la Selección Nacional de Panamá– con estos éxitos Gale Grani implanto una nueva marca en el mundo del surf junior en la región de Norteamérica de la QS-WSL.

    “Teo llegó a la cima con una efectividad de más del 50 por ciento lo cual habla muy bien de sus calidades como atleta, sin duda alguna él es uno de los grandes prospectos del surf de Panamá con un gran futuro deportivo por delante”, precisó Naranjo.

    El cetro norteamericano de la WSL le permitió a Gale Grani avanzar al Campeonato Mundial Pro Junior que se realizará en noviembre próximo en El Salvador.

    “Llegar tan alto siendo muy joven con apenas 20 años no es obra de la casualidad, se necesita de mucho talento pulido con una gran preparación técnica y disciplina. Estoy seguro de que en los próximos años Teo le dará muchas alegrías deportivas a Panamá”, afirmó Naranjo.

    Próximas etapas

    Gale Grani, nacido en Bocas del Toro, destacó en las próximas semanas desarrollará un programa de entrenamiento “muy fuerte pensado en el Mundial de El Salvador porque ahí van a llegar los mejores del mundo entonces uno tiene que llegar con la mejor preparación posible”.

    “El hecho de que haya ganado la región de Norteamérica de la QS-WSL es una muestra de que el surf de Panamá está aumentando su nivel competitivo de manera exponencial. En el país tenemos una nueva generación de atletas en esta disciplina que viene empujando fuerte desde hace varios años”, expresó Gale Grani.

    La reseña de la WSL en relación con el cetro del panameño indica que él “llevó su surf a otro nivel en otro día lleno de competencia y salió victorioso, obteniendo el título regional Pro Junior de Norteamérica”.

  • Sala IV acoge gestión de desobediencia contra el alcalde de Osa

    Por Luis Castrillo Marín.

    La Sala Constitucional acogió una gestión de desobediencia que pesa sobre el alcalde de Osa, Minor Anchía, debido a falta de cumplimiento de la sentencia 2025037551 de las 09:20 horas del 14 de noviembre de 2025 que le ordenaba a la Municipalidad de ese cantón desalojar a cientos de vendedores que en la actualidad invaden de manera ilegal la Zona Marítimo Terrestre de Playa Dominical.

    Durante el 29 de agosto del año pasado el abogado, Karl Villalobos Hoffmann, presentó un recurso de amparo en contra del citado municipio en representación de vecinos de Playa Dominical -acción que se tramitó en el expediente el expediente 25-026160-0007-CO– solicitándole a la Sala que le ordenara al gobierno local de Osa limpiar la ZMT del citado lugar turístico de comerciantes informales que operan completamente al margen de la Ley sin pagar patente, impuestos o aportar contribuciones económicas a la seguridad social del país.

    El Tribunal concedió cuatro meses de plazo -que vencieron en marzo 2026- para que la Municipalidad procediera a limpiar la ZMT; sin embargo, a la fecha el lugar permanece invadido por los expendedores de tiliches, ropa de playa y paños, entre otra gran cantidad de artículos.

    Acción fallida

    El pasado 13 de agosto la Municipalidad llevó a cabo un operativo de desalojo en el sitio; no obstante, apenas 24 horas regresaron al mismo sitio sin que el gobierno local haya logrado concretar la orden del Tribunal.

    “Se acoge la gestión de desobediencia formulada. Se le ordena a Mainor Anchía Angulo, en su condición de alcalde y a Daniela López Rivera, en su condición de encargada a. i. del Departamento de Zona Marítimo Terrestre, ambos de la Municipalidad de Osa, o quienes en sus lugares ocupen dichos cargos, que procedan a dar cumplimiento a lo dispuesto por esta Sala en la sentencia nro. 2025- 037551 de las 09:20 horas del 14 de noviembre de 2025”.

    El abogado Villalobos Hoffmann señaló que “esta es una posición muy clara de parte de la Sala en el sentido de que es necesario proceder de inmediato a desalojar a todos los invasores de la Zona Marítimo Terrestre de Playa Dominical”.

    “No queda más camino que ajustarse a lo que indica el Tribunal Constitucional. Creo este es el primer caso de un alcalde condenado por desobediencia en la Sala Constitucional, estamos ante un hito histórico”, explicó el profesional en Derecho.

    El artículo 12 de la Ley sobre la Zona Marítimo Terrestre (N° 6043 del 02 de marzo de 1977) en ese lugar “es prohibido, sin la debida autorización legal, explotar la flora y fauna existentes, deslindar con cercas, carriles o en cualquier otra forma, levantar edificaciones o instalaciones, cortar árboles, extraer productos o realizar cualquier otro tipo de desarrollo, actividad u ocupación”.

    Playa Dominical, está considerada como uno de los mejores puntos de surf de Costa Rica; además, tiene una extensión de aproximadamente cuatro kilómetros.

  • Kaspersky detecta primer malware diseñado para atacar las pantallas inteligentes de los carros

    El ataque aprovecha el sistema de actualización de las pantallas para instalar código malicioso de forma oculta, recopilar información técnica y realizar fraudes publicitarios.

    Los ciberdelincuentes encontraron un nuevo lugar para desplegar malware: la pantalla del carro. Kaspersky descubrió el primer caso documentado de una amenaza diseñada específicamente para infectar estos dispositivos, aprovechando su propio sistema de actualización para entrar de forma oculta, ejecutar fraude publicitario y recopilar información sin que el conductor lo advierta.

    La amenaza fue creada específicamente para pantallas de carros que funcionan con Android. Una vez logra entrar al dispositivo, puede instalar otros programas maliciosos, mostrar anuncios sin autorización y generar fraude publicitario a gran escala. Los investigadores de Kaspersky relacionan esta campaña con MoYu Group, un grupo vinculado a BadBox, una conocida red de dispositivos Android infectados.

    El riesgo no es menor: muchas de las pantallas que vienen instaladas en los carros, o que se agregan después, funcionan prácticamente como una tableta Android. Esto significa que también pueden ejecutar aplicaciones maliciosas diseñadas para ese sistema operativo. Además, aunque normalmente no almacenan grandes cantidades de información personal, muchas permanecen conectadas a Internet, utilizan tarjetas SIM y acceden a redes WiFi para funciones como mapas, navegación y actualizaciones. Esa conectividad las está convirtiendo en un nuevo punto de entrada para los ciberdelincuentes.

    ¿Cómo entra el malware sin que el conductor lo note?

    El ataque aprovecha algo que cualquier conductor consideraría normal: una actualización del sistema de la pantalla. Los ciberdelincuentes lograron manipular el mecanismo de actualización de varios modelos de pantallas Android del proveedor DoFun para instalar malware sin que el usuario tuviera que descargar nada ni notara algo extraño. DoFun asegura que ya corrigió la vulnerabilidad después de ser alertado por Kaspersky.

    El punto de entrada fue TWCore, una aplicación legítima que viene en estos dispositivos y se encarga, entre otras funciones, de gestionar sus actualizaciones. Los atacantes manipularon ese canal para instalar de forma oculta un programa llamado JarService, que podía funcionar en segundo plano sin mostrar ventanas, alertas ni señales visibles para el conductor.

    Una vez instalado, el malware podía recibir nueve tipos de instrucciones, entre ellas mostrar anuncios no deseados, generar fraude publicitario y descargar otros componentes maliciosos. También recopilaba información técnica del dispositivo, como el modelo de la pantalla, su resolución, la red WiFi a la que estaba conectada y su dirección física.

    El principal riesgo es que, una vez comprometida, la pantalla deja de ser un dispositivo bajo el control exclusivo del conductor. Los atacantes pueden ejecutar acciones de forma remota y silenciosa, mientras el sistema continúa funcionando aparentemente con normalidad. Esto amplía la superficie de ataque de los carros y demuestra que sus sistemas multimedia también deben considerarse parte de la seguridad digital del automóvil.

    Kaspersky encontró además vínculos entre la infraestructura utilizada en este ataque y BadBox, una gran red de dispositivos Android infectados que ha sido utilizada para redirigir tráfico de Internet sin autorización y robar información.

    “Este caso es especialmente relevante porque el ataque no depende de que el conductor descargue una aplicación sospechosa o haga clic en un enlace. Los ciberdelincuentes aprovecharon un canal en el que normalmente confiamos, como las actualizaciones del propio dispositivo, para instalar malware de forma silenciosa. Eso cambia el nivel de riesgo, ya que una misma vía de actualización comprometida puede servir para llegar a muchos dispositivos y convertirlos, sin que sus propietarios lo sepan, en parte de operaciones de fraude o en una puerta para descargar nuevas amenazas. Además, demuestra que el malware de Android está expandiéndose más allá de celulares y televisores hacia los sistemas conectados de los vehículos. Cuantos más dispositivos incorporen Android y conexión permanente a Internet, más importante será proteger también esos nuevos puntos de acceso”, afirma Lisandro Ubiedo, analista Senior de Seguridad del Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Para evitar estas vulnerabilidades, los expertos de Kaspersky recomiendan:

    Revise de dónde vienen las actualizaciones de la pantalla. Mantenga el sistema al día, pero instale únicamente actualizaciones proporcionadas por el fabricante o distribuidor oficial. Si su modelo presenta una alerta de seguridad, verifique si existe una corrección disponible y aplíquela cuanto antes.

    Preste atención a comportamientos extraños. Anuncios que aparecen sin razón, aplicaciones desconocidas, mayor consumo de datos o cambios repentinos en el funcionamiento de la pantalla pueden ser señales de alerta. Si nota algo inusual, desconecte el dispositivo de Internet y consulte al fabricante o a un servicio técnico autorizado.

    Proteja también los dispositivos que conecta al carro. Celulares y tabletas forman parte del mismo entorno digital y pueden intercambiar información con la pantalla. Utilice una solución de seguridad confiable, como Kaspersky Premium, en sus dispositivos Android para detectar y bloquear malware y otras amenazas.

    Para más información de esta investigación, visita Securelist.

    Para conocer más sobre cómo puedes proteger tu seguridad digital, visita nuestro blog.

    Acerca de Kaspersky

    Kaspersky es una empresa global de ciberseguridad y privacidad digital fundada en 1997. Con más de mil millones de dispositivos protegidos hasta la fecha contra ciberamenazas emergentes y ataques dirigidos, la profunda inteligencia sobre amenazas y experiencia en seguridad de Kaspersky se transforma constantemente en soluciones y servicios innovadores para proteger a individuos, empresas, infraestructuras críticas y gobiernos en todo el mundo. El completo portafolio de seguridad de la empresa incluye protección líder para la vida digital de dispositivos personales, productos y servicios de seguridad especializados para empresas, así como soluciones Cyber Immune para combatir amenazas digitales sofisticadas y en evolución. Ayudamos a millones de personas y a cerca de 200,000 clientes corporativos a proteger lo que más valoran. Más información en: www.kaspersky.com

    Para cualquier información adicional comunicarse a: +502 41211379 o al correo electrónico kasperskypr@techpr.guru.

  • Jaziel Torres pega duro en el arranque del Mundial Junior de Surf 2026

    Deportista de Playa Jacó inicia con fuerza en la élite del Orbe

    En la primera fecha del Campeonato Mundial Junior de Surf 2026 en El Salvador el costarricense, Jaziel Torres, se convirtió en protagonista gracias a que ganó su heat de manera holgada con un nivel muy superior al mostrado por sus rivales de Tahití, México y Venezuela.

    Durante la salida 23 de la categoría Sub-18 el surfista nacido en Playa Jacó de Garabito de Puntarenas obtuvo el primer lugar gracias a una puntuación de 9,4 unidades.

    La presentación de Torres –hijo del excampeón nacional Jason Torres– en playa La Bocana en Surf City de El Salvador se produjo porque el adolescente de 13 años forma parte de la Selección Nacional de Surf que representa a Costa Rica en el Mundial.

    Jaziel indicó que “este arranque me tiene sumamente motivado para llegar lo más lejos posible en el Mundial donde tengo el orgullo de representar a Costa Rica. Siempre es un honor llevar la bandera del país lo más alto posible”.

    “He estado entrenando bastante con la guía de mi Papá, él es una persona que me aconseja en temas muy importantes como el momento justo para tomar una ola y las maniobras más radicales que se pueden realizar en el agua. Esas instrucciones siempre me han ayudado mucho para subir mi nivel competitivo especialmente en un torneo como este donde llegan los mejores del planeta”, relató el joven.

    El Surf City El Salvador ISA World Junior Surfing Championship 2026 comenzó este sábado 5 de septiembre en el Departamento de La Libertad con la participación de 428 surfistas procedentes de 56 países.

    Las competencias del Mundial Junior de Surf en las playas La Bocana y El Sunzal se extenderán hasta el 13 de septiembre.

    Tres naciones (Bahamas, Mozambique y Zimbabue) están presentes por primera vez para competir en el Mundial Junior. Para Mozambique y Zimbabue, dos de las naciones miembros más recientes de la ISA, es su primera participación en la ISA.

    El Campeonato Mundial Junior se ha consolidado como una vía comprobada hacia los Juegos Olímpicos. De los 71 surfistas que han competido en los Juegos Olímpicos hasta ahora, 62 participaron previamente en el evento y 33 ganaron medallas en el Mundial Juvenil de la ISA.

  • Lanzarán Youth IGF Panamá 2026 y PANASIG para fortalecer la participación de los jóvenes en el futuro digital del país

    Ambas iniciativas serán presentadas el 7 de septiembre, de 6:00 p.m. a 8:00 p.m., en el Centro Cultural de España – Casa del Soldado, en el Casco Antiguo.

    El próximo 7 de septiembre, de 6:00 p.m. a 8:00 p.m., en el Centro Cultural de España – Casa del Soldado, en el Casco Antiguo, se llevará a cabo el lanzamiento oficial del Youth IGF Panamá 2026 y la presentación de PANASIG – Escuela Panameña de Gobernanza de Internet.

    La velada reunirá dos iniciativas que comparten el propósito de fortalecer la participación, la formación y la incidencia en torno al futuro digital de Panamá.

    El Youth IGF Panamá forma parte del ecosistema de iniciativas juveniles vinculadas al Internet Governance Forum (IGF), el Foro de Gobernanza de Internet cuyo encuentro global es convocado por el Secretario General de las Naciones Unidas. Su mandato se origina en la Agenda de Túnez de la Cumbre Mundial sobre la Sociedad de la Información y fue posteriormente prorrogado por la Asamblea General de las Naciones Unidas. Actualmente existen más de 60 iniciativas Youth IGF alrededor del mundo.

    En este mismo marco de fortalecimiento de la Gobernanza de Internet en el país, PANASIG – Escuela Panameña de Gobernanza de Internet se suma al lanzamiento del 7 de septiembre como una iniciativa orientada a ampliar los espacios de formación y participación.

    En Panamá, el Youth IGF fue establecido en 2024 con el propósito de promover la participación de jóvenes en la Gobernanza de Internet a nivel nacional y facilitar un diálogo inclusivo y multisectorial sobre los temas que afectan al ecosistema digital.

    El programa da continuidad a las dos ediciones anteriores. Entre 2024 y 2025, 30 jóvenes fueron becados, con representación de las 10 provincias y cinco comarcas del país.

    Para 2026, la iniciativa evoluciona hacia una ruta que combina formación especializada de Internet Society (ISOC), participación oficial en el Youth IGF Panamá y la elaboración de un policy brief y un artículo de opinión sobre Gobernanza de Internet, buscando avanzar del diálogo hacia propuestas y acciones concretas.

    La realización del Youth IGF Panamá 2026 y las actividades vinculadas a su lanzamiento conjunto con PANASIG cuentan con el respaldo de patrocinadores y una amplia red de aliados provenientes de diferentes sectores, cuyo acompañamiento permite fortalecer el programa de becarios, las actividades previas y la experiencia del foro.

    El lanzamiento conjunto del Youth IGF Panamá 2026 y PANASIG busca visibilizar dos iniciativas complementarias dentro del ecosistema nacional de Gobernanza de Internet. A su vez, el apoyo de patrocinadores, aliados y organizaciones colaboradoras permitirá desarrollar una experiencia que va más allá de un único día de conferencias e incluye formación, oportunidades para jóvenes, encuentros con especialistas, actividades interactivas y espacios de conexión con el ecosistema digital.

    Con su tercera edición, el Youth IGF Panamá busca continuar avanzando “del diálogo a la acción”, fortaleciendo las capacidades de una nueva generación para identificar desafíos digitales, formular propuestas y participar en las conversaciones que definirán el desarrollo tecnológico del país.

    Entre los aliados que promueven el Youth IGF Panamá se encuentran la Embajada de España en Panamá, la Agencia Española de Cooperación Internacional para el Desarrollo (AECID), el Centro Cultural de España en Panamá – Casa del Soldado, Intered, el Instituto Técnico Superior Especializado (ITSE), LACNIC, SENACYT, Internet Society Foundation, Universidad Interamericana de Panamá (UIP), ASPADE, OPACTIC, NUMU Group, Universidad Latina de Panamá, Estrella Azul, Kiener, Clubhouse, Cristalina, Women in Agile y El Centro de Arte y Cultura de Colón (CACCO).

    A ellos se suma el trabajo de las organizaciones representadas dentro del Comité Organizador, entre ellas Internet Society Capítulo Panamá, IEEE Sección Panamá, IEEE Women in Engineering (WIE) Panamá, Universidad de Panamá, MIDES, Foro Juvenil Ngäbe-Buglé, NIC Panamá y Kaizen, reflejando el carácter multisectorial de la iniciativa.

  • Liberty Networks fortalece oferta de conectividad empresarial como distribuidor autorizad de Starlink

    Ante la creciente demanda de redes más resilientes, capaces de operar sin interrupciones sin importar la ubicación o las condiciones externas, Liberty Networks anunció la incorporación de Starlink a su portafolio B2B en Colombia, El Salvador, Guatemala y República Dominicana. Con esto, la compañía suma conectividad satelital de baja latencia a su portafolio existente de capacidades, que incluye fibra óptica, ciberseguridad y servicios administrados.

    Starlink se posiciona como una solución de conectividad primaria con resiliencia integrada: funciona como la conexión principal donde las redes terrestres no llegan, y agrega redundancia crítica donde sí lo hacen.

    “La incorporación de Starlink a nuestro portafolio nos permite llegar a zonas donde la infraestructura terrestre es limitada, y asegurar la continuidad operativa ante contingencias o desastres naturales”, afirmó Danilo Fernandes, vicepresidente y director comercial de B2B para Liberty Networks.

    “Con esta nueva capacidad, reforzamos nuestra posición como socio estratégico para organizaciones que requieren alta disponibilidad, estabilidad y resiliencia en operaciones distribuidas”.

    Los planes Starlink Business Priority permiten a las organizaciones operar sus aplicaciones y servicios críticos con mayor estabilidad y soporte. Esto resulta especialmente relevante para empresas con operaciones distribuidas, equipos de campo, sucursales remotas, flotas móviles y proyectos itinerantes, donde contar con conectividad confiable en movimiento o en zonas de difícil acceso se convierte en un diferenciador clave para la continuidad del negocio.

    Al integrar Starlink con sus soluciones de fibra, centros de datos, redes privadas y ciberseguridad, Liberty Networks ofrece a sus clientes un enfoque multiacceso coordinado, con soporte centralizado y administración simplificada en distintos sitios y países.

    La solución permite conectividad confiable bien sea para prestación de servicios públicos en zonas remotas; para el sector educativo donde se garantiza acceso estable a plataformas digitales en las escuelas; para empresas y multinacionales con redes híbridas; y para sectores como energía, minería, agroindustria y logística, donde las operaciones de campo requieren conectividad segura.

    En todos estos escenarios, Starlink funciona como solución de conectividad primaria con resiliencia integrada, sirviendo de conexión principal donde las redes terrestres no llegan y aportando redundancia crítica donde sí existen.

    Con esta integración, Liberty Networks ofrece una propuesta de conectividad preparada para el futuro, más flexible, más resiliente y capaz de adaptarse a las exigencias de entornos dinámicos y distribuidos. La compañía reafirma su compromiso de acompañar a gobiernos, empresas e instituciones en sus procesos de transformación digital, garantizando que la conectividad, un recurso esencial para cualquier operación moderna, esté disponible donde y cuando se necesite, bajo un modelo de servicio integral y confiable.

  • Falta de especialistas frena la ciberseguridad en AL, según Kaspersky

    Aunque existen planes para ampliar las inversiones en tecnologías como XDR, las organizaciones enfrentan dificultades para encontrar profesionales calificados capaces de operarlas, alerta Kaspersky.

    El 48% de las organizaciones en América Latina señala la escasez de especialistas en ciberseguridad como la principal barrera para modernizar sus operaciones, según el estudio CISO Survey de Kaspersky, realizado entre líderes de ciberseguridad de la región. Esta falta de talento evidencia una brecha entre la intención de fortalecer la seguridad y la capacidad real de convertir las inversiones en resultados, especialmente en un contexto en el que las empresas buscan incorporar tecnologías más avanzadas.

    De hecho, el 30% de las organizaciones en la región planea adoptar soluciones XDR en los próximos 12 meses y el 51% pretende aumentar las inversiones en herramientas de detección de amenazas. Sin embargo, otro 44% reporta falta de experiencia interna para implementar tecnologías, mientras que el 40% afirma que sus equipos de seguridad son demasiado pequeños para responder a las demandas actuales.

    “El verdadero desafío no es incorporar más herramientas, sino asegurarse de que la organización tenga la capacidad para aprovecharlas. La ciberseguridad se está volviendo cada vez más especializada y, al mismo tiempo, los equipos deben responder a un volumen creciente de amenazas, alertas y decisiones críticas. Cuando esa presión recae sobre grupos pequeños o con brechas de conocimiento, la tecnología por sí sola no resuelve el problema. Las empresas necesitan pensar la modernización de su seguridad como una combinación de tecnología, talento y procesos, porque es esa integración la que finalmente determina qué tan rápido pueden detectar un ataque, entenderlo y contenerlo antes de que afecte al negocio”, asegura Claudio Martinelli, Director de Kaspersky para Américas.

    El desafío de la falta de talento se suma a un contexto de amenazas cada vez más frecuentes y sofisticadas. El estudio muestra que el 81% de las empresas en Latinoamérica observó un aumento en el volumen de ataques durante los últimos dos años, mientras que el 82% afirma que estos se han vuelto más sofisticados, incrementando la necesidad de monitoreo continuo, respuesta rápida y profesionales altamente especializados.

    Según la investigación, las actividades que más tiempo consumen de los equipos de seguridad son el análisis de la causa raíz de los incidentes (44%) y la identificación de amenazas en tiempo real (42%). Con equipos reducidos que pasan gran parte de su tiempo investigando alertas y ejecutando tareas operativas, la capacitación, la planificación y la evolución de la arquitectura de seguridad de la organización pueden verse afectadas.

    La investigación también muestra que muchos profesionales todavía tienen dudas sobre el papel de tecnologías como XDR, EDR y la inteligencia de amenazas, lo que indica que el desafío no se limita a la falta de profesionales, sino que también incluye la necesidad de fortalecer las capacidades técnicas de quienes ya forman parte de los equipos de seguridad.

    Para Kaspersky, reducir esta brecha requiere una estrategia que combine el desarrollo de talento, la automatización y el acceso a especialistas.

    “Cerrar la brecha de talento no significa únicamente contratar más especialistas, algo que además puede ser difícil en un mercado con tanta demanda. También implica desarrollar las capacidades de quienes ya forman parte de la organización, automatizar tareas que consumen tiempo y apoyarse en conocimiento externo cuando la operación lo requiera. El objetivo debe ser liberar a los equipos de actividades repetitivas para que puedan concentrarse en decisiones de mayor valor, como anticipar riesgos, investigar incidentes complejos y fortalecer la estrategia de seguridad. Las organizaciones que logren ese equilibrio estarán mejor preparadas para crecer sin que la complejidad de su entorno digital crezca más rápido que su capacidad para protegerlo”, finaliza Martinelli.

    Entre las principales recomendaciones de Kaspersky se encuentran:

    -Invertir en capacitación técnica y certificaciones especializadas. Fortalecer las habilidades de los equipos internos permite reducir la dependencia de perfiles difíciles de encontrar en el mercado y preparar mejor a los profesionales para responder a amenazas cada vez más complejas. Programas como Kaspersky Expert Training pueden ayudar a desarrollar conocimientos prácticos en áreas como análisis de incidentes, detección de amenazas y respuesta ante ataques.

    -Automatizar las tareas repetitivas que consumen tiempo de los analistas. Tecnologías como XDR y SOAR pueden encargarse de procesos como correlacionar alertas, recopilar información de distintas fuentes o ejecutar determinadas acciones de respuesta. Esto ayuda a reducir la carga operativa y permite que los especialistas dediquen más tiempo a investigar incidentes complejos, priorizar riesgos y tomar decisiones que requieren criterio humano.

    -Apoyarse en especialistas externos cuando el equipo interno no pueda cubrir toda la operación. Los proveedores de servicios de seguridad administrados (MSSP) y los servicios de detección y respuesta gestionada, como MDR o MXDR, pueden complementar las capacidades internas con monitoreo, análisis y respuesta especializada. Este modelo permite ampliar la capacidad de protección sin necesidad de aumentar inmediatamente el tamaño del equipo y, al mismo tiempo, ganar tiempo para desarrollar nuevas competencias dentro de la organización.

    -La buena noticia es que la necesidad de fortalecer el capital humano ya aparece entre los planes de las organizaciones latinoamericanas. El estudio muestra que el 49% pretende invertir en capacitaciones específicas para profesionales de ciberseguridad durante los próximos 12 a 18 meses, prácticamente el mismo porcentaje de empresas que planea aumentar sus inversiones en herramientas de detección de amenazas (51%). Esto demuestra que el mercado comienza a reconocer que la evolución de la ciberseguridad depende tanto de la tecnología como de la capacidad de las personas para utilizarla de manera eficiente.

    Para conocer más sobre la investigación de Kaspersky, accede a la página especial y descarga el informe CISO Survey 2025.

    Para conocer más sobre cómo proteger la seguridad empresarial, visite el blog.