Autor: Revista Entre Cantones

  • Campeonato Junior de los Estados Unidos ofrecerá cinco fechas en Costa Rica

    Campeonato Junior de los Estados Unidos ofrecerá cinco fechas en Costa Rica

    Primera jornada el 7 y 8 de noviembre en Playa Jacó.

    Nueva alianza estimulará el deporte de las olas en las nuevas generaciones.

    La National Scholastic Surfing Association (NSSA) de los Estados Unidos (EE.UU.) ofrecerá una ronda de cinco torneos en Costa Rica como parte de la recién inaugurada Conferencia de Centroamérica y Puerto Rico de esa organización unaserie de eventos que permitirán incentivar la práctica del deporte de las olas entre las nuevas generaciones menores de 21 años.

    En julio pasado esa organización aprobó la expansión de la Conferencia NSSA Puerto Rico a Centroamérica creando la Conferencia NSSA Centroamérica y Puerto Rico para ampliar el impacto de la organización deportiva e la región, dando la oportunidad a la juventud centroamericana a participar en los campeonatos juveniles de más prestigio, así como eventos “Prime” (USA Surfing) en Estados Unidos y desarrollar proyectos deportivos en el Istmo.

    La nueva conferencia deportiva es liderada por los entrenadores deportivos, Ernesto “Ernie” Alvarez, director de la Conferencia y Michael Castro, delegado y co-director para Centroamérica.
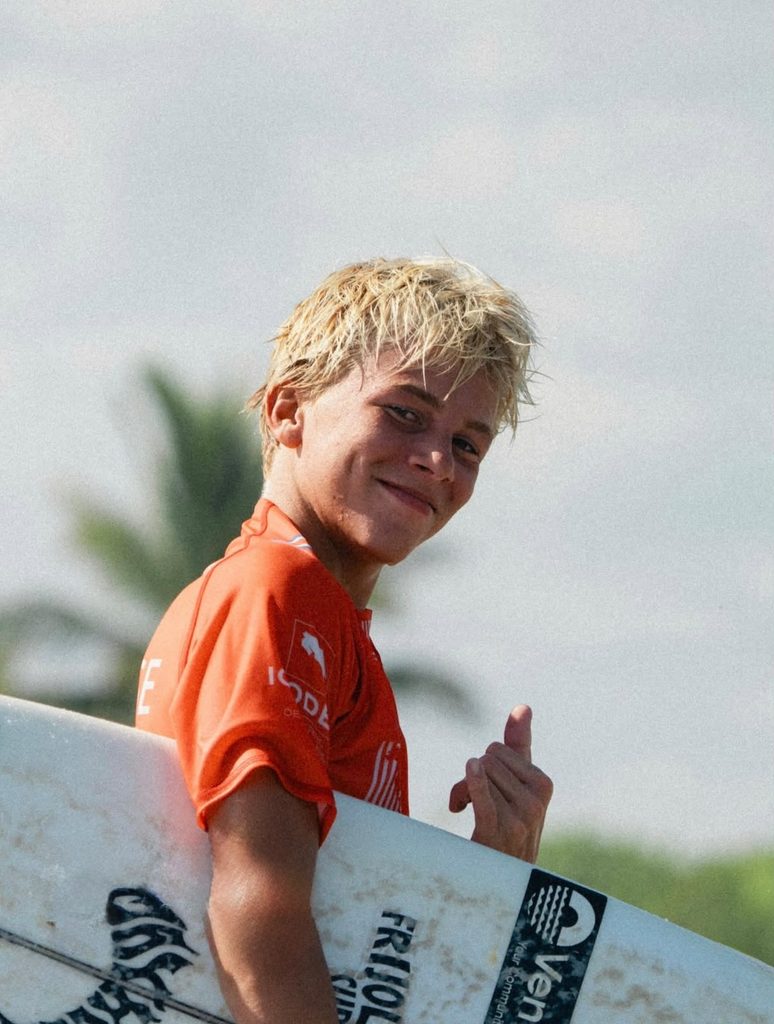
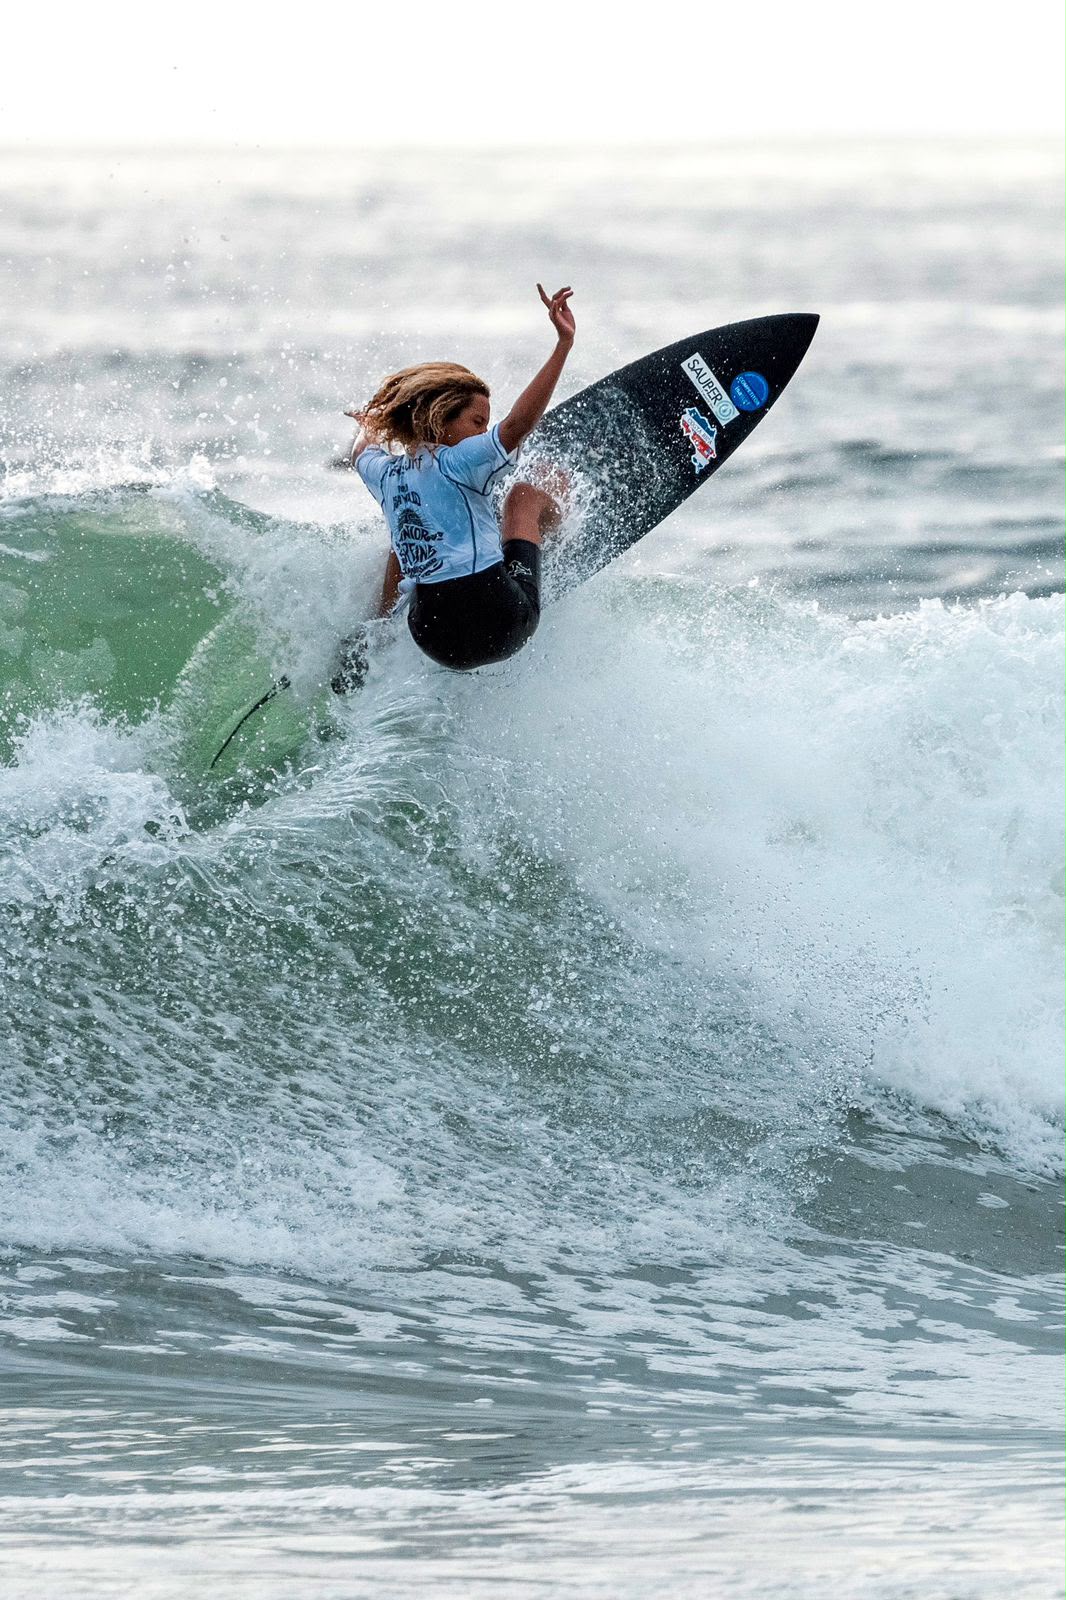
    Carden Jagger, de Playa Grande de Santa Cruz, ha participado en torneos de la NSSA en los Estados Unidos.

    Para impulsar ese proyecto se estableció una alianza estratégica con la Federación de Surf de Costa Rica (FSCR) que abarca las categorías Sub-16, Sub-14, Sub-12 y Sub-10 en masculino y femenino. Ese acuerdo permitirá homologar esas divisiones con el Circuito Nacional de Surf 2027 de la FSCR.

    La primera ronda de competencias de la Conferencia de Centroamérica y Puerto Rico de la NSSA se llevará en las siguientes fechas y lugares:

    -7 y 8 de noviembre del 2026, Playa Jacó de Garabito, Puntarenas.

    -12 y 13 de diciembre del 2026, Playa Santa Teresa de Cóbano, Puntarenas.

    -20-21 de febrero del 2027, Playa Tamarindo, Playa Avellanas o Playa Hermosa de Santa Cruz, Guanacaste.

    -13 y 14 de marzo del 2027, Playa Cieneguita, Limón.

    -8 y 9 de mayo del 2027, Playa Hermosa de Garabito, Puntarenas.

    Vitrina importante

    La NSSA es una organización sin ánimo de lucro cuya misión es animar y ayudar a sus miembros en el interés a aprender y desarrollar los fundamentos y habilidades de la competición de surf mientras compiten en eventos estructurados y de calidad; además, promueve las cualidades de disciplina y excelencia competitiva, al tiempo que apoya los méritos del logro académico para los jóvenes surfistas. La NSSA se esfuerza por ofrecer una experiencia divertida de surf para todos sus miembros.

    Según Alvarez, llevar la prestigiosa plataforma NSSA a Centroamérica es la realización de una visión compartida de inclusión y crecimiento; eliminando barreras geográficas y económicas que históricamente han limitado a nuestros jóvenes brindándoles oportunidades de desarrollo en el deporte; me entusiasma profundamente unir la comunidad del surf de la región y ver como esta nueva etapa transformara la vida de nuestras futuras generaciones dentro y fuera del agua” 

    De acuerdo con Castro “este es uno de los proyectos en el nivel de categorías menores más importantes que se han desarrollado en Centroamérica en mucho tiempo.  Tener el apoyo de una organización de renombre mundial como la NSSA es fundamental para hacer crecer el surf en las categorías de jóvenes y niños”.

    “Estamos muy felices de haber dado este paso histórico en beneficio del deporte nacional, estamos seguros de que muy pronto se empezarán a ver grandes frutos con la aparición de nuevos prospectos en este bello deporte”, declaró Castro quien añadió que la FSCR homologará las fechas de la NSSA para designar a los monarcas del Circuito Nacional 2027 en las mencionadas categorías.

    Roy León, director de la FSCR, calificó este proyecto como una alianza “histórica” que traza una ruta clara para promocionar a los surfistas infantiles y juveniles formando una cantera nacional para los futuros exponentes de esta disciplina.

    “Estamos muy contentos porque se está otorgando becas a los participantes federados para construir el surf desde las bases para unir a toda la comunidad de este deporte. Se trata de un proyecto que marca un punto de inflexión en la historia del surf nacional especialmente en el nivel de las divisiones menores”, acotó León.

    La NSSA es una de las pocas organizaciones nacionales de deportes juveniles que exige a sus participantes mantener estándares académicos para poder competir. Desde 1978, la filosofía del programa NSSA ha sido que el deporte y la academia van de la mano.

    Cada año esa organización celebra más de 80 eventos en todo EE. UU. que culminan con el Campeonato Nacional anual, considerado el evento juvenil de surf de mayor prestigio en ese país.
  • Falta de alimentación obligó a suspender lecciones en Colegio de Bagaces

    Falta de alimentación obligó a suspender lecciones en Colegio de Bagaces

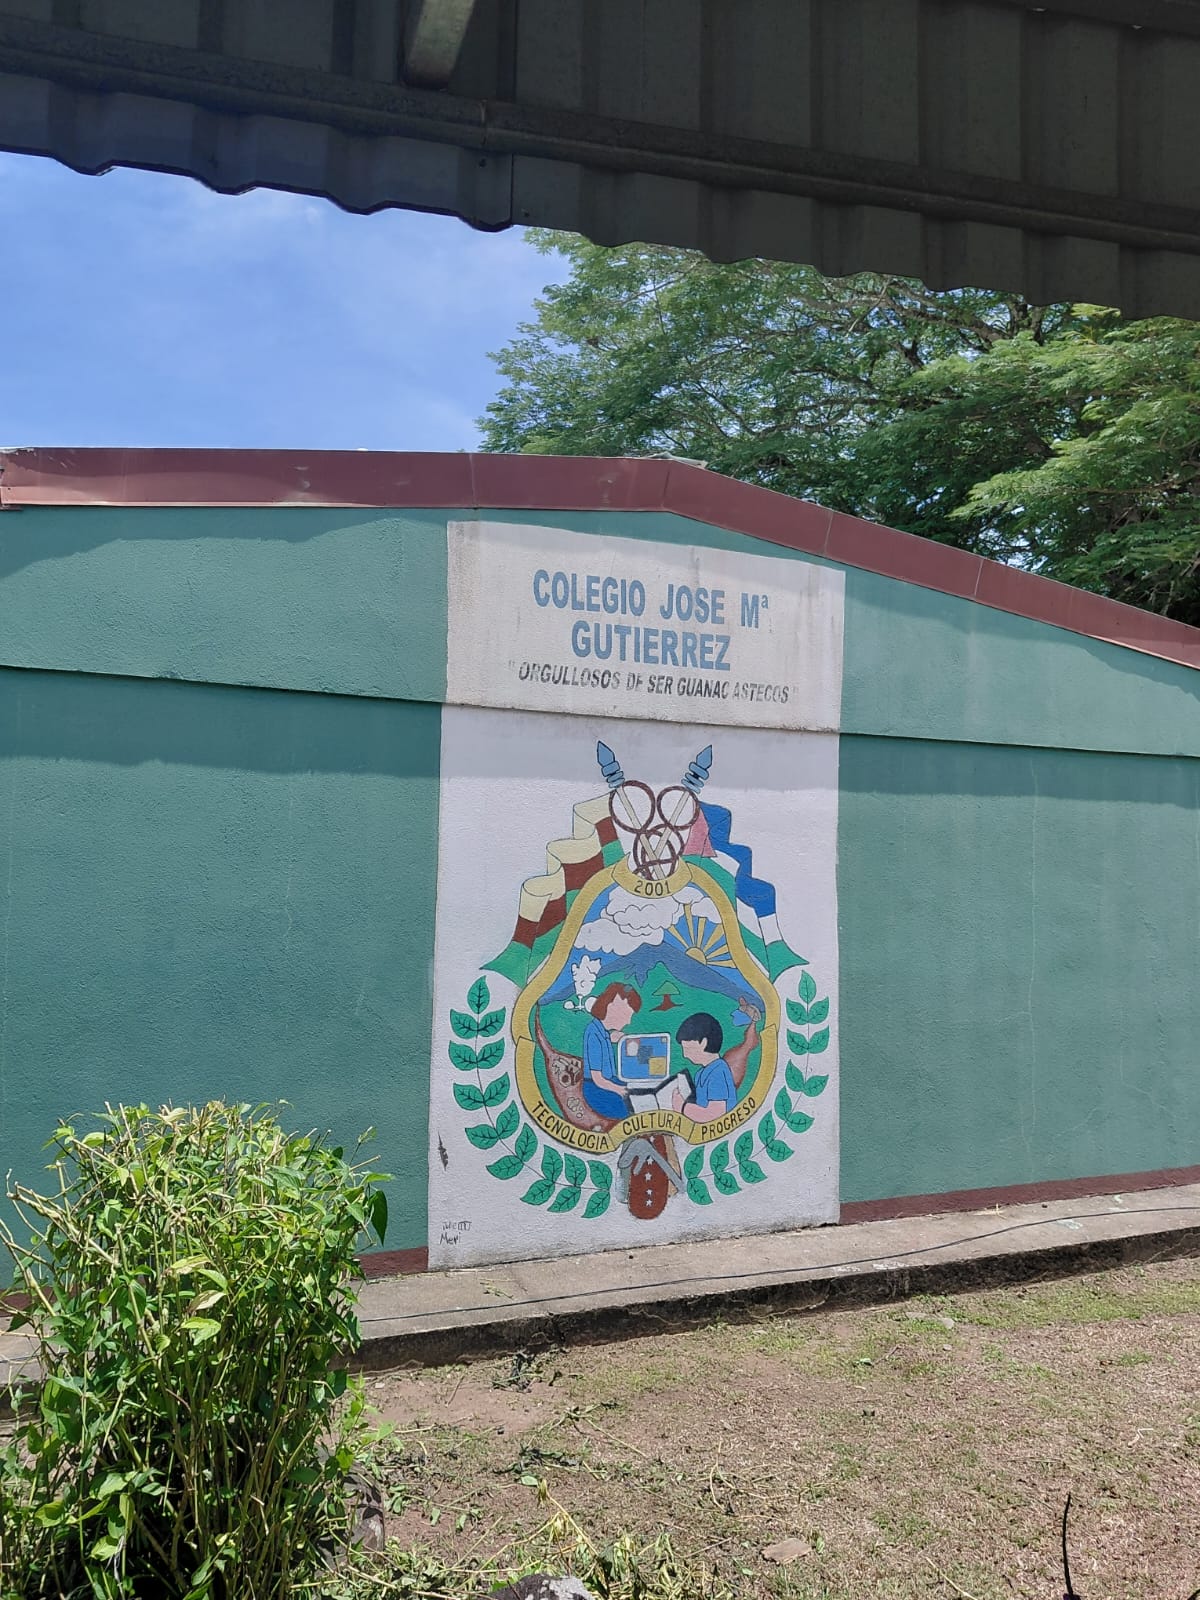
    La Dirección del Colegio José María Gutiérrez de Guayabo de Bagaces le comunicó el pasado 7 de octubre a los padres de familia que las lecciones del 8, 9 y 12 de octubre quedaban suspendidas a partir de las 11:20 a.m. debido a la falta de la alimentación para los aproximadamente 250 alumnos que integran esa institución educativa.

    Según la circular DREL-SEC03-CJMG-089-2026 la medida se adoptó “por motivo de que estamos teniendo unos inconvenientes temporales con el servicio del comedor estudiantil, ya que nos encontramos sin junta administrativa y no fue posible gestionar el pedido de alimentación, desde la administración estamos trabajando para solventar la situación y garantizar la continuidad del servicio a partir de la próxima semana”.

    La nota -en poder de este medio de comunicación– indica que la decisión se apegó al artículo 37 del Código de la Niñez y la Adolescencia, Ley N.° 7739, que reconoce el derecho de las personas menores de edad a percibir alimentos, así como en el Decreto Ejecutivo N.° 44940-MEP, Reglamento del Programa de Alimentación y Nutrición del Escolar y del Adolescente (PANEA), normativa que regula la prestación del servicio de alimentación estudiantil.

    De acuerdo con el oficio la cancelación de las clases solamente aplicó para los tres días antes mencionados.

  • Zoom, Outlook y OneDrive, entre los anzuelos de millones de ciberataques

    Zoom, Outlook y OneDrive, entre los anzuelos de millones de ciberataques

    Kaspersky advierte que los ciberdelincuentes están imitando invitaciones a reuniones, archivos compartidos y servicios corporativos para robar accesos y comprometer cuentas de trabajo.

    Las comunicaciones que forman parte de cualquier jornada laboral, como una invitación a una videollamada, un documento compartido o una notificación de acceso, también están siendo utilizadas por los ciberdelincuentes para engañar a los empleados. Un análisis de Kaspersky revela que, entre julio de 2025 y junio de 2026, se detectaron 4,7 millones de intentos de ataque relacionados con contenidos que imitaban plataformas de uso cotidiano en el trabajo, entre ellas Zoom, Outlook, OneDrive, Microsoft Excel y Teams. *

    El riesgo puede aumentar en periodos de mayor actividad empresarial, cuando se multiplican los correos electrónicos, reuniones, archivos compartidos y solicitudes entre equipos. En este contexto, los atacantes buscan que sus mensajes se confundan con las comunicaciones legítimas que reciben los empleados: una invitación falsa puede aparecer entre reuniones reales, un archivo malicioso hacerse pasar por un documento de trabajo y una página de phishing replicar la apariencia de un servicio conocido de correo electrónico o almacenamiento en la nube.

    De acuerdo con el análisis de Kaspersky, Zoom fue el nombre más utilizado como señuelo, con 2,658,283 intentos de ataque, seguido de Outlook, con 1,546,122 detecciones. También se identificaron contenidos asociados con OneDrive, con 197,030 intentos; Microsoft Excel, con 151,948; y Microsoft Teams, con 111,402.

    Detrás de estos engaños se encontraron distintos tipos de amenazas. La más frecuente fue Downloader, con 2,733,204 casos. Este tipo de programa malicioso puede descargar e instalar otros archivos o programas en el dispositivo de la víctima, abriendo la puerta a nuevas amenazas.

    En segundo lugar, se ubicaron los troyanos, con 989,377 detecciones. Estos programas se hacen pasar por archivos o aplicaciones legítimas y pueden utilizarse para robar información, monitorear la actividad del usuario, dar a los atacantes acceso remoto al dispositivo o instalar malware adicional. También se registraron 341,165 exploits, amenazas diseñadas para aprovechar vulnerabilidades en programas o sistemas operativos y comprometer los equipos.

    Entre las campañas de phishing analizadas, los investigadores de Kaspersky identificaron ataques dirigidos específicamente a comprometer cuentas corporativas mediante una técnica conocida como phishing por código de dispositivo. A diferencia de una campaña tradicional, en la que se intenta convencer a la víctima de escribir su contraseña en un sitio falso, en este caso los ciberdelincuentes aprovechan un mecanismo legítimo de autenticación de Microsoft. El ataque comienza cuando los criminales generan un código válido y posteriormente engañan al usuario para que lo introduzca en una página oficial de inicio de sesión de Microsoft.

    La víctima puede completar normalmente el proceso de autenticación e incluso utilizar la autenticación multifactor. Sin embargo, al hacerlo, puede estar autorizando sin saberlo una aplicación controlada por los atacantes. De esta manera, los ciberdelincuentes no necesitan obtener directamente la contraseña: reciben un token de autorización después de que la propia víctima aprueba la solicitud.

    Este acceso puede permitirles consultar correos electrónicos, archivos almacenados en OneDrive o conversaciones de Microsoft Teams. Además, el hecho de que parte del proceso ocurra dentro de una página oficial de Microsoft hace que el engaño sea especialmente difícil de identificar, ya que comprobar únicamente que el dominio sea legítimo no necesariamente permite detectar la amenaza.

    Los investigadores de Kaspersky también detectaron invitaciones falsas a entrevistas laborales que se hacían pasar por comunicaciones del equipo de reclutamiento de Google. Los mensajes aseguraban que el perfil profesional del destinatario había llamado la atención de la compañía y lo invitaban a programar una primera conversación a través de un enlace.

    En este caso, los ciberdelincuentes dieron un paso adicional para hacer más creíble el engaño: los correos fueron distribuidos mediante Google AppSheet, una plataforma legítima propiedad de Google, y provenían de una dirección auténtica del servicio. Los atacantes abusaron de esta herramienta para distribuir el contenido fraudulento, haciendo que el mensaje pudiera generar mayor confianza entre los destinatarios.

    El enlace incluido en la supuesta invitación, sin embargo, conducía a un sitio de phishing diseñado para recopilar información personal y credenciales de acceso.

    Este tipo de engaño puede resultar especialmente efectivo en momentos de mayor movimiento laboral y de contratación. Recibir un correo desde un servicio legítimo o encontrar una oportunidad aparentemente personalizada puede reducir las sospechas del usuario y llevarlo a seguir un enlace antes de comprobar si la vacante realmente existe en los canales oficiales de la compañía.

    “Una de las principales ventajas que tienen hoy los ciberdelincuentes es que ya no necesitan crear mensajes que parezcan extraordinarios para llamar la atención. Les basta con imitar acciones habituales del entorno laboral, como abrir una invitación, consultar un archivo compartido o validar un acceso. Cuando estas interacciones se vuelven automáticas, disminuye la atención con la que las personas revisan cada solicitud y aumenta la posibilidad de autorizar accesos, descargar archivos o entregar información sin identificar el engaño. Para las organizaciones, una acción aparentemente rutinaria de un solo empleado puede convertirse en el punto de entrada para comprometer cuentas corporativas, acceder a información sensible o extender el ataque a otros sistemas”, comenta Lisandro Ubiedo, Investigador de Seguridad Senior en el Equipo Global de Investigación y Análisis (GReAT) de Kaspersky.

    Para reducir los riesgos asociados con ataques que se hacen pasar por herramientas de trabajo, Kaspersky recomienda:

    -No confíes en un mensaje solo porque parece venir de una plataforma conocida. Antes de abrir una invitación a una reunión, un documento compartido o una notificación de cuenta, revisa quién lo envía y a dónde dirige el enlace. Presta atención a pequeños cambios en las direcciones y, si recibes una solicitud inesperada, confirma con la persona o empresa por otro canal antes de actuar.

    -Piensa antes de autorizar un acceso. Que una página sea legítima no significa que la solicitud también lo sea. Si recibes un código de inicio de sesión que no pediste o una aplicación solicita permisos inesperados para acceder a tu correo, archivos o cuenta corporativa, no continúes el proceso. Lee con atención qué estás autorizando, incluso cuando utilices autenticación multifactor.

    -Mantén tus cuentas y dispositivos protegidos. Utiliza contraseñas diferentes y difíciles de adivinar para cada servicio, activa la autenticación multifactor y mantén actualizados el sistema operativo, navegador y aplicaciones de trabajo. Las actualizaciones corrigen vulnerabilidades que los ciberdelincuentes pueden aprovechar para comprometer los equipos.

    -Utiliza una solución de seguridad confiable, como Kaspersky Premium, que ayuda a identificar páginas de phishing, archivos maliciosos y otras actividades sospechosas. La solución incorpora tecnologías de protección contra estafas impulsadas por Inteligencia Artificial, que combinan algoritmos antiphishing basados en aprendizaje automático, monitoreo del comportamiento en tiempo real y herramientas para comprobar filtraciones de datos y posibles casos de robo de identidad.

    *Las palabras clave analizadas incluyeron Zoom, Outlook, OneDrive, Microsoft Excel, Microsoft Teams, Gmail, Dropbox, Figma, Google Drive, Basecamp y Slack.

    Para conocer más sobre cómo puedes proteger tu seguridad digital, visite el nuestro blog.

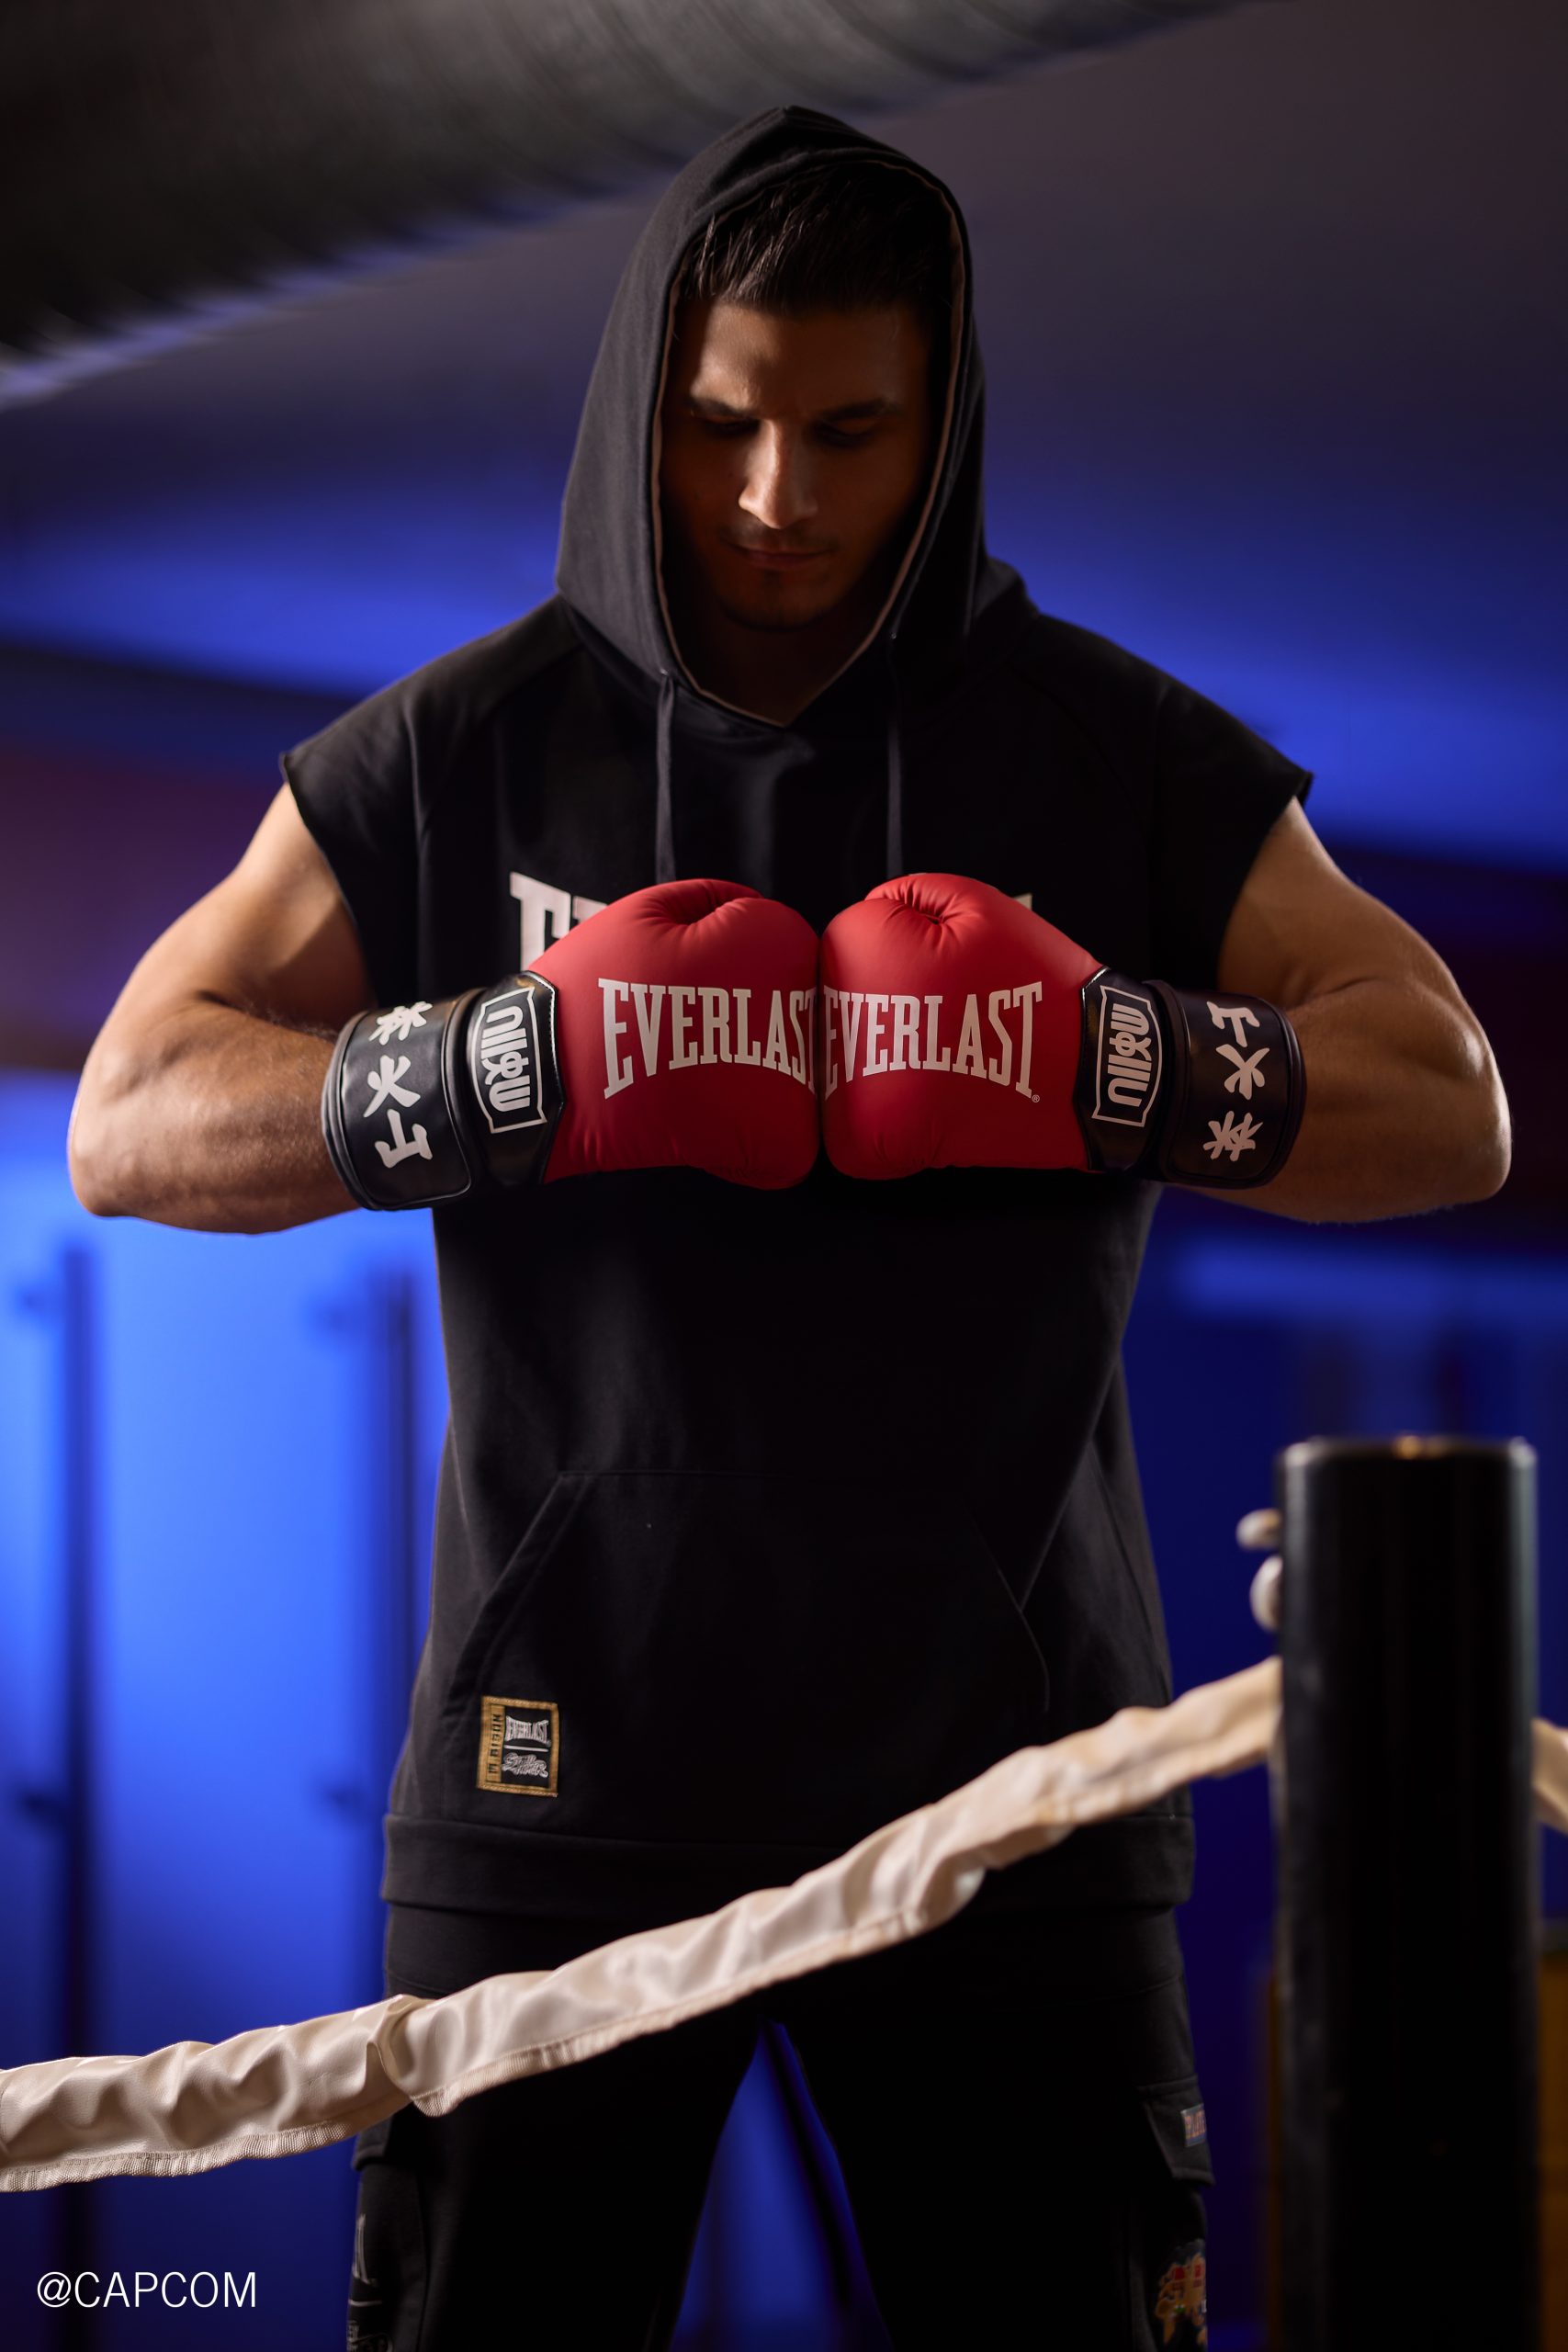
  • Everlast fortalece su presencia en Latinoamérica con una apuesta por el fitness y el lifestyle

    Everlast fortalece su presencia en Latinoamérica con una apuesta por el fitness y el lifestyle

    La marca amplía su propuesta de entrenamiento a partir de su legado en el boxeo, fortaleciendo sus categorías, canales comerciales y experiencias para conectar con nuevas generaciones de consumidores.

    Everlast, reconocida por su trayectoria en los deportes de combate, continúa fortaleciendo su estrategia de crecimiento en Latinoamérica con una apuesta por ampliar su propuesta más allá del boxeo, incorporando categorías como fitness, training, wellness y lifestyle para conectar con nuevos perfiles de consumidores sin perder la identidad.

    La compañía impulsa una visión integral del entrenamiento, acompañada por el fortalecimiento de su presencia física y digital, la evolución de su oferta de productos y el desarrollo de alianzas con actores del ecosistema deportivo.

    El legado del boxeo como base de una propuesta de fitness integral

    Bajo su filosofía Train for Life, Everlast busca trasladar los valores del boxeo: disciplina, perseverancia y superación, a una conversación más amplia sobre el entrenamiento y su papel en la vida cotidiana.

    Su estrategia integra disciplinas como boxeo, movilidad, entrenamiento de fuerza y cardio, además de bienestar y una oferta de ropa deportiva orientada a consumidores que incorporan el ejercicio como parte de su estilo de vida.

    “Nuestra estrategia no consiste en alejarnos del boxeo; consiste en hacer que el legado del boxeo sea la puerta de entrada a una conversación mucho más amplia sobre entrenamiento y superación personal”, señaló Daniela Naime, gerente de marketing regional de Everlast.

    Esta evolución responde a una visión en la que el entrenamiento trasciende el rendimiento competitivo para convertirse en una experiencia vinculada con el bienestar y el estilo de vida.

    Como parte de su apuesta por Latinoamérica, Everlast continúa fortaleciendo sus puntos de contacto con el consumidor mediante el desarrollo de su presencia física, los marketplaces y sus canales oficiales de comercio electrónico.

    Asimismo, la compañía busca ampliar su cobertura y generar experiencias relevantes a través de alianzas con gimnasios, organizadores de eventos deportivos, entrenadores y atletas.

    Esta estrategia también contempla nuevas formas de conectar con audiencias jóvenes y digitales, explorando territorios culturales como el gaming, el entretenimiento y la cultura urbana.

    Un ejemplo es Choice of Fighters, la primera colaboración oficial entre Everlast y Street Fighter desarrollada para Latinoamérica, que conecta ambos universos a través de una colección de guantes de boxeo y MMA, vendas, sacos de entrenamiento, ropa deportiva, hoodies, bolsos y gorras.

    La colección, lanzada regionalmente el 25 de septiembre de 2026, incorpora una experiencia digital interactiva y está disponible en Concept Stores, distribuidores autorizados y canales oficiales de comercio electrónico de Everlast en Latinoamérica.

    “Choice of Fighters no es simplemente una colaboración estética entre dos marcas. Es una colaboración basada en una mentalidad compartida”, destacó Naime.

    Una visión de crecimiento regional

    De cara a los próximos años, Everlast busca continuar fortaleciendo su posicionamiento y preferencia de marca en Latinoamérica mediante una mayor presencia digital, una experiencia de retail más sólida y una oferta que conecte deportes de combate, training, apparel y wellness.

    Con esta estrategia, la compañía reafirma su compromiso de evolucionar junto a las nuevas generaciones, manteniendo la autenticidad de su legado deportivo y llevando su filosofía Train for Life a nuevas formas de entrenar y vivir el deporte.

  • Kaspersky advierte que 8 de cada 10 usuarios no revisan los permisos de privacidad de sus apps

    Kaspersky advierte que 8 de cada 10 usuarios no revisan los permisos de privacidad de sus apps

    Un estudio de la compañía revela que, aunque mantener el celular actualizado y eliminar aplicaciones ya forma parte de la rutina digital, revisar la privacidad y los permisos de las apps sigue siendo una práctica poco habitual.

    Aunque mantener el celular actualizado, borrar fotos para liberar espacio o eliminar aplicaciones que ya no usamos se han convertido en hábitos comunes de los latinoamericanos, cuando se trata de realizar acciones que ayudan directamente a proteger nuestra información, la disciplina disminuye considerablemente. Un nuevo estudio de Kaspersky[1]  revela que, ocho de cada diez usuarios no revisan los permisos y configuraciones de privacidad de las aplicaciones de su celular. 

    Los datos reflejan claramente esta paradoja: mientras 77% de los usuarios mantiene actualizado su smartphone y 73% elimina aplicaciones que ya no utiliza, apenas 20% revisa los permisos y configuraciones de privacidad de sus apps. Es decir, las acciones más visibles y cotidianas de mantenimiento ya forman parte de nuestra rutina digital, pero aquellas relacionadas directamente con la protección de nuestros datos siguen quedando en segundo plano.

    La encuesta, realizada en 2026 por el Centro de Investigación de Mercado de Kaspersky, comparó los hábitos de higiene digital más comunes entre usuarios de smartphones y computadores y descubrió que las prácticas de mantenimiento varían según el dispositivo. En promedio, las personas realizan más acciones para mantener sus dispositivos móviles actualizados y en orden que sus computadores.

    Por ejemplo, mientras el 53% mantiene actualizado el sistema operativo y los programas de su PC, solo el 47% elimina software que ya no utiliza, cifras que contrastan con los hábitos más constantes observados entre los usuarios de dispositivos móviles.

    También existen diferencias en la forma de administrar archivos y contenido multimedia: el 72% de los usuarios de smartphones revisa o elimina regularmente fotos y videos, en comparación con el 49% de quienes utilizan computadores. Sin embargo, cuando se trata de organizar archivos y correos electrónicos en carpetas o utilizar nombres que faciliten su identificación, la tendencia se invierte: solo el 46% de los usuarios de smartphones adopta estas prácticas, frente al 57% de los usuarios de computadores.

    En cuanto a la eliminación de software que ya no se utiliza, el 73% de los usuarios de smartphones borra las aplicaciones que usa con poca frecuencia, mientras que solo el 47% de los usuarios de computadores hace lo mismo. Es probable que el espacio de almacenamiento más limitado de los teléfonos impulse este hábito y motive a las personas a eliminar aplicaciones con mayor frecuencia.

    Sin embargo, los expertos de Kaspersky señalan que desinstalar programas antiguos o innecesarios de los computadores también puede beneficiar tanto su rendimiento como su seguridad. Con el tiempo, la acumulación de aplicaciones puede hacer que los equipos funcionen más lentamente y, además, algunas pueden contener datos personales o financieros e historiales de uso que podrían ser aprovechados por los ciberdelincuentes.

    Las diferencias entre los hábitos de higiene digital en computadores y dispositivos móviles se explican, en gran medida, por la manera en que utilizamos cada uno. Los smartphones se usan principalmente para tomar fotos y videos, conversar, consumir contenido y navegar rápidamente por Internet. Además, para el 58% de los usuarios, el teléfono móvil ya es el principal dispositivo para conectarse a la red, lo que naturalmente los lleva a realizar con mayor frecuencia acciones para mantenerlo actualizado y en orden.

    Los computadores, por su parte, siguen desempeñando un papel importante como herramienta para trabajar con archivos y programas, así como para realizar distintas actividades laborales. Esta preferencia es particularmente relevante entre las generaciones de mayor edad: para el 58% de los usuarios de 61 años o más, los computadores continúan siendo el principal dispositivo para acceder a Internet.

    “Cada dispositivo que utilizamos, ya sea un smartphone o un computador, almacena una cantidad cada vez mayor de información personal y financiera. Fotografías, mensajes, datos bancarios, documentos de trabajo y contraseñas: toda esta información es valiosa y puede convertirse en un objetivo para los ciberdelincuentes. Descuidar prácticas básicas de higiene digital, como eliminar cuentas que ya no utilizamos, realizar copias de seguridad o administrar la configuración de privacidad, puede dejar nuestra información expuesta. Hoy existen en el mercado soluciones de seguridad diseñadas para ayudar a los usuarios a tener un mayor control sobre su huella digital, combinando protección automatizada con herramientas que facilitan un mantenimiento de seguridad periódico y más efectivo”, comenta Fabiano Tricarico, Director de Productos para el Consumidor para Américas en Kaspersky.

    Para incorporar hábitos de limpieza digital de manera regular y aprovecharlos para fortalecer la ciberseguridad, los expertos de Kaspersky recomiendan:

    -Configura un recordatorio periódico en tu calendario, ya sea mensual o trimestral, para revisar tus dispositivos y cuentas y mantenerlos siempre en orden.

    -Revisa con frecuencia y elimina las cuentas que ya no utilices, así como los métodos de pago que tengas guardados. Almacena tus credenciales e información financiera en un administrador de contraseñas para llevar un mejor control de los sitios y aplicaciones en los que te has registrado.

    -Configura copias de seguridad automáticas siempre que sea posible. Kaspersky Premium permite realizar respaldos periódicos y restaurar información en dispositivos Windows. Estas copias pueden almacenarse fácilmente en unidades extraíbles o en servicios de almacenamiento en la nube de forma cifrada.

    -Instala una solución de seguridad integral para proteger tus dispositivos frente a posibles infecciones de malware y reducir el riesgo de que tu información quede expuesta ante una brecha de seguridad.

    -Mantente informado sobre las nuevas tecnologías y los riesgos digitales para conocer las amenazas más recientes. Consulta el blog Kaspersky Daily para conocer las últimas noticias sobre ciberseguridad y descubrir recomendaciones para mantenerte protegido en el mundo digital.


    [1] El estudio fue realizado por el centro de investigación de mercado de Kaspersky en marzo de 2026. En la encuesta participaron 7,200 personas de 18 países: Alemania, Arabia Saudita, Brasil, China, Colombia, Egipto, España, Francia, India, Indonesia, Italia, Malasia, México, Rusia, Sudáfrica, Tailandia, Turquía y Vietnam.

  • Ciberataques generan pérdidas financieras en 36% de las empresas de retail en AL

    Ciberataques generan pérdidas financieras en 36% de las empresas de retail en AL

    Un estudio de Kaspersky revela que el impacto económico es la principal consecuencia de los incidentes de ciberseguridad en el sector. Además, 33% de las organizaciones reportó interrupciones en sus procesos de negocio.

    En el marco del Mes de la Ciberseguridad, un nuevo estudio de Kaspersky[1] revela que los ciberataques ya están teniendo un impacto directo en las finanzas y operaciones de las empresas de retail en América Latina. El 36% de las organizaciones encuestadas señaló las pérdidas financieras como una de las principales consecuencias del incidente de ciberseguridad más grave que experimentó durante los últimos 12 meses, mientras que 33% reportó interrupciones en procesos de negocio, como finanzas, recursos humanos o asuntos legales.

    El dato cobra especial relevancia en un sector que depende cada vez más de canales digitales para operar y relacionarse con sus clientes. El comercio electrónico, los programas de fidelización, los pagos digitales, las experiencias personalizadas y la incorporación de nuevas tecnologías han ampliado las posibilidades de interacción con los consumidores, pero también la cantidad de sistemas, datos y procesos que las organizaciones necesitan proteger.

    Las consecuencias de un incidente tampoco se limitan a las pérdidas económicas. En América Latina, 30% de las empresas del sector señaló el robo de propiedad intelectual o información de investigación y desarrollo como consecuencia de su incidente más grave, mientras que otro 30% reportó daños reputacionales reflejados en medios de comunicación o redes sociales.

    Las brechas también pueden comenzar dentro de la organización

    El estudio muestra que algunos de los principales factores que aumentan la exposición de las empresas están relacionados con la gestión de su propia infraestructura tecnológica. Para el 40% de las organizaciones de retail en América Latina, la falta de control centralizado sobre la infraestructura de TI es uno de los factores que más incrementa el riesgo de sufrir un ciberataque exitoso. Le siguen el uso de software o hardware desactualizado (31%) y la toma de decisiones de negocio sin considerar previamente sus implicaciones para la seguridad de TI (29%).

    A esto se suman comportamientos cotidianos de los empleados que pueden abrir nuevas oportunidades para los atacantes. El 49% de las empresas identificó las conexiones inseguras de trabajadores remotos a los sistemas corporativos como una práctica de riesgo, mientras que 43% mencionó el uso irresponsable de contraseñas, incluyendo claves débiles, reutilizadas o almacenadas de manera insegura. Por su parte, 40% señaló el uso de dispositivos personales para realizar tareas laborales o almacenar información corporativa.

    “Lo que muestran estas cifras es que el impacto de un ciberataque ya no se queda en el área de TI: termina afectando directamente la caja, la operación y hasta la reputación de una empresa. En retail esto es especialmente sensible porque el negocio depende de estar disponible todo el tiempo y de mantener la confianza del consumidor. Además, muchos incidentes no empiezan con técnicas extraordinariamente sofisticadas, sino aprovechando accesos mal protegidos, sistemas desactualizados o errores cotidianos. Por eso, más que reaccionar cuando el ataque ya ocurrió, el reto está en identificar esas brechas antes de que se conviertan en una pérdida para el negocio”, señala Eduardo Chavarro, Director para Américas del Equipo Global de Respuesta a Incidentes en Kaspersky.

    Más inversión para responder a un escenario de mayor riesgo

    Las empresas parecen estar reaccionando a este escenario. El 94% de las organizaciones de retail encuestadas en América Latina aumentó su presupuesto de seguridad de TI durante el último año, mientras que solo 6% indicó que su inversión se mantuvo prácticamente sin cambios.

    El dato evidencia que la protección digital está adquiriendo mayor peso dentro de las prioridades del sector, especialmente en un entorno en el que una interrupción tecnológica puede traducirse rápidamente en afectaciones financieras y operativas.

    La inteligencia artificial añade otro elemento a este panorama. Según el estudio, 17% de las empresas de retail de la región ya utiliza activamente herramientas internas basadas en grandes modelos de lenguaje (LLM), mientras que 83% se encuentra en etapas de discusión y desarrollo.

    Sin embargo, su adopción contrasta con la percepción de los riesgos asociados: 46% de las organizaciones encuestadas en América Latina afirma no identificar riesgos de seguridad en la inteligencia artificial. Otro 37% considera que existen riesgos, pero que pueden mitigarse mediante un comportamiento responsable de los empleados, mientras que 17% considera que la IA representa un riesgo significativo que no puede mitigarse únicamente a través de la capacitación.

    “Los riesgos asociados con la integración de la Inteligencia Artificial en los procesos empresariales, desde la manufactura hasta el análisis de las opiniones de los clientes, no solo requieren expertos en tecnología, sino también un compromiso corporativo con su gobierno y supervisión. Las organizaciones deben asegurar la rendición de cuentas y contar con mecanismos que permitan entender cómo y por qué actúan estos sistemas ante eventos imprevistos, ya sea por usos no autorizados de la IA o por comportamientos emergentes que puedan comprometer la ciberseguridad de la empresa o de terceros”, agregó Chavarro.

    Esta brecha resulta especialmente relevante para un sector que gestiona grandes cantidades de datos personales y comerciales y que suele incorporar rápidamente tecnologías dirigidas a mejorar la experiencia del consumidor y hacer más eficientes sus operaciones. A medida que estas herramientas se integran a procesos cotidianos, las empresas también necesitan establecer reglas claras sobre qué información puede compartirse con ellas, cómo se utilizan y qué controles deben acompañar su adopción.

    Para reducir la exposición a incidentes y fortalecer la protección de sus operaciones, los expertos de Kaspersky recomiendan:

    -Identificar los activos y procesos más críticos del negocio. Datos de clientes, propiedad intelectual, aplicaciones esenciales y procesos de la cadena de suministro deben contar con medidas de protección acordes con su nivel de importancia y exposición.

    -Mantener sistemas y aplicaciones actualizados. Aplicar oportunamente actualizaciones y parches ayuda a reducir vulnerabilidades conocidas que pueden ser aprovechadas por los ciberdelincuentes.

    -Fortalecer la cultura de ciberseguridad. Los empleados deben recibir capacitación continua para reconocer amenazas y reducir prácticas de riesgo relacionadas con contraseñas, conexiones remotas, dispositivos personales y nuevas herramientas digitales.

    -Reforzar la protección de los dispositivos corporativos. Soluciones del portafolio Kaspersky Next permiten proteger endpoints y fortalecer las capacidades de detección y respuesta frente a amenazas que puedan comprometer dispositivos, datos y sistemas empresariales.

    -Utilizar inteligencia de amenazas para anticipar riesgos. Kaspersky Threat Intelligence proporciona información actualizada sobre amenazas, vulnerabilidades, tácticas y actores, ayudando a los equipos de seguridad a comprender mejor el panorama de riesgo y tomar decisiones informadas.

    Para más consejos sobre cómo proteger la seguridad empresarial, visite el blog.


    [1] El estudio, realizado por el Centro de Investigación Interna de Kaspersky en marzo de 2026, encuestó a expertos en seguridad de TI de 18 países, pertenecientes a empresas de distintos sectores con más de 100 empleados. En total, fueron entrevistados 1.800 especialistas y representantes de áreas directivas, todos ellos responsables o vinculados a funciones de seguridad de TI. El sector minorista estuvo representado por un total de 120 encuestados.

  • II Congreso Nacional de Auditores Internos Municipales reunirá especialistas en prevención de riesgos

    II Congreso Nacional de Auditores Internos Municipales reunirá especialistas en prevención de riesgos

    El II Congreso Nacional de Auditores Internos Municipales congregará a especialistas de entidades públicas, municipalidades, academia y práctica profesional para abordar asuntos vinculados con la fiscalización, el control interno, la investigación y la gestión pública municipal.

    La programación combina perspectivas jurídicas, técnicas y tecnológicas. Durante las dos jornadas se desarrollarán contenidos sobre ciberseguridad, delitos funcionales, investigación de fraude, probidad, investigación preliminar, relaciones de hechos, gestión de activos y análisis de datos para la auditoría interna.

    El evento se realizará las siguientes fechas y lugar:

    FECHA Y HORARIO: Jueves 8 y viernes 9 de octubre de 2026, de 7:30 a. m. a 4:00 p. m.LUGAR: Campus Tecnológico Local San José, recinto Zapote.
    ORGANIZAN: Asociación de Auditores Internos de Gobiernos Locales del Área Metropolitana y Afines e IFAM.DIRIGIDO A: Personal técnico de las auditorías internas de los gobiernos locales costarricenses.

    La programación combina perspectivas jurídicas, técnicas y tecnológicas. Durante las dos jornadas se desarrollarán contenidos sobre ciberseguridad, delitos funcionales, investigación de fraude, probidad, investigación preliminar, relaciones de hechos, gestión de activos y análisis de datos para la auditoría interna.

    Especialistas invitados

    El programa contempla las siguientes ponencias y paneles:

    TemaPersonas expositoras e institución
    La Era Post-Cuántica: el nuevo desafío de la ciberseguridadPedro González Santibáñez, Rheoli.
    Delitos funcionalesTattiana García Chaves, fiscal adjunta de la Fiscalía Adjunta de Probidad, Transparencia y Anticorrupción.
    Desafíos en la investigación de fraude en el sector público municipalIsrael Barrantes Sánchez, auditor interno de la Municipalidad de San José.
    El LanammeUCR y su aporte en la gestión de activos municipalesSharline López Ramírez, LanammeUCR, Unidad de Gestión Municipal.
    Legalidad, probidad y buena gestión municipalJosué Quesada Campos, profesional en Derecho Administrativo, y Adolfo Guillermo Johannig Pérez, asesor independiente.
    El deber de probidad en los gobiernos locales: rol de las auditorías internasJosé Armando López Baltodano y Evelyn Hernández Kelly, Procuraduría de la Ética Pública de la Procuraduría General de la República.
    Auditoría interna como catalizador de valorNahún Frett Mejía, Rheoli.
    Aspectos normativos de la investigación preliminar de las auditorías internasJimy Álvarez García, Instituto Costarricense de Turismo.
    Relaciones de hechosJosé Luis Rodríguez Jiménez, abogado independiente.
    Bloque de la Contraloría General de la República: control interno y uso de datos de los Índices de Capacidad de GestiónAlex Monge Lemaitre, Josué Solano Vindas y Keilyn Brenes Rojas, Contraloría General de la República.

    Actualización para la auditoría municipal

    El Congreso se concibe como un espacio de actualización e intercambio técnico para fortalecer las capacidades de las personas profesionales de auditoría interna municipal. Sus contenidos procuran aportar criterios y herramientas aplicables a la prevención de riesgos, la investigación, el control interno y la generación de valor en las instituciones locales.

    La Asociación y el IFAM convocan a las personas funcionarias de las auditorías internas de los gobiernos locales a participar en este encuentro, que reúne experiencias y conocimiento especializado en materias de interés directo para la gestión pública municipal.

    “Este Congreso responde a una necesidad concreta: las auditorías internas municipales deben mantenerse actualizadas para fiscalizar en entornos cada vez más complejos. Reunir especialistas de la Contraloría, la Procuraduría, la Fiscalía, el sector municipal, la academia y la tecnología permite aportar herramientas aplicables a la prevención de riesgos, la investigación y el fortalecimiento del control interno. Para muchas auditorías, especialmente las unipersonales, este intercambio representa una oportunidad valiosa para reforzar su trabajo en defensa del interés público”. Jorge Alfredo Pérez Villarreal

    Presidente de la Asociación de Auditores Internos de Gobiernos Locales del Área Metropolitana y Afines.

  • Gobierno Local más grande del país apenas invierte el 1,05 por ciento del presupuesto en Auditoría Interna

    Gobierno Local más grande del país apenas invierte el 1,05 por ciento del presupuesto en Auditoría Interna

    Congreso del 8 al 9 de octubre en el campus del Instituto Tecnológico en Zapote, San José

    La Municipalidad de San José, que tiene el mayor presupuesto de Costa Rica (¢97 mil 149,3 millones proyectados al 2027) apenas destina el 1,05 por ciento (¢1 mil 019,9 millones) de esos fondos para el funcionamiento de la Unidad de Auditoría Interna (UAI).

    Además,la UAI del cantón josefina funciona con una planilla de 24 funcionarios que deben atender una planilla de 2 900 trabajadores; es decir, cada integrante de esa dependencia debe atender a un promedio de 120,83 personas.

    Las limitaciones para el trabajo de las UAI en los gobiernos locales del país se abordarán durante el II Congreso Nacional de Auditores Internos Municipales que se llevará a cabo del 8 al 9 de octubre en el campus del Instituto Tecnológico en Zapote, San José.

    El Congreso está organizado en conjunto por la Asociación de Auditores Internos de Gobiernos Locales del Área Metropolitana y el Instituto de Fomento y Asesoría Municipal (IFAM).

    La organización del encuentro está concebida como un espacio de actualización, intercambio técnico y fortalecimiento de capacidades para las auditorías internas del sector municipal. La agenda abarca contenidos jurídicos, de probidad y anticorrupción, investigación de fraude, relaciones de hechos, control interno, uso de datos, ciberseguridad y gestión de activos.

    Oportunidad para mejorar

    Israel Barrantes, Auditor Interno de la Municipalidad de San José, precisó que el Congreso es “una oportunidad única, de oro, para podernos capacitar en instituciones donde lamentablemente los recursos con sumamente escasos especialmente en este campo de la actualización de conocimientos”.

    “Es muy importante especialmente porque muchas de las Auditorías Internas de los Gobiernos Locales son unipersonales; es decir, todo recae en una sola persona. La Asociación se luce con un Congreso de alto nivel donde participan expositores internacionales de alto nivel, de mucho renombre. Es una gran oportunidad porque la profesión está en proceso de cambio con la entrada en vigor de nuevas normas por parte de la Contraloría General de la República”, indicó Barrantes.

    Por su parte, Ronald Ugalde, Auditor Interno de la Municipalidad de Poás, señaló que el Congreso es un punto de apoyo para la evolución de las Auditorías Internas de acuerdo con desarrollos en campos como la tecnología.

    “Fenómenos como la corrupción y el crimen organizado evolucionan constantemente en sus formas de operar; en ese contexto, la Auditoría Interna debe ajustar sus métodos de trabajo mediante la incorporación de nuevos enfoques y herramientas. Este esfuerzo requiere un abordaje en equipo orientado al interés público, dado que el crimen organizado funciona como un ‘equipo negativo’ que interfiere con los objetivos institucionales. La Auditoría Interna, por su parte, debe aportar apoyo y valor agregado en los procesos de prevención y combate contra la corrupción”, añadió Ugalde.

    En el Congreso participarán representantes de Unidades de AI de San José (Escazú, Desamparados, Puriscal, Tarrazú, Aserrí, Mora, Goicoechea, Alajuelita, Vázquez de Coronado, Tibás, Moravia, Montes de Oca, Turrubares, Dota, Curridabat y Pérez Zeledón), Alajuela: (Alajuela, San Ramón, San Mateo, Atenas, Palmares, Poás, Orotina, San Carlos, Sarchí, Upala y Río Cuarto), Cartago: (Cartago, Paraíso, La Unión, Jiménez, Turrialba, Alvarado, Oreamuno y El Guarco).

    Además, Heredia (Heredia, Barva, Santa Bárbara, San Rafael, San Isidro, Belén, Flores y San Pablo), Guanacaste (Santa Cruz, Bagaces, Nandayure y Hojancha), Puntarenas (Puntarenas, Esparza, Buenos Aires, Osa, Quepos, Coto Brus, Parrita, Corredores, Garabito, Monteverde y Concejo Municipal de Distrito de Paquera) y Limón (Limón, Pococí, Siquirres, Talamanca, Matina y Guácimo).

  • TSE recibe denuncia contra el alcalde de Grecia

    TSE recibe denuncia contra el alcalde de Grecia

    Por Luis Castrillo Marín.

    El Tribunal Supremo de Elecciones (TSE) confirmó a este medio de comunicación que recibió una denuncia en contra del alcalde de Grecia, Dónald Quesada, por el supuesto delito de beligerancia política.

    De acuerdo con la Unidad de Letrados del TSE en la actualidad “se encuentra en trámite una denuncia contra el señor Donald Quesada Rodríguez, la cual fue interpuesta el 16/9/2026 y se encuentra en estudio de admisibilidad, bajo el número de expediente 033-D3-SE-2026”.

    La beligerancia política es un delito que ocurre cuando un funcionario público, con prohibición expresa, muestra parcialidad a favor de un partido político o participa en actividades político-electorales durante el ejercicio de su cargo.

    En Costa Rica, la beligerancia política está regulada por el artículo 105 de la Constitución Política y el Código Electoral, especialmente en su artículo 146.

    La conducta de ese tipo se configura cuando un funcionario público, incluyendo al presidente de la República, ministros, viceministros, magistrados y otros altos cargos, realiza actos de apoyo o promoción de un partido político mientras ejerce funciones públicas.

    El TSE puede imponer sanciones que van desde la destitución hasta la inhabilitación para ejercer cargos públicos durante cierto período.

    La beligerancia políticaes un mecanismo legal que protege la equidad electoral, sancionando la parcialidad de funcionarios públicos y asegurando que el poder del Estado no se utilice para influir en los resultados de las elecciones.

    El 5 de octubre se consultó la versión del alcalde griego quien afirmó: “desconozco sobre el fondo del expediente, sin embargo, con base en lo que usted me indica se encuentra apenas en etapa de estudio sobre la admisibilidad. En caso de que la denuncia continúe su trámite yo estaré atento a lo requerido por parte del Tribunal Supremo de Elecciones”.

    Quesada Rodríguez llegó a la alcaldía griega como candidato del Partido Unidos Podemos.

  • La Feria Blanca 2026 entra en cuenta regresiva

    La Feria Blanca 2026 entra en cuenta regresiva

    La cuenta regresiva para la Feria Blanca 2026 ya comenzó y la respuesta del público se hace sentir. A dos semanas de la celebración, algunas de las localidades ya se encuentran agotadas, incluyendo las mesas VIP, mientras la organización se prepara para recibir a miles de personas del 16 al 18 de octubre en la Cámara de Ganaderos de Liberia.

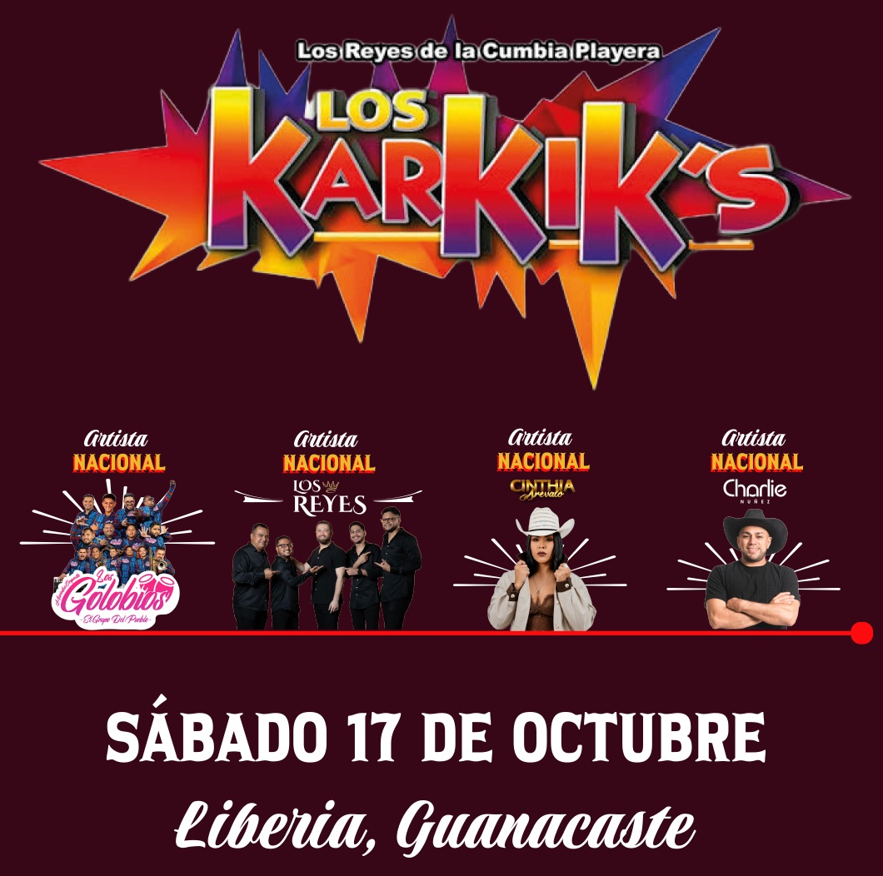
    Organizada por NOISE Entertainment, la Feria Blanca 2026 reunirá durante tres días música, gastronomía, entretenimiento y tradición guanacasteca, con una programación que incluye conciertos, talento nacional, actividades taurinas y la participación de la agrupación mexicana Los Karkiks, que se presentará el sábado 17 de octubre.

    Los Karkiks son reconocidos por su propuesta de cumbia costeña y música tropical, con una trayectoria que los ha llevado a diferentes escenarios de México y Latinoamérica.

    Entre sus canciones más conocidas se encuentran Arremángala, Arrempújala y Se Menea, temas que forman parte de su repertorio y que han conectado con miles de seguidores. Su presentación será uno de los principales momentos de la programación musical de la Feria Blanca 2026.

    Durante los tres días de celebración se espera la asistencia de aproximadamente 12.000 personas, quienes podrán disfrutar de una propuesta que combina espectáculos musicales, gastronomía típica, talento local y actividades taurinas.

    Como parte de la programación, la Feria Blanca contará con una cantina con presentaciones gratuitas de artistas nacionales durante los tres días, además de la participación de 14 toros de monta. Las actividades taurinas se realizarán el domingo 18 de octubre y estarán abiertas a todo público.

    Las actividades se desarrollarán de 5:00 p. m. a 1:00 a. m., en un espacio completamente bajo techo y con parqueo disponible para los asistentes. Boletería física ante la alta demanda Ante la respuesta del público y con el objetivo de facilitar la compra de entradas en la provincia, la organización habilitará una boletería física en la Cámara de Ganaderos de Liberia del 29 de septiembre al 3 de octubre, asimismo la semana previa al evento.

    Durante estos cinco días, los asistentes podrán adquirir las entradas que aún se encuentren disponibles para las diferentes modalidades de acceso, sujetas a disponibilidad. Las entradas para los conciertos tienen precios desde ₡12.000, mientras que el ingreso a las actividades taurinas tendrá un costo de ₡4.000 para adultos y será gratuito para niños menores de 12 años. Las modalidades de acceso incluyen entrada general, VIP de pie y gradería. Las mesas VIP ya se encuentran agotadas.

    “Estamos muy agradecidos con la respuesta que ha tenido el público de Guanacaste y de otras partes del país. Ya contamos con localidades agotadas, lo que demuestra el interés que ha generado la Feria Blanca 2026. Precisamente por eso decidimos habilitar un punto de venta físico en la Cámara de Ganaderos de Liberia del 29 de septiembre al 3 de octubre, para facilitar el acceso a las entradas a quienes prefieren comprarlas presencialmente. Invitamos al público a adquirir sus entradas con anticipación, especialmente porque algunas localidades ya se agotaron y las disponibles están sujetas a disponibilidad”, afirmó Alejandro Fonseca, productor de NOISE Entertainment.

    La propuesta gastronómica estará enfocada en los sabores tradicionales de Guanacaste y contará con la participación de comercios y emprendimientos de la zona, impulsando la economía local y resaltando la identidad cultural de la provincia. Con esta iniciativa, NOISE Entertainment reafirma su apuesta por llevar espectáculos de gran formato a diferentes regiones del país.

    La productora cuenta con experiencia en la organización de eventos con artistas nacionales e internacionales, incluyendo presentaciones de figuras como Los Tigres del Norte y Jessi Uribe, entre otros reconocidos exponentes de la música.

    Además, la productora ha llevado espectáculos a Guanacaste, ampliando la oferta de entretenimiento en la provincia y acercando al público experiencias de gran formato. Por motivos de seguridad, no se permitirá el ingreso con armas, bebidas alcohólicas, sillas, cigarrillos ni otros objetos restringidos por la organización.

    La Feria Blanca 2026 se prepara así para tres días de música, cultura, gastronomía y tradición en Guanacaste, con una programación que busca celebrar la identidad de la provincia y ofrecer al público una experiencia de entretenimiento del más alto nivel. Toda la información oficial sobre artistas, entradas, horarios y novedades del evento estará disponible a través de las redes sociales oficiales de NOISE Entertainment y Feria Blanca.