Autor: Revista Entre Cantones

  • Cuatro vehículos municipales del cantón de San Isidro de Heredia carecen de la inspección técnica

    Cuatro vehículos municipales del cantón de San Isidro de Heredia carecen de la inspección técnica

    Por Luis Castrillo Marín.

    La advertencia N° AI-AD-8-2026 del 24 de setiembre pasado emitida por la Auditoría Interna de la Municipalidad de San Isidro de Heredia determinó que cuatro vehículos de ese gobierno local carecen de la respectiva inspección técnica.

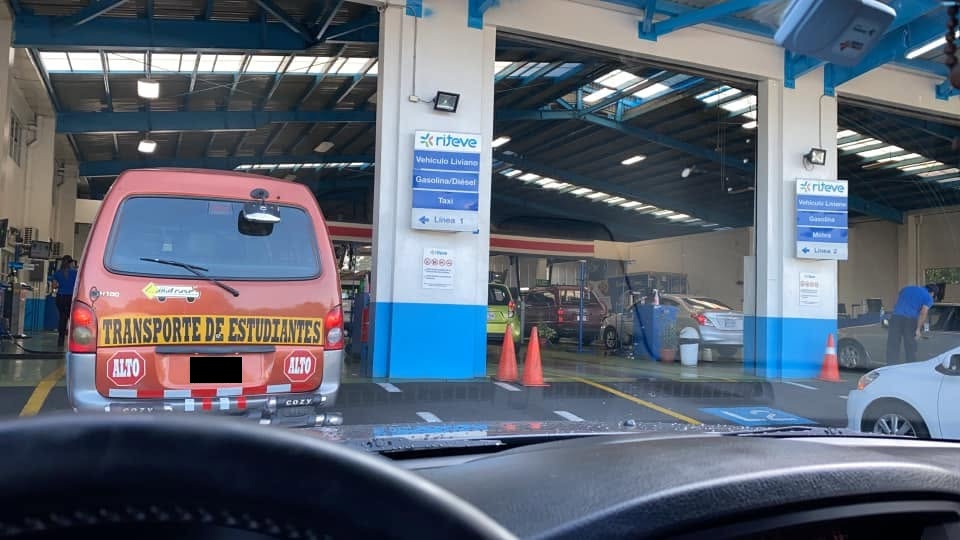
    El documento titulado, “Riesgos por vehículos municipales con inspección técnica vencida y debilidades en el control y mantenimiento de la flotilla”, determinó que la Auditoría Interna realizó una visita al plantel municipal donde se observaron “cuatro vehículos municipales utilizados o relacionados con las labores operativas de la Cuadrilla Municipal”.

    “Respecto de dichos vehículos se determinaron diferentes fechas de vencimiento de la inspección técnica vehicular: uno presentaba la revisión vencida desde junio de 2026, otro desde agosto de 2026, mientras que los otros dos con fechas próximas de vencimiento correspondientes a setiembre y octubre de 2026, respectivamente. Entre los vehículos cuya inspección técnica se encontraba vencida se identificaron una vagoneta y un backhoe. Respecto de estos, el Encargado de Cuadrilla manifestó que son utilizados en casos excepcionales”, señala la advertencia de la Auditoría Interna.

    Además, esa Oficina de la Municipalidad añadió que “previo a someter dichos vehículos nuevamente a inspección técnica, resulta necesario realizar trabajos de mantenimiento y reparación que permitan colocarlos en condiciones adecuadas para superar satisfactoriamente la revisión”.

    La advertencia precisa que “al consultarse específicamente al Encargado de Cuadrilla acerca de la existencia de una planificación, calendario, registro, sistema de alertas u otro mecanismo que permita controlar anticipadamente las fechas de vencimiento de la inspección técnica vehicular y coordinar oportunamente los mantenimientos preventivos y correctivos necesarios, manifestó no disponer actualmente de un control de esa naturaleza”.

    Respuesta oficial

    En la cuenta oficial de la red social Facebook la Municipalidad de San Isidro indicó que actualmente cuenta con una flota de 22 vehículos y maquinarias trabajando “diariamente al servicio” del cantón.

    “Sobre los señalamientos de vehículos con su inspección técnica vencida, que en realidad son 3 no 5, queremos ser enfáticos: Estos vehículos no están operativos.  Han sido retirados de sus labores y se encuentran en este momento en el taller recibiendo los mantenimientos preventivos y correctivos necesarios”.

    “La seguridad es nuestra prioridad. Rechazamos cualquier información que indique que exponemos al peligro a nuestro personal o a la comunidad. Ninguna de estas unidades volverá a circular por las calles hasta que superen satisfactoriamente su revisión técnica, tal como lo exige la ley”, señala la versión oficial.

    Ese punto de vista resalta que toman “con total seriedad las recomendaciones de nuestra Auditoría y ya nos encontramos trabajando para fortalecer el control anticipado, mejorar la planificación de los mantenimientos y aumentar la trazabilidad de nuestra flota”, indica el Facebook el 1 de octubre.
  • Falsas películas esconden malware que da acceso remoto a computadoras, según Kaspersky

    Falsas películas esconden malware que da acceso remoto a computadoras, según Kaspersky

    Kaspersky identificó una campaña activa que distribuye archivos maliciosos disfrazados de películas populares. La amenaza ya fue detectada en América Latina y puede circular entre usuarios de distintos países de la región a través de sitios de descarga no oficiales.

    Una campaña de malware que utiliza películas como señuelo ya fue detectada en América Latina. El Equipo Global de Investigación y Análisis de Kaspersky (GReAT) identificó archivos maliciosos que aparentan ser películas y se distribuyen mediante sitios de descarga no oficiales, buscando que las propias víctimas ejecuten el malware en sus computadores. Como estos archivos pueden compartirse y descargarse desde distintos países, el mismo mecanismo puede circular entre usuarios de diferentes mercados latinoamericanos.

    El engaño aprovecha una acción cotidiana: buscar una película, encontrar un archivo con el título esperado y descargarlo pensando que se trata de un video. Sin embargo, algunos de estos archivos terminan en “.EXE”, una extensión utilizada por Windows para ejecutar programas. En otras palabras, cuando la persona intenta abrir lo que cree que es una película, en realidad puede estar poniendo en marcha un programa malicioso dentro de su computador.

    Estos archivos suelen circular en páginas que facilitan las llamadas descargas torrent, un sistema mediante el cual distintos usuarios descargan y comparten archivos directamente entre computadores conectados a Internet. Aunque esta tecnología también tiene usos legítimos, es frecuente encontrarla en sitios que ofrecen películas, series, videojuegos o programas sin autorización. En estos espacios, un archivo puede presentarse con el nombre y apariencia de un contenido conocido sin que necesariamente exista un proveedor que verifique previamente qué contiene.

    La campaña ya ha dejado víctimas en distintas regiones del mundo, incluida América Latina, así como en Rusia, Turquía, Japón, Kenia, Uganda y varios países europeos, entre ellos España, Países Bajos, Bélgica y Alemania. Entre los títulos utilizados como señuelo se encuentra La Odisea (The Odyssey), además de otras producciones cinematográficas.

    Así operó uno de los ataques detectados en América Latina

    Durante el análisis de la campaña, los investigadores de Kaspersky identificaron en Colombia una infección ocurrida en agosto. El usuario había descargado un archivo que aparentaba corresponder a la película El final de la Calle Oak (2026), pero en realidad se trataba de un programa malicioso.

    El caso permite ilustrar cómo funciona el engaño y por qué puede extenderse a otros mercados de la región. Los archivos y los sitios utilizados para distribuirlos son accesibles desde diferentes países y no dependen de una campaña diseñada exclusivamente para un mercado. Por ello, un mismo señuelo puede circular entre usuarios de distintos lugares de América Latina, especialmente cuando se buscan estrenos o contenidos populares fuera de las plataformas oficiales.

    ¿Qué ocurre después de abrir la falsa película?

    Una vez que el archivo es ejecutado, el malware despliega diferentes componentes dentro del computador para evitar ser detectado, permanecer instalado y obtener mayores permisos en el sistema.

    Entre sus capacidades está la posibilidad de continuar activo incluso después de que el dispositivo sea reiniciado. También puede intentar obtener privilegios de administrador de Windows sin mostrar las advertencias habituales al usuario y, finalmente, permitir que los atacantes accedan de forma remota al equipo comprometido.

    Esto significa que una descarga que comienza con la intención de ver una película puede terminar dando a terceros una vía de entrada al dispositivo. Dependiendo de la información almacenada y de las cuentas utilizadas desde ese computador, el riesgo puede extenderse a credenciales, documentos, correos electrónicos y otros recursos a los que tenga acceso la víctima.

    La amenaza adquiere una dimensión adicional cuando el computador también se utiliza para trabajar. Una descarga realizada con fines personales puede terminar exponiendo cuentas corporativas, documentos de la empresa, servicios en la nube o accesos utilizados para realizar tareas laborales.

    La campaña incorpora además un recurso que dificulta su interrupción: el malware utiliza la red blockchain de Solana para localizar la infraestructura desde la que recibe instrucciones. En términos simples, esto evita que los atacantes dependan únicamente de un servidor o una dirección de Internet, haciendo más complejo bloquear por completo la operación.

    “Este tipo de campañas funciona porque el atacante se aprovecha de una acción que para muchas personas parece completamente cotidiana: buscar una película en Internet. El título es reconocible, el archivo aparece en un lugar donde el usuario espera encontrar ese contenido y todo está diseñado para reducir la sensación de riesgo. Cuando la persona abre el archivo, creyendo que va a reproducir un video, puede estar dando el primer paso para que el malware se instale y los atacantes obtengan acceso al dispositivo”, explica Lisandro Ubiedo, analista senior de seguridad en el Equipo Global de Investigación y Análisis de Kaspersky (GReAT).

    “Además, este tipo de amenaza no está limitada a un país específico. Un mismo archivo puede circular entre usuarios de diferentes mercados sin que los atacantes necesiten desarrollar una campaña distinta para cada uno. A esto se suma que hoy un mismo computador suele concentrar buena parte de la vida personal y laboral; una infección que comienza con una descarga de entretenimiento puede terminar exponiendo mucha más información de la que la víctima imagina”, añade Ubiedo.

    Para mantenerse protegidos ante estas amenazas, los expertos de Kaspersky recomiendan a los usuarios:

    -Descargar películas, juegos y otros contenidos solo desde fuentes oficiales o sitios confiables. Los archivos que circulan en páginas no oficiales pueden haber sido modificados para incluir malware.

    -Usar una solución de seguridad confiable, como Kaspersky Premium, en computadores y dispositivos móviles. Este tipo de herramientas puede detectar archivos peligrosos y bloquear amenazas antes de que infecten el equipo.

    -No desactivar el antivirus ni otras herramientas de seguridad para descargar o abrir archivos. Si una página o programa pide hacerlo, debe considerarse una señal de alerta.

    Para las organizaciones, Kaspersky recomienda:

    -Establecer reglas claras sobre la instalación de programas y las descargas en equipos de trabajo. Esto ayuda a reducir el riesgo de que un archivo descargado con fines personales termine comprometiendo información o accesos corporativos.

    -Implementar soluciones integrales de protección, como las de la línea Kaspersky Next, que permiten prevenir amenazas, detectar actividad sospechosa e investigar y responder ante incidentes desde una misma plataforma.

    -Dar a los equipos de seguridad mayor visibilidad sobre las amenazas que pueden afectar a la empresa. Kaspersky Threat Intelligence aporta información y contexto para identificar riesgos con mayor anticipación y tomar mejores decisiones durante un incidente.

    -Apoyarse en servicios especializados cuando no se cuenta con suficiente experiencia interna. Soluciones como Compromise Assessment, Managed Detection and Response e Incident Response pueden ayudar a detectar amenazas, responder a incidentes y fortalecer la protección continua de la organización.

    -Las soluciones de seguridad de Kaspersky detectan el malware descrito. El análisis técnico completo está disponible en Securelist.com.

    Para más consejos sobre cómo proteger la seguridad personal y empresarial, visite el  blog.

  • 69 oficinas de Auditoría Interna en Municipalidades apenas reciben 0,82 por ciento del presupuesto de esos Gobiernos Locales

    69 oficinas de Auditoría Interna en Municipalidades apenas reciben 0,82 por ciento del presupuesto de esos Gobiernos Locales

    Tema se discutirá en II Congreso Nacional

    Evento será el 8 y 9 de octubre en el campus del Instituto Tecnológico en Zapote, San José

    Un total de 69 Oficinas de Auditoría Interna (AI) que funcionan en las Municipalidades y Concejos Municipales de Distrito del país apenas reciben apenas un 0,82 por ciento del presupuesto de esas instituciones locales para desarrollar labores relacionadas con la vigilancia y control en el correcto uso de los fondos públicos.

    De acuerdo con el oficio DFOE-LOC-0515 de la Contraloría General de la República esos 69 gobiernos locales tienen un presupuesto anual de ¢951 mil 255,6 millones; sin embargo, las Unidades de Auditoría Interna apenas reciben ¢7 mil 810,4 millones que equivalen al 0,82 por ciento.

    Las debilidades para que las unidades de AI de los municipios puedan realizar un trabajo eficiente se discutirán durante el II Congreso Nacional de Auditores Internos Municipales que se llevará a cabo del 8 al 9 de octubre en el campus del Instituto Tecnológico en Zapote, San José.

    Ese evento está concebido como un espacio de actualización, intercambio técnico y fortalecimiento de capacidades para las auditorías internas del sector municipal. La agenda abarca contenidos jurídicos, de probidad y anticorrupción, investigación de fraude, relaciones de hechos, control interno, uso de datos, ciberseguridad y gestión de activos.

    La organización del encuentro está a cargo de la Asociación de Auditores Internos de Gobiernos Locales del Área Metropolitana y Afines con el coopatrocinio del Instituto de Fomento y Asesoría Municipal.

    Grandes barreras

    Según el presidente de la Asociación, Jorge Pérez Villarreal, el Congreso tiene como una de sus metas “fortalecer las competencias técnicas, jurídicas y tecnológicas de las personas profesionales de auditoría interna municipal mediante el intercambio de conocimientos, experiencias y buenas prácticas aplicables a la fiscalización, el control interno, la investigación y la gestión pública”.

    Pérez resaltó que las Auditorías Internas de las Municipalidades enfrentan los siguientes retos:

    -Completar la dotación de personal. Una sola persona no puede fiscalizar razonablemente toda la gestión municipal, atender denuncias, elaborar informes, ejecutar labores administrativas, dar seguimiento, responder gestiones y ejecutar el plan anual. Debe avanzarse hacia la estructura de auditor, profesional y asistente que se ha gestionado conforme a los lineamientos de la CGR.

    -Garantizar presupuesto operativo suficiente.  Sin presupuesto para licencias, equipo, comunicaciones, capacitación, trabajo de campo y apoyo técnico especializado, la auditoría queda limitada, aunque exista disposición de trabajo.

    -Proteger la independencia funcional y de criterio. El Concejo Municipal debe ejercer su papel de jerarca de la Auditoría sin interferir en sus labores técnicas y más bien, apoyar los intereses públicos de las unidades de auditorías internas. Las solicitudes de recursos, criterios, advertencias, recomendaciones y actuaciones deben resolverse formalmente y dentro de plazos razonables.

    -Asegurar acceso directo y oportuno a la información. Las demoras en la entrega, respuestas incompletas, expedientes sin antecedentes o documentos enviados mediante terceros afectan la oportunidad de las auditorías. Se requiere un protocolo institucional con responsables, plazos y trazabilidad de cada requerimiento.

    -Mejorar el seguimiento de informes y advertencias. Las recomendaciones deben traducirse en planes de acción con responsable, fecha de cumplimiento y evidencia verificable. De lo contrario, los mismos riesgos continúan apareciendo sin corrección efectiva.

    -Ordenar la planificación según riesgos. La carga de correos, reuniones, gestiones administrativas y solicitudes urgentes reduce el tiempo disponible para auditorías programadas. El plan anual debe concentrarse en riesgos relevantes: presupuesto, contratación, tesorería, recursos humanos, tecnología, zona marítimo terrestre y control de ingresos, entre otros.

    -Contar con apoyo técnico especializado. Una auditoría unipersonal, sin asesoría jurídica propia necesita mecanismos para obtener apoyo independiente en materias legales, tecnologías de información, investigación, contratación pública y análisis de datos, especialmente en casos complejos o con posibles conflictos de interés.

    La información de la CGR revela que, al corte del 5 de mayo de 2025, 89 de las 91 entidades municipales analizadas tenían auditorías internas clasificadas como unipersonales o pequeñas. Esto equivale al 97,8 por ciento de la muestra integrada por 84 municipalidades y siete concejos municipales de distrito.

    En el Congreso participarán representantes de Unidades de AI de San José (Escazú, Desamparados, Puriscal, Tarrazú, Aserrí, Mora, Goicoechea, Alajuelita, Vázquez de Coronado, Tibás, Moravia, Montes de Oca, Turrubares, Dota, Curridabat y Pérez Zeledón), Alajuela: (Alajuela, San Ramón, San Mateo, Atenas, Palmares, Poás, Orotina, San Carlos, Sarchí, Upala y Río Cuarto), Cartago: (Cartago, Paraíso, La Unión, Jiménez, Turrialba, Alvarado, Oreamuno y El Guarco).

    Además, Heredia (Heredia, Barva, Santa Bárbara, San Rafael, San Isidro, Belén, Flores y San Pablo), Guanacaste (Santa Cruz, Bagaces, Nandayure y Hojancha), Puntarenas (Puntarenas, Esparza, Buenos Aires, Osa, Quepos, Coto Brus, Parrita, Corredores, Garabito, Monteverde y Concejo Municipal de Distrito de Paquera) y Limón (Limón, Pococí, Siquirres, Talamanca, Matina y Guácimo).

  • Comerciantes ilegales en área pública de Dominical desafían veredicto de la Sala IV

    Comerciantes ilegales en área pública de Dominical desafían veredicto de la Sala IV

    Por Luis Castrillo Marín

    Estudio registral de carros que descargan mercadería en el lugar permitió conocer que se trata de vendedores ambulantes con bienes muebles e inmuebles en Alajuela, San José, Quepos, Puntarenas, Heredia y Pérez Zeledón, entre otros lugares.

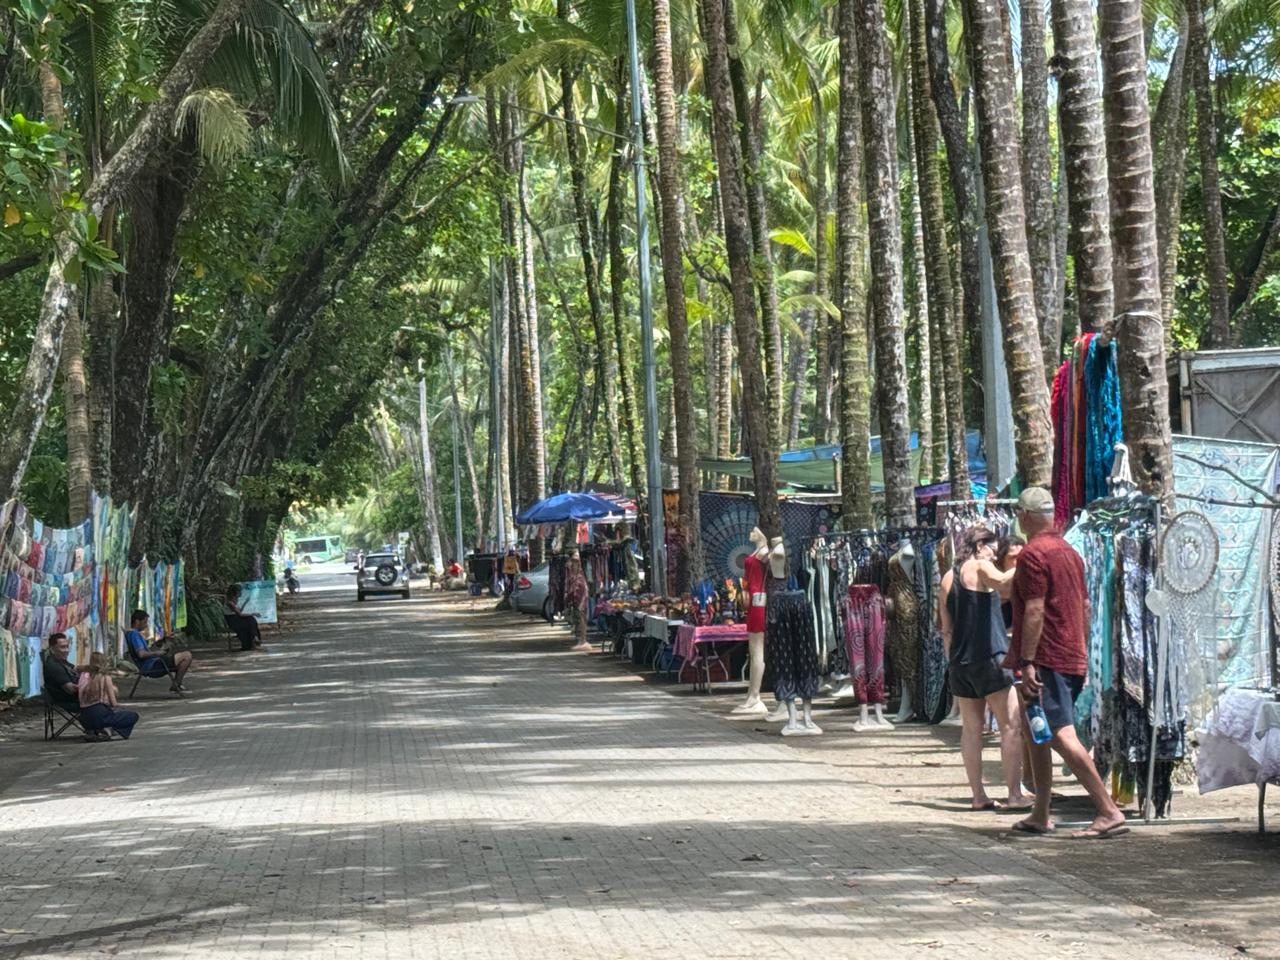
    Un estudio registral realizado a partir de las placas de los vehículos que abastecen a los vendedores ilegales que invaden la Zona Marítimo Terrestre (ZMT) de Playa Dominical de Osa (Puntarenas) permitió conocer que los propietarios de esos carros -livianos y de carga- tienen inscritos una gran cantidad de bienes muebles -como automotores de modelos recientes de alta gama- lotes, fincas y casas.

    La Sala Constitucional declaró con lugar un recurso de amparo presentado en contra de la Municipalidad de Osa debido a la invasión ilegal de la ZMT en Playa Dominical sitio de naturaleza pública que a pesar de ese veredicto actualmente se encuentra inundado de vendedores ambulantes que operan al margen de la Ley sin patente del gobierno local, ni pagar tributos a ninguna entidad oficial. Además, debido a la falta de acción del Municipio para desalojar a esas actividades ilegales la Sala Constitucional declaró en desobediencia a Minor Anchía, alcalde de Osa.

    El análisis jurídico llevado a cabo por especialistas en temas registrales a partir de las plazas que abastecen de mercaderías en la ZMT demostró que se trata de comerciantes con domicilios en Alajuela, San José, Quepos, Puntarenas, Heredia y Pérez Zeledón.

    Los datos muestran que algunos comerciantes aparecen en el Registro Público como propietarios de vehículos del año (2025) y en otros casos una misma persona posee ocho carros entre modelos de tipo particular, carga livina y pesada.

    El desarrollo de esas actividades ilegales se lleva a cabo sin pagar impuestos al Ministerio de Hacienda, ni patentes a la Municipalidad de Osa, tampoco contribuyen a la Caja Costarricense del Seguro Social; además, afectan a otros negocios legalmente establecidos que han ido a la quiebra debido a esa competencia desleal.

    Las personas que son empleados en esos chinamos en ZMT de Playa Dominical trabajan sin ningún tipo de garantía social. Asimismo, son personas que llegan fuera de esa región del cantón de Osa donde ha crecido la indigencia y el consumo de drogas. Igualmente, algunos propietarios de esos chinamos son propietarios son dueños de tiendas físicas debidamente establecidas.

    En la ZMT de Playa Dominical se ejerce de manera ilegal actividades económicas (incluso con datafono para tarjeta de crédito o de débito) en abierta competencia desleal que perjudica al comercio jurídicamente establecido en ese centro turístico de la Región Sur. Además, los camiones que abastecen a quienes realizan transacciones ilícitas mantienen inventarios millonarios de productos en su mayoría fabricados en China, México o Indonesia, entre otros países.

    Según establece el artículo 12 de la Ley sobre la Zona Marítimo Terrestre (N° 6043 del 02 de marzo de 1977) indica que en ese lugar “es prohibido, sin la debida autorización legal, explotar la flora y fauna existentes, deslindar con cercas, carriles o en cualquier otra forma, levantar edificaciones o instalaciones, cortar árboles, extraer productos o realizar cualquier otro tipo de desarrollo, actividad u ocupación”.

    Contradicción municipal

    El Gobierno Local de Osa alega que la actividad al margen de la Ley en Playa Dominical está a cargo de pequeños artesanos de la comunidad; sin embargo, los datos del Registro Público refutan por completo esa percepción porque la información oficial demuestra que quienes ejercen esa actividad ilícita en casi todos los casos son dueños de dos o más carros y otros bienes de alto valor económico.

    El artículo 12 de la Ley sobre la Zona Marítimo Terrestre (N° 6043 del 02 de marzo de 1977) indica que en ese lugar “es prohibido, sin la debida autorización legal, explotar la flora y fauna existentes, deslindar con cercas, carriles o en cualquier otra forma, levantar edificaciones o instalaciones, cortar árboles, extraer productos o realizar cualquier otro tipo de desarrollo, actividad u ocupación”.

    De acuerdo con el artículo 13 de la citada Ley las autoridades de la jurisdicción correspondiente y las municipalidades respectivas tan pronto tengan noticia de las infracciones en esa zona “procederán, previa información levantada al efecto, si se estimare necesaria, al desalojo de los infractores y a la destrucción o demolición de las construcciones, remodelaciones o instalaciones realizadas”.

    No obstante, esa disposición durante muchos años la Municipalidad de Osa ha tenido una actitud permisiva permitiendo que en la ZMT de Playa Dominical se ejerzan todo clase de transacciones comerciales incluso si el debido pago de la patente.

    Playa Dominical, está considerada como uno de los mejores puntos de surf de Costa Rica; además, tiene una extensión de aproximadamente cuatro kilómetros que cada año atrae a miles de turistas nacionales y extranjeros.

  • Del joystick al ring: por qué la cultura gamer ya no termina cuando se apaga la consola

    Del joystick al ring: por qué la cultura gamer ya no termina cuando se apaga la consola

    Con miles de millones de jugadores en el mundo y comunidades competitivas que convierten la práctica, la estrategia y la identidad en códigos culturales, el gaming está desbordando la pantalla para influir en entretenimiento, moda, deporte y experiencias.

    Street Fighter es un ejemplo de esa evolución: una franquicia nacida en los arcades que hoy sigue convocando nuevas generaciones de jugadores y compitiendo en escenarios globales.

    Durante décadas, elegir a Ryu, Chun-Li, Ken, Guile o Akuma nunca fue solamente escoger un personaje. Para millones de jugadores significó elegir habilidades, desarrollar una estrategia, leer al rival y aceptar que perder una partida también forma parte del camino para mejorar.

    Ese lenguaje ya no pertenece únicamente a una subcultura. El videojuego se ha convertido en una de las formas de entretenimiento con mayor alcance global y, al mismo tiempo, en un espacio donde se construyen comunidades, identidades y rituales compartidos.

    La dimensión ayuda a entender el fenómeno. Newzoo proyecta que el mercado global de videojuegos alcanzará US$213.9 mil millones en 2026 y una base de 3.70 mil millones de jugadores. Latinoamérica representaría US$9.3 mil millones, con un crecimiento anual estimado de 7.9%, por encima del crecimiento global proyectado de 6.1%.

    Las cifras también muestran que hablar de “gamers” como un nicho resulta cada vez menos preciso. LEVVVEL, con base en datos de Newzoo, reportó 3.57 mil millones de jugadores al cierre de 2025, equivalentes al 61.5% de la población mundial conectada a internet. Más que una audiencia aislada, el gaming funciona hoy como un lenguaje cultural compartido entre generaciones, plataformas y territorios.

    De la repetición a la maestría

    En un escenario distinto, frente a un saco de entrenamiento o dentro de un ring, atletas de distintas generaciones aprendieron una lógica sorprendentemente similar: el talento puede abrir la puerta, pero la mejora llega con repetición, lectura del rival, disciplina y perseverancia.

    Los juegos de pelea hacen visible esa conexión de una forma particular. No basta con conocer los controles: competir implica dominar tiempos, anticipar movimientos, construir una estrategia y volver a intentarlo después de cada derrota. Son códigos que explican por qué las fighting games han sostenido comunidades competitivas durante décadas.

    Street Fighter ofrece una señal concreta de esa vigencia. Capcom informó en junio de 2026 que Street Fighter 6 superó los 7 millones de unidades vendidas globalmente. Un mes antes, su torneo en EVO Japan 2026 reunió 7,168 participantes y fue reconocido por Guinness World Records como el torneo más grande para un solo título de videojuego de pelea; el evento recibió cerca de 34,000 visitantes y jugadores de 71 países y regiones.

    Cuando elegir un fighter dice algo de ti

    Parte del atractivo histórico de Street Fighter está precisamente en la elección. Cada personaje tiene una personalidad, una forma de moverse y una manera distinta de enfrentar al oponente. La selección del fighter puede convertirse en una declaración de estilo de juego, afinidad e identidad.

    Esa lógica también existe en los deportes de combate: cada atleta desarrolla su guardia, ritmo, técnica y forma de competir. El punto de encuentro no está únicamente en la estética del combate, sino en una mentalidad construida alrededor de entrenamiento, estrategia, adaptación y progreso.

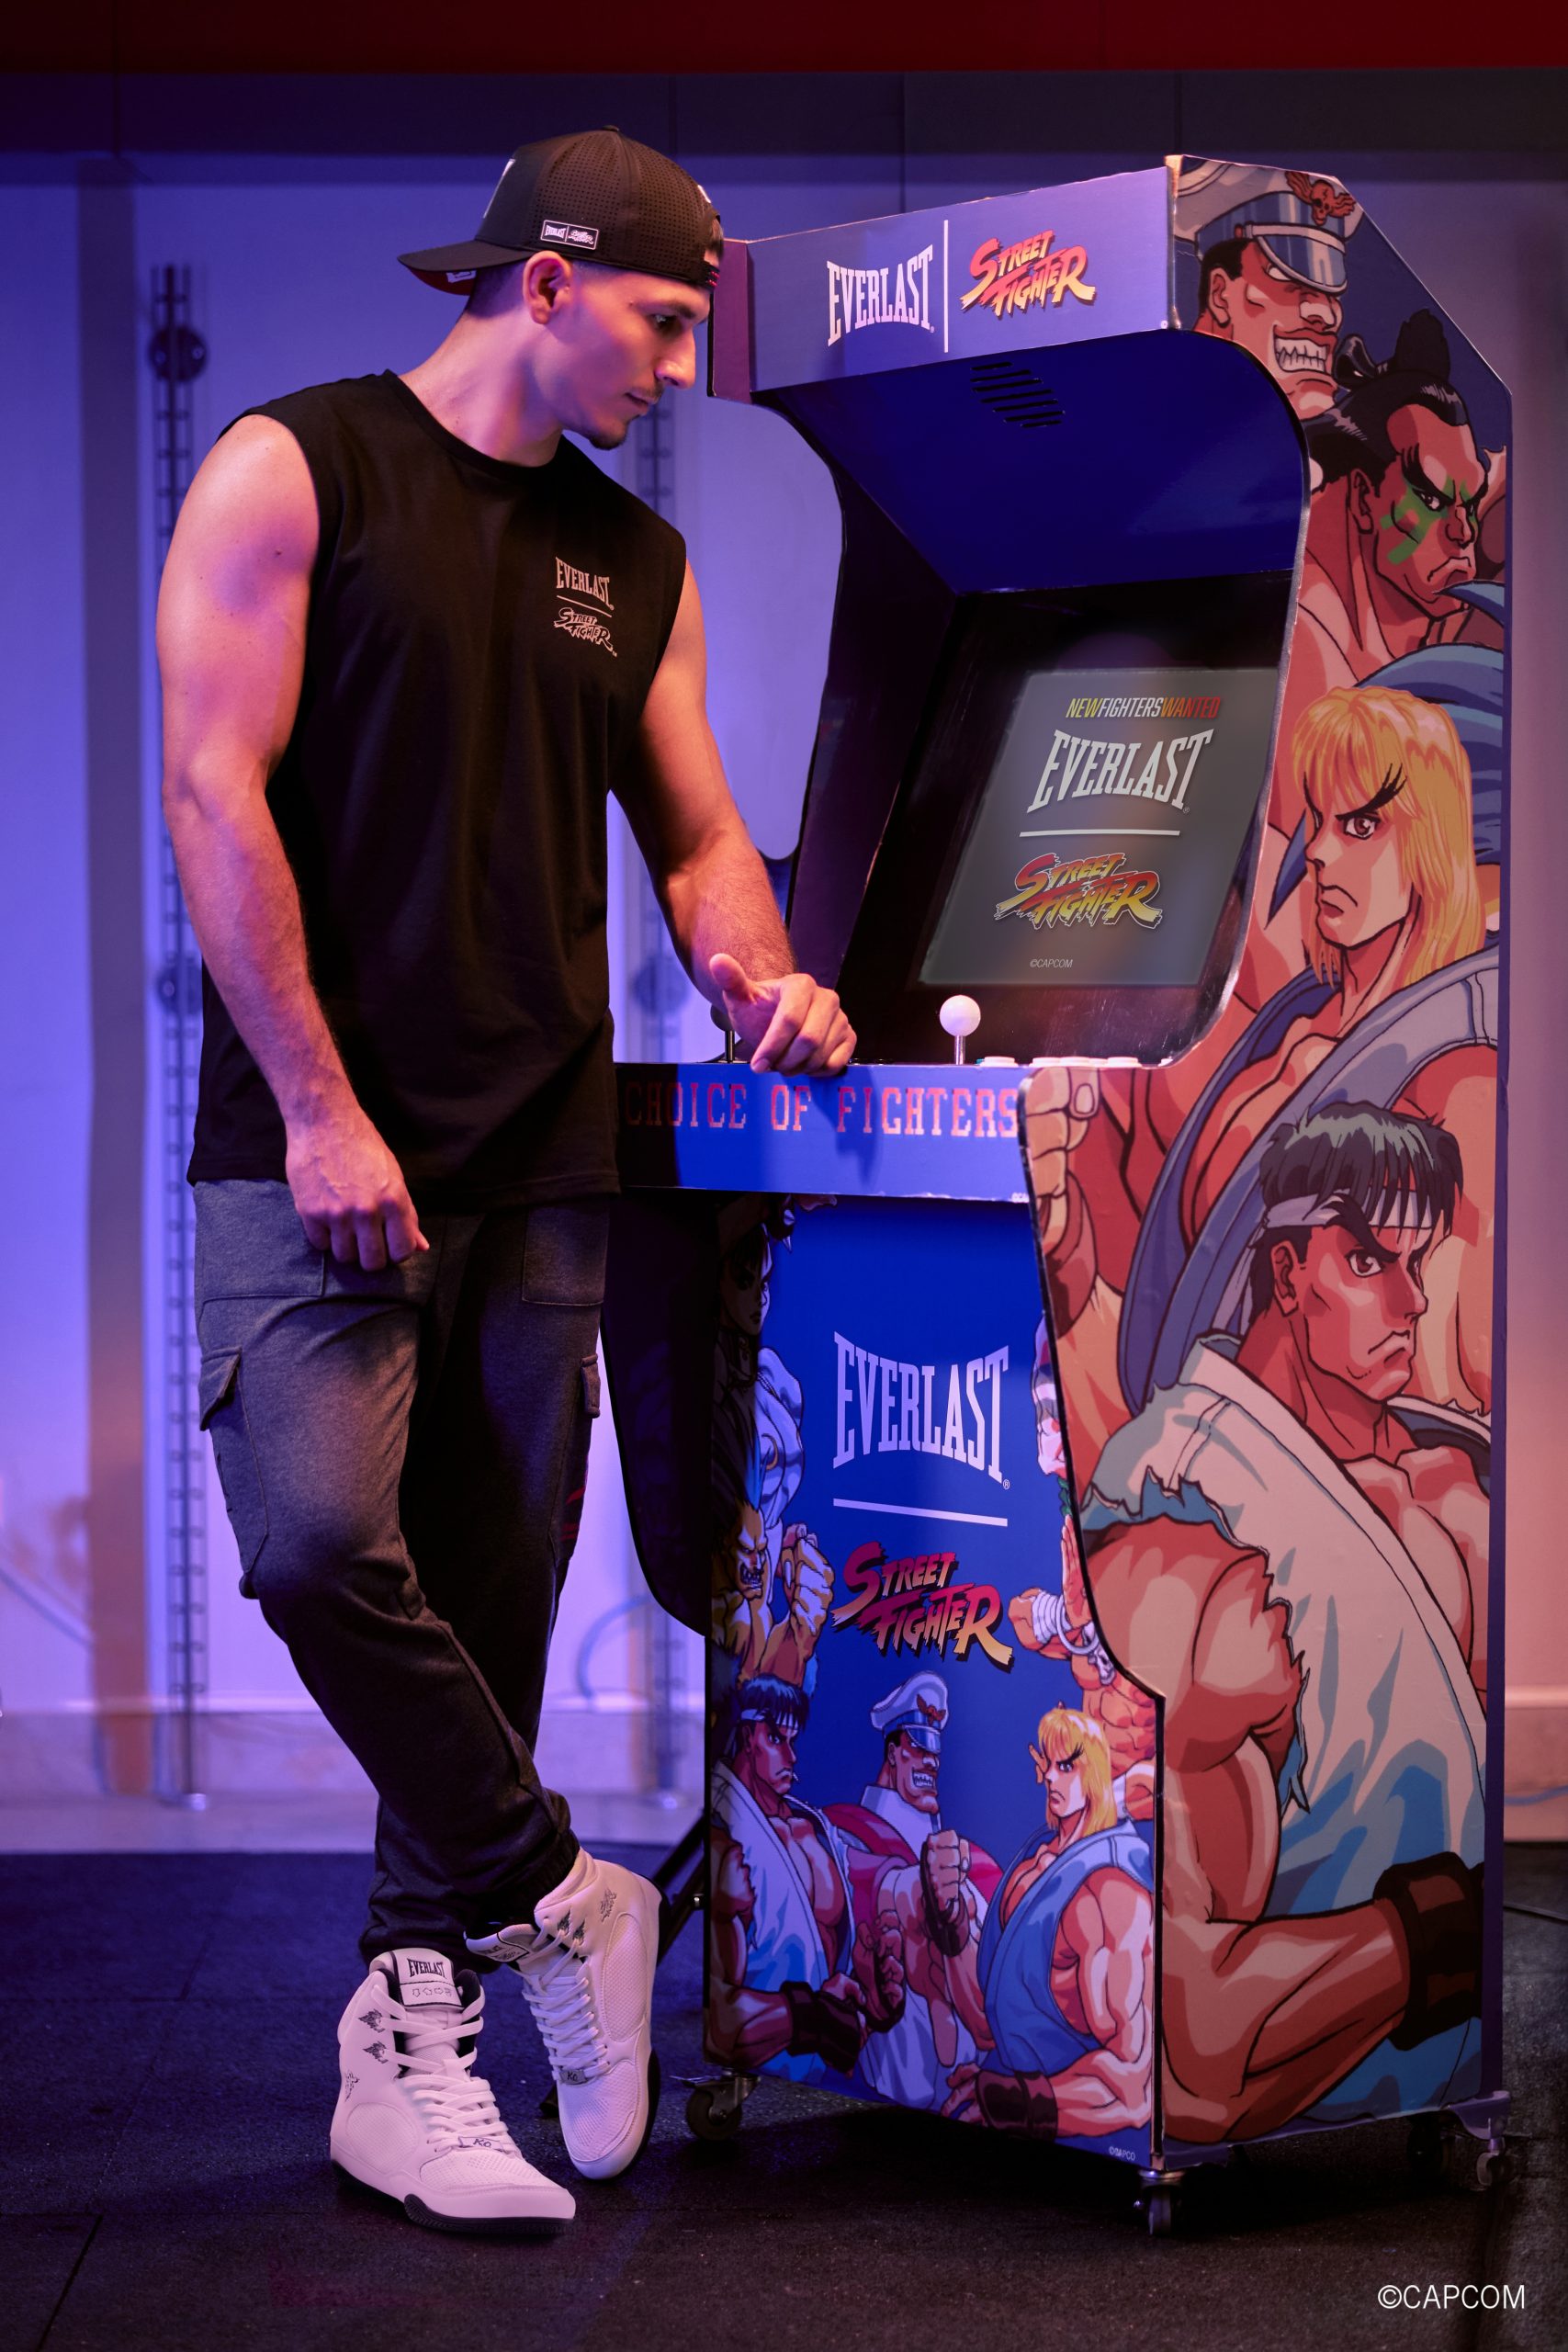
    Es en ese cruce cultural donde aparece Choice of Fighters, la colaboración de Everlast y Street Fighter™ desarrollada para Latinoamérica. Más que utilizar personajes de un videojuego sobre productos deportivos, la propuesta traslada códigos reconocibles del gaming —elección, entrenamiento, competencia y perseverancia— al terreno físico.

    La colección incorpora personajes emblemáticos del universo Street Fighter™ en guantes de boxeo, guantes de MMA, vendas, sacos de entrenamiento, apparel, hoodies, bolsos, gorras y accesorios. El producto funciona así como una expresión tangible de una afinidad cultural que ya existía entre ambas comunidades.

    “Choice of Fighters refleja cómo Everlast continúa evolucionando e innovando para conectar con nuevas generaciones. Encontramos en el gaming un territorio muy auténtico para llevar nuestro ADN más allá del ring, porque un atleta y un gamer comparten mucho más de lo que parece: ambos entrenan, desarrollan estrategias, aprenden de cada intento y saben que mejorar requiere disciplina y perseverancia. Esta colaboración nos permite unir esos dos mundos bajo una misma mentalidad”, comentó Daniela Naime, Regional Marketing Manager de Everlast Latinoamérica.

    Del fandom digital a la cultura física

    La permanencia de franquicias como Street Fighter también habla de un cambio más amplio en la industria: los videojuegos ya no viven únicamente dentro del título que los originó. Sus personajes, códigos visuales y comunidades circulan entre competencias, contenido, moda, música, coleccionables y experiencias presenciales. Para las marcas, la oportunidad no está simplemente en “entrar al gaming”, sino en encontrar una conexión cultural legítima con comunidades que reconocen rápidamente cuándo una colaboración tiene sentido.

    En ese contexto, la colaboración funciona como un puente entre dos formas de entrenamiento. De un lado, la memoria muscular del jugador que repite una combinación hasta dominarla; del otro, la del atleta que perfecciona una técnica golpe tras golpe. Cambia el escenario, pero permanece una misma idea: mejorar requiere volver a intentarlo.

    Choice of Fighters está disponible a partir del 25 de septiembre de 2026 en

    Latinoamérica.

    Dos leyendas. Una misma mentalidad. Una nueva generación de fighters.

    La experiencia comienza aquí

    Como parte del lanzamiento, Everlast presenta una experiencia digital interactiva donde los fanáticos podrán explorar la colaboración antes de descubrir la colección.

    Vívela en: everlast.orangesoftco.com

    DATOS Y FUENTES INCORPORADAS:

    • Newzoo, Global Games Market Report 2026: proyección de US$213.9 mil millones en ingresos globales, 3.70 mil millones de jugadores y US$9.3 mil millones para Latinoamérica en 2026.

    • LEVVVEL, “Video game industry statistics 2026”: 3.57 mil millones de jugadores al cierre de 2025 y 61.5% de la población conectada a internet.

    • Capcom, 9 de junio de 2026: Street Fighter 6 supera 7 millones de unidades vendidas globalmente.

    • Capcom, 20 de mayo de 2026: EVO Japan 2026 reunió 7,168 participantes en Street Fighter 6, récord Guinness para un torneo de un solo fighting game; ~34,000 visitantes y participantes de 71 países/regiones.

  • Costa Rica, presente por tercer año en el BRICS+ Fashion Summit: dos diseñadores costarricenses debutan en Moscow Fashion Week

    Costa Rica, presente por tercer año en el BRICS+ Fashion Summit: dos diseñadores costarricenses debutan en Moscow Fashion Week

    BRICSes el bloque económico que agrupa a algunas de las mayores economías emergentes del mundo, originalmente Brasil, Rusia, India, China y Sudáfrica, y ampliado desde 2024 con Egipto, Etiopía, Irán, Emiratos Árabes Unidos, Arabia Saudita e Indonesia.

    Sus 11 miembros representan cerca del 49% de la población mundial y alrededor del 40% del PIB global. BRICS+ Fashion Summit es el foro de negocios de moda de este bloque, dirigido a economías de rápido crecimiento.

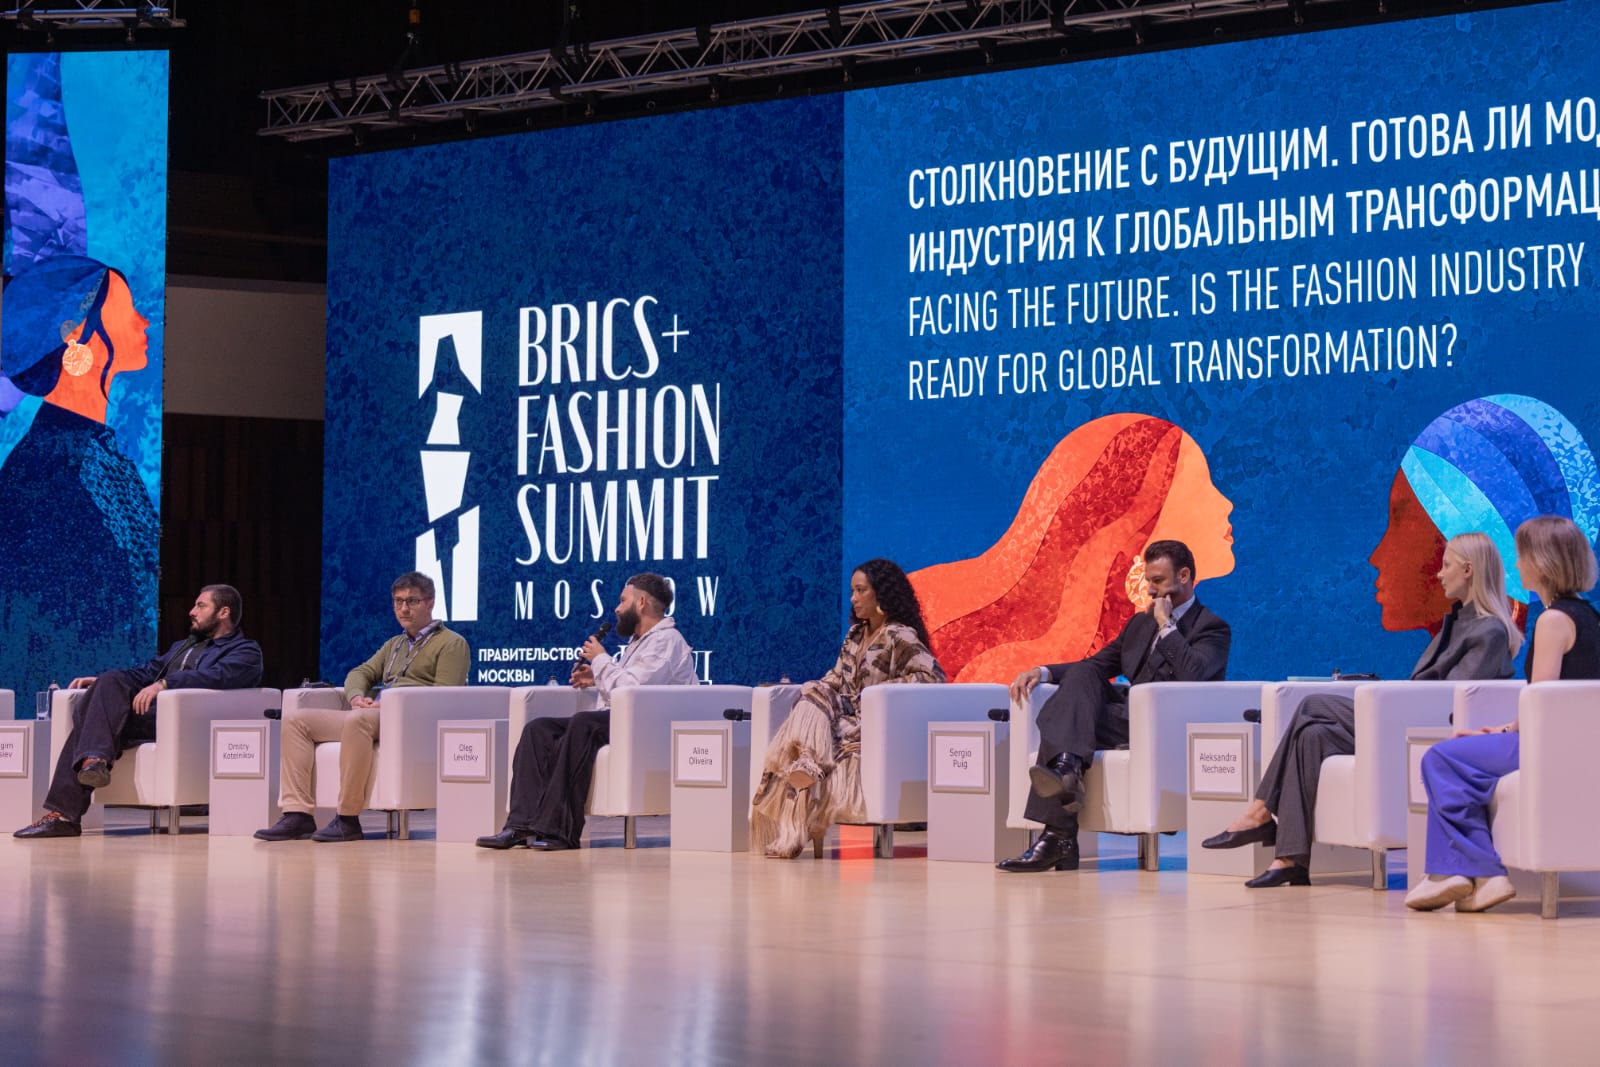
    El 28 de septiembre se inauguró en Moscú la nueva edición del Summit, con cientos de especialistas de más de 60 países. Expertos de América Latina se reunieron con colegas de Asia, África y Europa para debatir sobre desarrollo de marcas, manufactura y comercio internacional, y la región tuvo un papel destacado en las principales discusiones.

    Costa Rica estuvo representada por Karina Díaz Vargas, presidenta y CEO de Costa Rica Fashion Week Forever Green, quien asiste al foro por tercer año consecutivo. Gracias a sus gestiones, dos diseñadores costarricenses presentaron su trabajo por primera vez en Moscow Fashion Week, que se celebra en la capital rusa del 26 de septiembre al 1 de octubre.

    El 29 de septiembre participará en una conversación sobre liderazgo femenino en las industrias creativas y en una sesión sobre el «poder blando» de las marcas.

    Sobre la proyección de los diseñadores centroamericanos, Díaz Vargas señaló: “Históricamente, la mayoría de los diseñadores de Centroamérica y el Caribe se han enfocado en mercados locales o, en el mejor de los casos, regionales; no por falta de ambición, sino por falta de plataformas e infraestructura para llegar más lejos. Ya vemos cómo esa expansión toma forma a través de alianzas como la de Inexmoda/Colombiamoda, la participación en Intermoda México y mi propio trabajo con ICEPS, que conecta la moda sostenible latinoamericana con Europa”.

    Otros referentes de la región también tuvieron voz en el foro. Thalyta Ferraz, del Brazilian Fashion Council, debatió sobre cómo la moda ingresa a las colecciones de los museos, y Aline Souza de Oliveira, de Farm Rio, habló sobre la preparación de la industria para la transformación global, con la inteligencia artificial y la reestructuración de las cadenas de suministro como ejes.

    La artesanía como activo económico fue otro tema central, con Pietro Polit, director de Quito Fashion Week, y Karla Cuadra, de Nicaragua Diseña, analizando cómo convertir el patrimonio artesanal en exportaciones sostenibles. En Costa Rica, la comunidad indígena boruca sigue tejiendo en telares de cintura y tiñendo hilos con pigmentos naturales.

    Muchos participantes latinoamericanos regresan a Moscú temporada tras temporada para forjar colaboraciones, asegurar socios de manufactura y acceder a nuevos mercados.

    Pietro Polit resume el papel creciente del foro: “El BRICS+ Fashion Summit se está volviendo esencial porque genera una conversación global más amplia, más diversa y más representativa de la transformación real que está ocurriendo hoy en la moda”.

    Más información: https://moscowfashion.ru/en

  • Ciberataques golpean el bolsillo de las PyMEs: 31% reporta pérdidas económicas en América Latina

    Ciberataques golpean el bolsillo de las PyMEs: 31% reporta pérdidas económicas en América Latina

    Un estudio de Kaspersky revela que los incidentes más dañinos también provocan interrupciones en los procesos del negocio y en los servicios a clientes. El phishing encabeza las amenazas de mayor impacto en la región.

    Las consecuencias de un ciberataque para una pequeña o mediana empresa pueden extenderse mucho más allá de sus sistemas. En América Latina, las pérdidas económicas (31%) encabezan los daños ocasionados por los incidentes de ciberseguridad más graves sufridos por las PyMEs durante el último año, seguidas por la interrupción de procesos del negocio, como finanzas, recursos humanos o asuntos legales (27%), y la suspensión temporal de servicios para clientes, incluidos sitios web, tiendas en línea y cuentas personales (25%).

    Los datos forman parte de un estudio de Kaspersky[1] realizado entre profesionales de TI y seguridad de TI de pequeñas y medianas empresas, que analizó cuáles fueron los incidentes de mayor impacto durante los últimos 12 meses, sus consecuencias, los principales objetivos de los atacantes y las medidas adoptadas por las organizaciones después de enfrentarlos

    Entre los incidentes considerados más dañinos por las PyMEs de la región, el phishing ocupa el primer lugar (12%), seguido por el uso de credenciales débiles o robadas (9%) y los ataques de ransomware (8%). Aunque las modalidades son diferentes, todas pueden abrir la puerta al acceso no autorizado a información y sistemas corporativos, con consecuencias que terminan afectando directamente la operación del negocio.

    Los atacantes van detrás de la información

    El estudio también analizó qué buscaban principalmente los ciberdelincuentes durante los incidentes de mayor impacto. En Latinoamérica, el robo de información sensible, como credenciales financieras y documentos legales, fue el principal objetivo, señalado por el 29% de los encuestados.

    A este le siguió el robo de datos personales de clientes y empleados, ambos con 27%, mientras que 25% identificó la manipulación o alteración de información como uno de los principales propósitos de los atacantes. Estos resultados muestran que las consecuencias de una brecha pueden ir más allá del incidente inicial, especialmente cuando la información comprometida puede utilizarse para cometer nuevos fraudes, intentar acceder a otros sistemas o afectar a clientes y colaboradores.

    Finanzas y seguridad de TI, entre las áreas más afectadas

    Los incidentes más graves tampoco se concentran necesariamente en una sola parte de la organización. Entre las PyMEs latinoamericanas consultadas, los equipos de seguridad de TI fueron los más afectados (40%), seguidos por las áreas de contabilidad y finanzas (36%) y TI (35%).

    La afectación de estas áreas puede tener implicaciones especialmente relevantes para una PyME, ya que concentran tanto el funcionamiento de la infraestructura tecnológica como información financiera y accesos necesarios para mantener las operaciones cotidianas.

    “Muchas PyMEs están creciendo y digitalizando sus operaciones más rápido de lo que evoluciona su capacidad para protegerlas. Cada nuevo servicio, proveedor, empleado o herramienta digital también puede ampliar los puntos que un atacante intentará aprovechar. Los resultados muestran que esperar a sufrir un incidente para fortalecer la seguridad puede traducirse en pérdidas económicas e interrupciones que una empresa pequeña tiene menos margen para absorber. La ciberseguridad debe crecer al mismo ritmo que el negocio: identificando qué activos son críticos, anticipando los riesgos y estableciendo medidas que permitan seguir operando incluso cuando ocurre un incidente”, señala Daniela Álvarez de Lugo, gerente general de Kaspersky para el Norte de América Latina.

    ¿Qué están haciendo las PyMEs después de sufrir un incidente?

    Los ataques también están llevando a las empresas de la región a revisar la manera en que protegen sus recursos. Según el estudio, 30% implementó un modelo Zero Trust o el Principio de Mínimo Privilegio (PoLP) para empleados, socios y contratistas después del incidente, convirtiéndose en la principal medida adoptada para evitar ataques similares.

    Por su parte, 28% introdujo o actualizó la capacitación de sus equipos de TI para mejorar sus conocimientos sobre nuevas amenazas, técnicas de ataque y respuesta ante incidentes. Además, 27% reforzó sus políticas de contraseñas y una proporción igual incorporó o actualizó la realización periódica de copias de seguridad.

    Para reducir el riesgo y el impacto de los incidentes de ciberseguridad, los expertos de Kaspersky recomiendan a las pequeñas y medianas empresas:

    -Controlar los accesos y aplicar el principio de mínimo privilegio. Cada empleado, proveedor o contratista debe tener acceso únicamente a la información y los sistemas necesarios para realizar sus funciones. Es importante revisar periódicamente estos permisos, retirar de inmediato los accesos que ya no sean necesarios y reforzar las políticas de contraseñas para evitar que una credencial comprometida facilite el acceso a otros recursos de la organización.

    -Prepararse para mantener la operación ante un incidente. Las PyMEs deben identificar qué sistemas, datos y procesos son críticos para el funcionamiento del negocio y establecer previamente cómo recuperarlos en caso de un ataque. Esto incluye realizar copias de seguridad periódicas de la información, comprobar que puedan restaurarse correctamente y definir responsabilidades y procedimientos de respuesta para reducir los tiempos de interrupción.

    -Implementar una protección que pueda evolucionar con las necesidades de la empresa. El portafolio Kaspersky Next ofrece distintos niveles de protección para ayudar a las organizaciones a prevenir amenazas, detectar actividades sospechosas, investigar incidentes y responder antes de que generen consecuencias mayores. Para las PyMEs, Kaspersky Next Optimum combina protección de endpoints con capacidades de detección y respuesta, y permite ampliar la seguridad mediante módulos específicos para correo electrónico, cargas de trabajo, gestión de vulnerabilidades, análisis de amenazas y concientización.

    -Fortalecer continuamente las capacidades de los empleados frente a las amenazas. La tecnología debe complementarse con formación que permita a las personas reconocer técnicas como el phishing, proteger sus credenciales y responder correctamente ante situaciones sospechosas. Kaspersky Automated Security Awareness Platform ofrece programas de capacitación interactivos y simulaciones de phishing que ayudan a desarrollar conocimientos y hábitos de ciberseguridad de manera continua.

    -Identificar y priorizar los riesgos de ciberseguridad. Para las PyMEs, que suelen operar con presupuestos y equipos limitados, es clave saber qué riesgos atender primero y dónde concentrar los recursos disponibles. Herramientas como Cyber Risk Heatmap de Kaspersky permiten evaluar las principales áreas de exposición de una organización y obtener un mapa personalizado con sus prioridades de seguridad. A través de cerca de 15 preguntas y en menos de 10 minutos, analiza aspectos como empleados y endpoints, correo y redes, nube, superficie de ataque, monitoreo y gestión de incidentes, y ofrece recomendaciones prácticas para orientar las siguientes acciones de protección.

    Para más consejos sobre cómo proteger la seguridad empresarial, visite el blog


    [1] Un estudio realizado por el centro de investigación interno de Kaspersky incluyó 1.800 entrevistas a nivel global en 18 países: Brasil, México, Colombia, Francia, Alemania, Italia, España, India, Indonesia, Malasia, China, Tailandia, Vietnam, Egipto, Sudáfrica, Arabia Saudita, Turquía y Rusia. Del total de la muestra, 616 encuestados pertenecían al sector de las pequeñas y medianas empresas (PyMEs).

  • 52 competidores recorrerán 385 kilómetros durante tres días

    52 competidores recorrerán 385 kilómetros durante tres días

    Evento de Ciclismo de Montaña se llevará a cabo el 2, 3 y 4 de octubre.

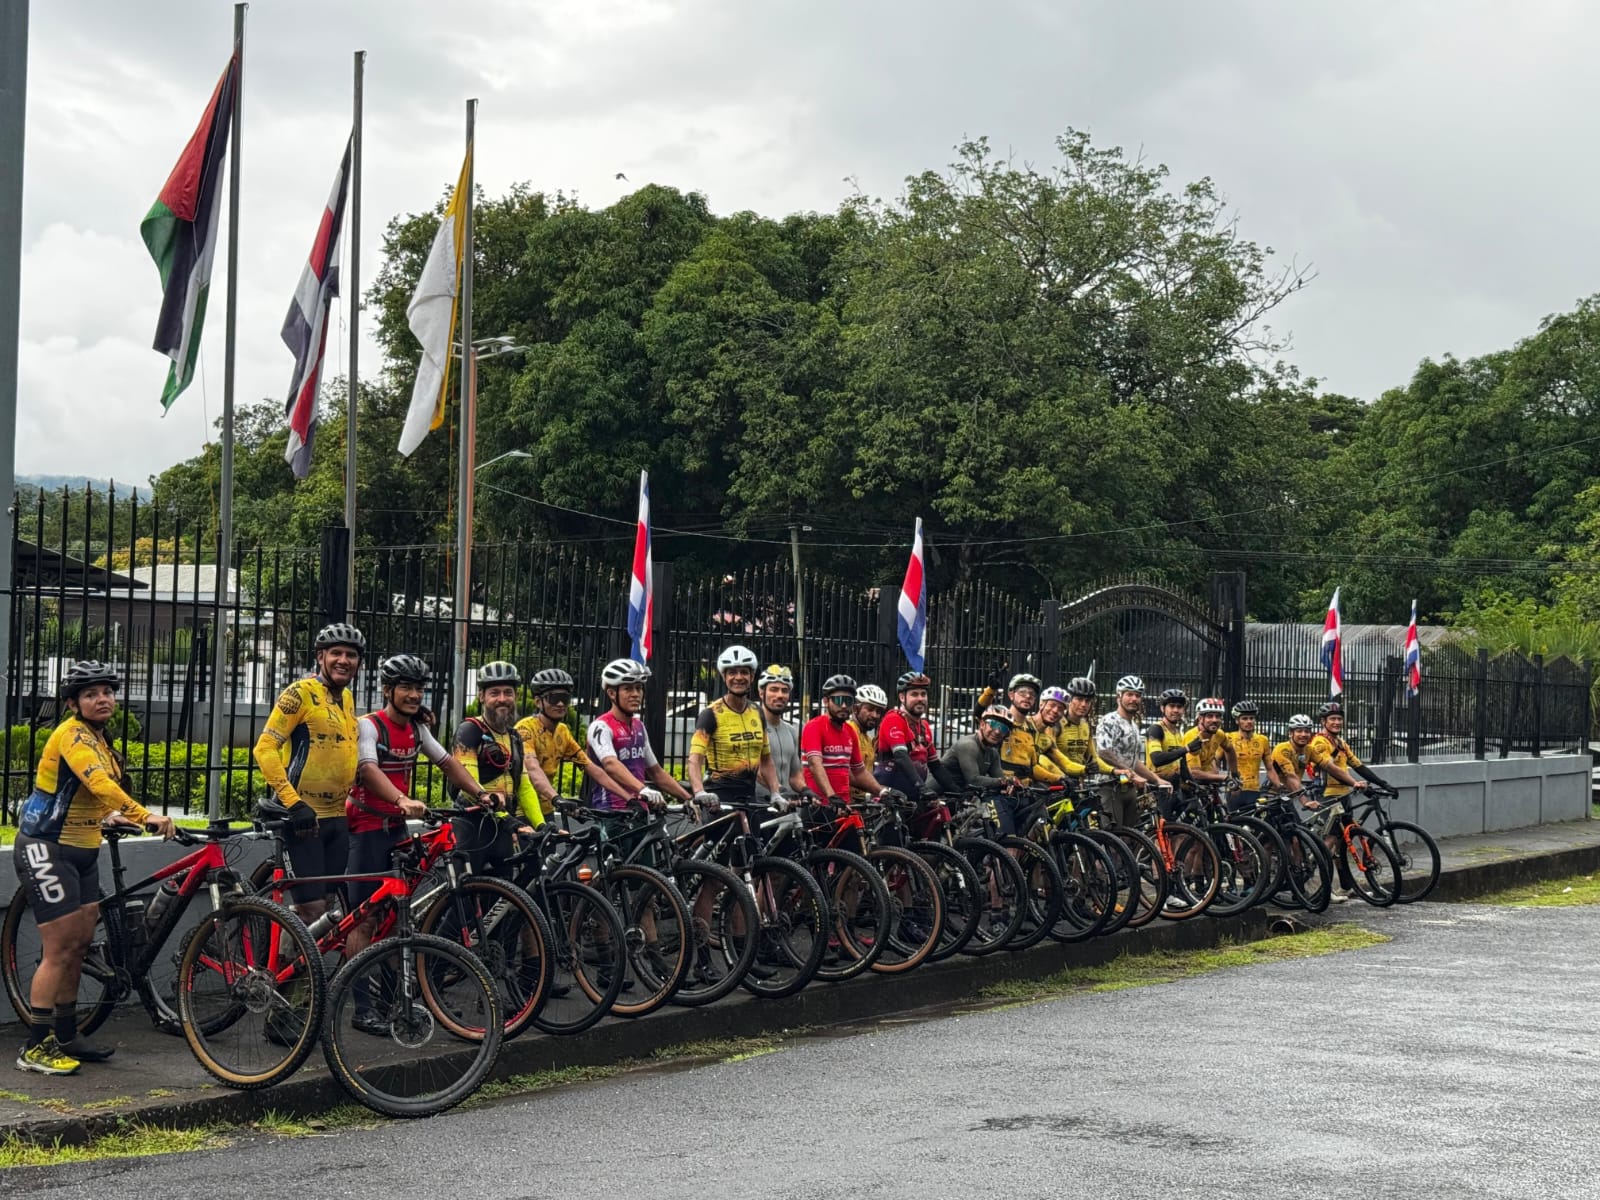
    La edición 2026 del evento de ciclismo de montaña Reto don Luis convocó a 52 participantes que recorrerán 385 kilómetros durante el 2, 3 y 4 de octubre gracias a una iniciativa deportiva que llegará a la sexta edición.

    La salida de la caravana se producirá en el Barrio Los Angeles de Nicoya frente al Ciclo Aro para llegar a comunidades de Santa Cruz como 27 de abril, luego pasará por Ostional, Nosara y Sámara, finalizando el primer día en Playa Coyote de Nandayure.

    El segundo día (3 de octubre) la caravana saldrá de Playa Coyote hacia Paquera y el 4 de octubre partiráde Paquera hacia Jicaral para concluir en Nicoya.

    De acuerdo con el Gerente de Ciclo Aro, Wilber Martínez, la iniciativa Reto don Luis nació como un homenaje al nicoyano, Luis Chavarría, un apasionado de esta modalidad del deporte de los pedales.

    “Este es un evento que se ha venido consolidando porque la primera vez que se hizo fue en el 2020; es decir, ya lleva seis años, calculamos que en este tiempo han participado más de 100 personas”, señaló Martínez.

    La caravana pasará por sitios de gran belleza escénica de la geografía costera de Guanacaste como el Refugio Nacional de Vida Silvestre Ostional, las Playas: Lagarto, Nosara, Sámara, Carrillo y Santa Teresa en la Península de Nicoya, entre otros lugares.

    “Cada versión se hace el día de cumpleaños de don Luis para destacar su amor por este deporte; además, se pensó en organizar una iniciativa que le permita a los participantes conocer las bellezas naturales de la provincia como una forma de promover el deporte y el turismo nacional”, relató el Gerente de Ciclo Aro.

    El evento tiene el apoyo de la marca Salvajes y elgrupo de amantes del ciclismo de montaña denominado Zanate.

  • Tico se convierte en el entrenador de surf más exitoso de América

    Tico se convierte en el entrenador de surf más exitoso de América

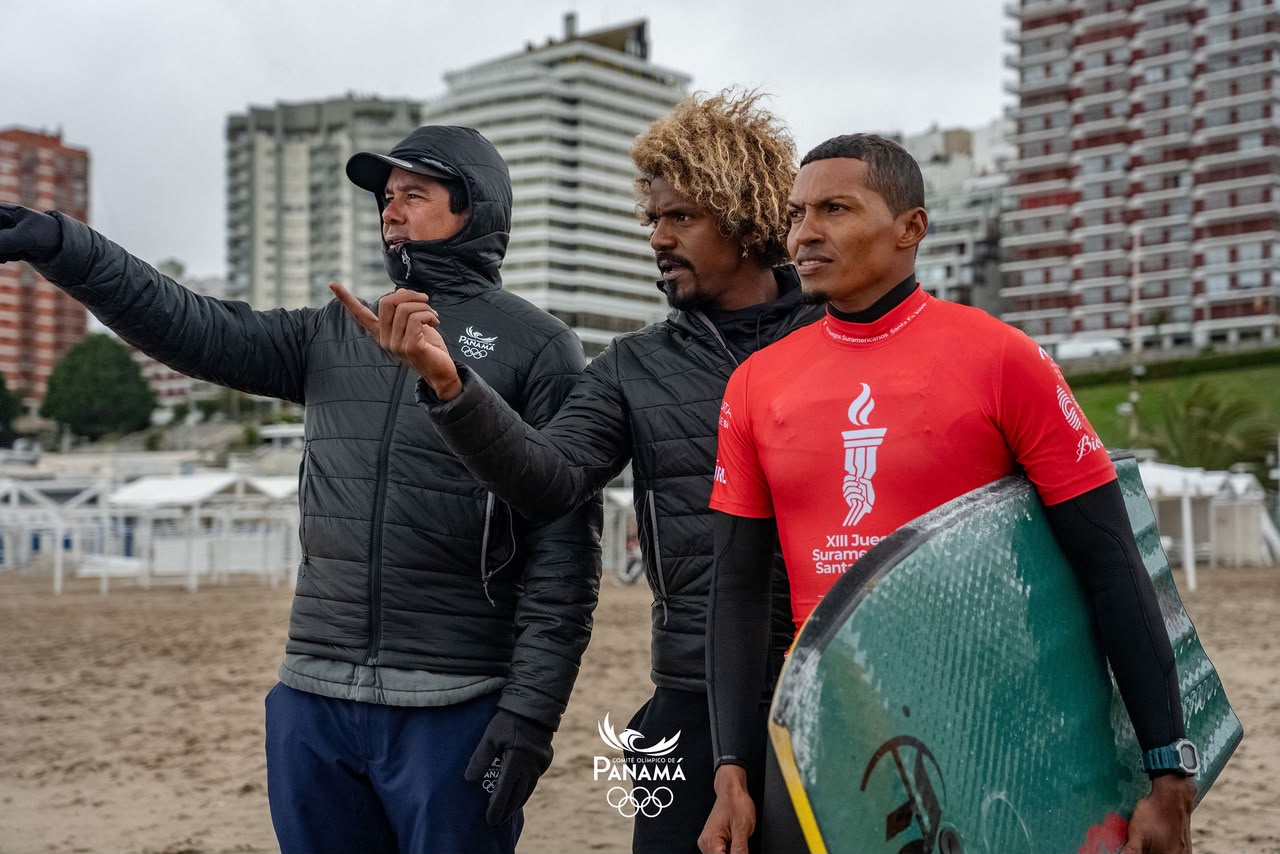
    El costarricense, Diego Naranjo, se convirtió en el primer y único entrenador de Surf del continente americano que gana medallas en los cuatro eventos deportivos más importantes del Ciclo Olímpico luego de uno de sus discípulos alcanzara la presea de oro en la modalidad de bodyboard de los XIII Juegos Suramericanos 2026 en Santa Fe, Argentina.

    El nuevo éxito del tico se produjo como técnico de la Selección Nacional de Surf de Panamá que participa en esas justas en Argentina donde su pupilo, Edwin Núñez -oriundo de Pedasi, Provincia de Los Santos- alcanzó el primer lugar en bodyboard.

    La victoria en Argentina se suma a otros triunfos obtenidos por equipos de Naranjo en Juegos Deportivos Centroamericanos, Juegos Deportivos Centroamericanos y del Caribe, Juegos deportivos Sudamericanos y Juegos Deportivos Panamericanos.

    Además, los dirigidos por Naranjo -vecino de Playa Jacó, Garabito, Puntarenas– han sumado preseas en los Juegos Deportivos Bolivarianos y los Juegos Deportivos Centroamericanos y del Caribe de Playa.

    Hito histórico

    La presencia en los medalleros de esas competencias convierte a Naranjo en el técnico más ganador de la historia del surf de América

    Naranjo expresó que este nuevo paso en Argentina representa un “nuevo paso al frente luego de muchos años de trabajo y esfuerzo en varios países el mundo como Venezuela, Rusia, Panamá y; por supuesto, Costa Rica”.

    “Estos logros fueron posibles gracias a que en los países de la región existe mucho talento para poder destacar en los escenarios internacionales, es cuestión de pulirlo y darle una buena dirección técnica”, resaltó Naranjo.

    De acuerdo con el tico “el surf es una disciplina que requiere de mucha preparación dentro y fuera del agua, son muchas horas de perfeccionamiento de las estrategias y las maniobras”.

    “En mi caso me gusta mantenerme actualizado, siempre estudiando las últimas tendencias en el campo del entrenamiento. Esa preparación es fundamental para alcanzar el éxito en las competencias con los equipos que uno presenta. Pienso que ese ha sido uno de los pilares para lograr todos estos éxitos”, relató Naranjo.

    Los Juegos en Santa Fe están organizados por la Organización Deportiva Suramericana con el apoyo de la Municipalidad de Rosario, la Municipalidad de Santa Fe, Rafaela Gobierno Municipal y Santa Fe Provincia.

    En el evento participan Argentina, Aruba, Bolivia, Brasil, Chile, Colombia, Curazao, Ecuador, Guyana, Panamá, Paraguay, Perú, Surinam, Uruguay y Venezuela.

  • Spotify, Netflix y Apple, entre las marcas más suplantadas en fraudes online

    Spotify, Netflix y Apple, entre las marcas más suplantadas en fraudes online

    Junto a estas plataformas, los sistemas de pago siguen siendo uno de los grandes objetivos de los ciberdelincuentes, alerta la compañía de ciberseguridad en su Informe de Amenazas Financieras.

    El phishing está cambiando de rostro:  para engañar a los usuarios, los ciberdelincuentes recurren cada vez más a las marcas y servicios digitales que forman parte de su vida cotidiana, desde plataformas de entretenimiento y comercio electrónico hasta sistemas de pago. Según el Informe de Amenazas Financiera de Kaspersky*,  en América Latina, Spotify encabezó la lista de marcas suplantadas dentro de las campañas de phishing y estafas vinculadas a compras y servicios digitales, una muestra de cómo los atacantes adaptan sus engaños a los hábitos y plataformas más populares en cada región.

    A nivel mundial, Netflix ha sido la marca más suplantada en estafas vinculadas a compras online (28%), seguida por Apple (21%), Spotify (18%), Amazon (18%) y Shopify (4%). En este Top 10 también están empresas como Alibaba Group, eBay, Taobao, Ozon e Ikea, lo que refleja un desplazamiento desde los objetivos tradicionales del comercio minorista hacia servicios digitales con grandes bases de usuarios, pagos recurrentes y una alta interacción comercial.

    Junto a estas plataformas, los sistemas de pago siguen siendo uno de los grandes objetivos de los ciberdelincuentes, por ello, las campañas de phishing están suplantando distintos ecosistemas de pago con el objetivo de ampliar su alcance. A nivel mundial, este tipo de phishing lo encabeza Mastercard (33%), seguido por Visa (20%), Paypal (14%) y American Express (4%), entre otros. Esta tendencia refuerza el creciente interés de los atacantes por suplantar redes de tarjetas bancarias ampliamente utilizadas.

    La popularidad y presencia cotidiana de estas plataformas y marcas las convierte en un recurso atractivo para los ciberdelincuentes, que buscan aprovechar la familiaridad y confianza que generan entre los usuarios para hacer que sus engaños parezcan más legítimos.

    “Los ciberdelincuentes no se limitan a suplantar tiendas online o bancos. También recurren a servicios de entretenimiento, ecosistemas digitales y sistemas de pago ampliamente utilizados, aprovechando la confianza que las personas depositan en marcas presentes en su vida cotidiana. Cuanto más familiar resulta una plataforma, más fácil es que una víctima baje la guardia, por ello, los usuarios deben mantenerse alerta ante técnicas de ataque cada vez más sofisticadas y personalizadas”, comenta, Leandro Cuozzo, analista Senior de Seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Para protegerse frente a este tipo de amenazas, los expertos de Kaspersky recomiendan:

    Verificar la dirección sitios web: prestar atención a los errores gramaticales o el uso de términos genéricos. Los sitios oficiales siempre comenzarán con el nombre de la institución y los usuarios deben tener presente que la ausencia del nombre es una alerta importante de estafa.

    Desconfiar de mensajes que ofrezcan ventajas exageradas, grandes descuentos u ofertas “gratis”: estas son las promesas más comunes en estafas en línea que están asociadas a marcas o plataformas de uso cotidiano.

    Evitar acceder a plataformas de compra o pago desde enlaces recibidos por correo, SMS o mensajería: aunque el mensaje parezca provenir de una empresa conocida, lo más seguro es ingresar directamente a su sitio web o aplicación oficial. Antes de introducir datos personales, contraseñas o información bancaria, verificar siempre que se trata de la página legítima.

    Utiliza una solución de seguridad robusta: contar con un software de ciberseguridad confiable en tu dispositivo móvil, como Kaspersky Premium, es vital. Estas herramientas incluyen protección contra phishing y analizan enlaces en tiempo real, advirtiéndote y bloqueando cualquier amenaza antes de que comprometa tu información personal y financiera.

    * La clasificación refleja la frecuencia con la que los ciberdelincuentes utilizaron la identidad de estas marcas en campañas de phishing y estafa analizadas por Kaspersky, y no incidentes de seguridad atribuibles a las compañías mencionadas.

    Para más información, consulta el informe completo en Securelist.

    Para más consejos sobre cómo proteger tu vida digital, visite el blog.