Autor: Revista Entre Cantones

  • Juzgado exige al PANI investigar posible abuso en contra de niñas extranjeras residentes en Nicoya

    Juzgado exige al PANI investigar posible abuso en contra de niñas extranjeras residentes en Nicoya

    El Juzgado de Familia Contra la Violencia y Protección Cautelar de Nicoya le ordenó al Patronato Nacional de la Infancia (PANI) investigar un posible caso de abuso físico y emocional cometido en perjuicio de dos niñas de nombre Marie (6 años) y Eva (4) -quienes vivían en el Reino Unido junto con su madre de apellido Flintoff y la pareja de la mujer- pero que en la actualidad residen en ese cantón de Guanacaste bajo el cuido del padre biológico.

    En la sentencia n. 2025000496 del 2 de septiembre el Juzgado de Nicoya se declaró incompetente para conocer el caso; sin embargo, le exigió al PANI iniciar una investigación al respecto.

    La sentencia fue emitida el 2 de septiembre

    Durante sesiones -aportadas como prueba durante el proceso- con la psicóloga Monserrat Cordero Carmiol el 31 de julio, 19 y 26 de agosto, las infantes relataron que habrían sido golpeadas con objetos, insultadas e incluso un intento de ahogamiento.

    Eva declaró ante la Psicóloga que al parecer la pareja de su madre “siempre es malo con nosotras”, mientras que Marie añadió: “Mamá no hace nada. Ella lo permite”.Jan Velich -Padre de las menores y residente en Nicoya– presentó ante el Tribunal de esa ciudad los informes psicológicos que documentaban los presuntos abusos sufridos por sus hijas mientras estaban en el Reino Unido hechos que habrían sido cometidos por parte de la actual pareja de la madre.

    En la actualidad las menores de edad se encuentran viviendo en Nicoya en compañía de Velich quien ahora enfrenta una acusación de secuestro interpuesta por Flintoff a pesar de que el Padre llevó el caso ante las instancias legales acorde con el marco jurídico de Cost Rica.

    “No huí. No me tomé la ley por mi cuenta. Presenté una solicitud legal. Aporté pruebas, informes, entrevistas y testimonios. Un juez lo revisó y envió el caso a las autoridades de protección infantil de Costa Rica.  Esto no es un secuestro. Esto es lo que cualquier padre haría para proteger a sus hijas. Los hijos son nuestro mayor tesoro, no bienes en una disputa” declaró Velich.

    Razones del Tribunal

    En el caso que se tramita en el expediente 25-000783-0870-VD la Jueza, Maria José Herrera, sentenció que “los hechos implican posible negligencia y abuso por parte de la madre y su pareja. Este tribunal no tiene jurisdicción, pero el caso debe ser atendido por el PANI con intervención protectora urgente”.

    “Seguí cada paso de la ley. Presenté la verdad. El tribunal vio suficiente evidencia para enviar el caso a la máxima autoridad de protección infantil en Costa Rica. Mis hijas no son posesiones, no son armas, son mi razón de vivir”, indicó Velich.

    El Tribunal de Nicoya reconoció que, en caso de regresar al Reino Unido con su madre, las niñas correrían un “grave riesgo”; por esa, razón determinó la inmediata intervención del PANI.

  • Ciudad de Panamá recibirá 150 especialistas mundiales en temas de energía eléctrica

    Ciudad de Panamá recibirá 150 especialistas mundiales en temas de energía eléctrica

    La Ciudad de Panamá se convertirá en el epicentro del diálogo internacional sobre el futuro del sector eléctrico, al albergar del 16 al 19 de septiembre el Congreso IEEE PES ISGT Latinoamérica 2025, uno de los eventos más relevantes de la región en materia de innovación, sostenibilidad y transformación energética.

    Más de 150 especialistas internacionales en energía eléctrica, provenientes de los cinco continentes, se darán cita en el Hotel Marriott Panamá, Albrook, para participar en el encuentro “Redefiniendo la energía: Inteligente, renovable y conectada”, organizado por la Sociedad de Potencia y Energía del Instituto de Ingenieros Eléctricos y Electrónicos (IEEE PES, por sus siglas en inglés).

    Este congreso reunirá a expertos del sector energético, investigadores, académicos y profesionales para analizar la evolución del sistema eléctrico global a través de tecnologías emergentes como las redes inteligentes, el almacenamiento de energía, la digitalización y la integración de fuentes renovables.

    El Ing. Julio García, presidente del Comité Organizador y del Capítulo IEEE-PES de la Sección Panamá, destacó que el evento contará con la participación de 60 conferencistas internacionales, procedentes de países como Brasil, Canadá, Chile, Colombia, Costa Rica, Ecuador, Estados Unidos, México, Noruega, Perú, Puerto Rico, Reino Unido, Uruguay y, por supuesto, Panamá.

    “La industria energética está en plena transformación hacia una infraestructura más inteligente, digital y sostenible. Este congreso abordará los principales desafíos y oportunidades que enfrenta el sector, incluyendo la regulación, la eficiencia energética, la transición hacia energías limpias y la movilidad eléctrica”, expresó el Ing. García.

    El programa de conferencias cubrirá una amplia gama de temas de alto impacto, entre ellos: la instalación de estaciones de carga para vehículos eléctricos, las oportunidades de América Latina en almacenamiento energético y movilidad sostenible, la descarbonización de las redes eléctricas y la innovación en la distribución y transmisión de energía.

    Además, el IEEE PES ISGT Latinoamérica 2025 representa una plataforma estratégica para fortalecer la colaboración entre gobiernos, sector privado, instituciones académicas y organismos multilaterales en torno al desarrollo energético sostenible.

    “Este encuentro reunirá a profesionales, empresas e investigadores de talla mundial, dedicados a la innovación, generación, distribución, transmisión y gestión de la energía. Es una oportunidad única para que los profesionales panameños y de la región establezcan vínculos con líderes globales y accedan a conocimiento de vanguardia”, subrayó el Presidente del Comité Organizador.

    Este congreso, que forma parte de la serie Innovative Smart Grid Technologies (ISGT) organizada por el IEEE PES a nivel global, ha demostrado tener un impacto significativo en el avance de políticas públicas, estándares tecnológicos e inversiones estratégicas en el sector eléctrico. Su edición 2025 en Panamá promete ser un hito para América Latina, consolidando a la región como un actor clave en la transición energética mundial.

    Gran proyección

    El Dr. Ernesto Ibarra, Presidente de IEEE-Panamá, destacó que la realización del IEEE PES ISGT Latinoamérica 2025 reafirma el liderazgo de Panamá como un hub estratégico para la organización de eventos científicos y tecnológicos de alto impacto en Latinoamérica.

    “Esta iniciativa no solo fortalece el posicionamiento del país en el ámbito internacional al facilitar el contacto directo con autoridades y expertos de primer nivel, sino que también impulsa un turismo de alto valor agregado, generando beneficios significativos para diversos sectores de la economía local”, afirmó el Dr. Ibarra.

    El Presidente de IEEE-Panamá resaltó el esfuerzo sostenido realizado en los últimos años para atraer congresos y actividades de alto nivel, indicando que esta convocatoria confirma el éxito de esas políticas orientadas a posicionar a Panamá como un referente regional en ciencia y tecnología aplicada al sector energético.

    De manera paralela al congreso, se realizará la reunión de líderes de la Sociedad de Potencia y Energía del IEEE, así como la Reunión Inaugural del Comité Asesor Ejecutivo de Latinoamérica, que convocará a cerca de 40 altos ejecutivos de empresas energéticas de la región, fortaleciendo el intercambio estratégico y la colaboración entre los principales actores del sector.

  • Más de la mitad de los centroamericanos teme al reconocimiento facial

    Más de la mitad de los centroamericanos teme al reconocimiento facial

    Kaspersky advierte que este tipo de información no puede restablecerse si se ve comprometida, lo que incrementa el riesgo de suplantación de identidad; y emite recomendaciones para protegerla.

    Si alguien roba tu contraseña, la cambias. Pero si te roban tus datos biométricos, no puedes modificarlos y es para siempre. Kaspersky advierte que esta información se emplea cada vez más en trámites de documentos oficiales, como pasaportes y ciertos documentos de identidad nacional, así como en accesos a oficinas, dispositivos, pagos y otros servicios en línea. A diferencia de una clave, no puede restablecerse si se ve comprometida, lo que incrementa significativamente el riesgo de suplantación de identidad. Un estudio de la compañía revela que el 14% de los latinoamericanos ya ha sido víctima de robo de identidad tras el uso indebido de sus datos personales.

    Los datos biométricos, como huellas dactilares, rostro, iris o voz, son características físicas únicas de una persona que permiten validar su identidad de forma rápida. Se han adoptado ampliamente porque complementan o reemplazan métodos tradicionales de autenticación, como las contraseñas, que pueden ser robadas u olvidadas con mayor facilidad. Sin embargo, la biometría no es infalible.

    Datos de Kaspersky revelan que el 37% de las computadoras utilizadas para recopilar, procesar y almacenar datos biométricos ha registrado al menos un intento de infección por malware, lo que pone esa información en riesgo. Los expertos advierten que los cibercriminales ya pueden falsificar características biométricas de los usuarios y es más sencillo eludir su autenticación mediante técnicas avanzadas, como el uso de inteligencia artificial.

    Además, a diferencia de una contraseña, los datos biométricos no se pueden cambiar si se ven comprometidos; y una vez filtrados, pueden utilizarse para suplantar identidades y acceder a servicios sensibles, como la banca digital, sistemas de salud o plataformas para tramitar documentos oficiales, dejando a la víctima expuesta de forma permanente.

    “La biometría está cambiando la manera en que validamos nuestra identidad. Hoy se usa para acceder a oficinas, y hasta para hacer pagos. Pero su adopción también plantea nuevos retos de seguridad. Por eso es entendible que más de la mitad de los latinoamericanos  tema al reconocimiento facial o los escáneres oculares, por ejemplo, para verificar identidades o usar la banca en línea. En Centroamérica, Guatemala registra un 62%; Panamá 61%; mientras que Costa Rica un 52% teme al reconocimiento facial. No se trata de temer, sino de crear un entorno digital donde tanto usuarios como organizaciones protejan adecuadamente estos datos”, explica María Isabel Manjarrez, investigadora de seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Para proteger los datos biométricos, los expertos Kaspersky comparten una breve guía con recomendaciones:

    Para usuarios:

    -Infórmate antes de compartir tus datos biométricos. Asegúrate de que la entidad o plataforma que los solicita tenga políticas claras de privacidad. Revisa cómo se recopilan, almacenan y utilizan tus datos.

    -Evita registrar tu biometría en plataformas o dispositivos no verificados. Hazlo solo en sitios oficiales o servicios que puedas confirmar como legítimos.

    -Activa la autenticación multifactor en tus cuentas y dispositivos. Combina tu biometría con contraseñas, códigos por SMS o apps de verificación para reforzar tus accesos.

    -Actualiza tus dispositivos y apps. Las actualizaciones corrigen vulnerabilidades que pueden ser aprovechadas por cibercriminales.

    -Desconfía de apps o sitios que pidan tu biometría sin explicación. Algunos fraudes simulan ser pruebas de identidad para robar datos biométricos.

    -Usa una solución de ciberseguridad confiable. Asegúrate de contar con herramientas que protejan tus dispositivos contra amenazas que puedan comprometer tus datos.

    Para organizaciones:

    -Minimiza la exposición de sistemas biométricos a Internet. Trata de diseñar una infraestructura sin conexión a Internet y prioriza la ciberseguridad al diseñar e implementar nuevos sistemas.

    -Capacita al personal que administra los sistemas biométricos. La seguridad no depende solo de la tecnología, también de las personas. Prevenir errores humanos es clave para reducir vulnerabilidades.

    -Cuenta con equipos especializados en ciberseguridad. Podrán monitorear en tiempo real, gestionar incidentes y evaluar los riesgos de filtraciones.

    -Da a tus equipos de seguridad acceso a inteligencia de amenazas. Así estarán informados de nuevas tácticas de ciberataques y podrán tomar mejores decisiones para enfrentar riesgos emergentes.

    -Haz auditorías y pruebas de seguridad periódicas. Detectar y corregir brechas antes de que sean explotadas es esencial para la protección de datos sensibles.

    -Informa con transparencia sobre el uso de datos biométricos. Explica a tus usuarios cómo se almacenan sus datos, quién tiene acceso y qué hacer en caso de filtraciones.

    -Implementa herramientas de ciberseguridad especializadas. Protege los datos biométricos con tecnologías que detectan, previenen y responden a incidentes.

    Para más información visita el blog.

  • Mikela Castro Bolívar: Mejor Surfista de Centroamérica en la categoría Sub-14

    Mikela Castro Bolívar: Mejor Surfista de Centroamérica en la categoría Sub-14

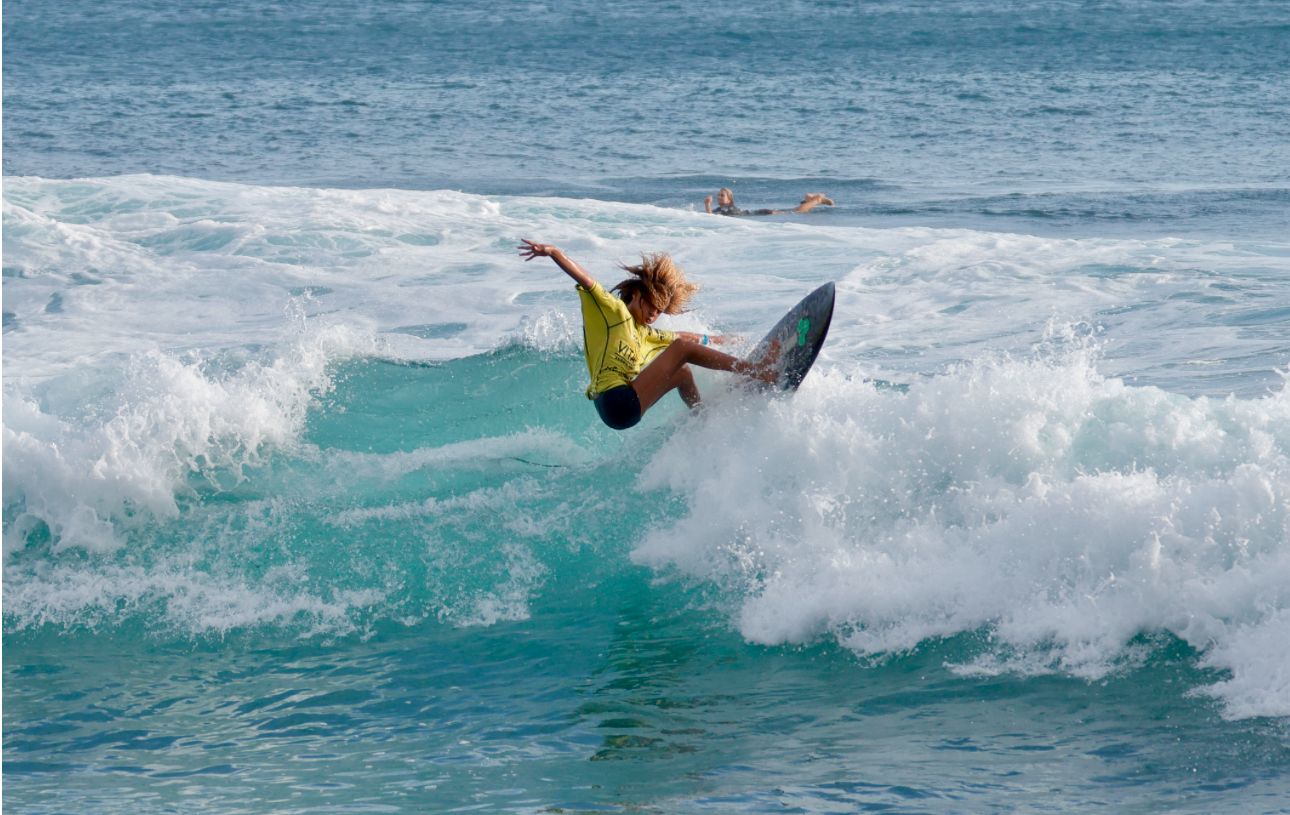
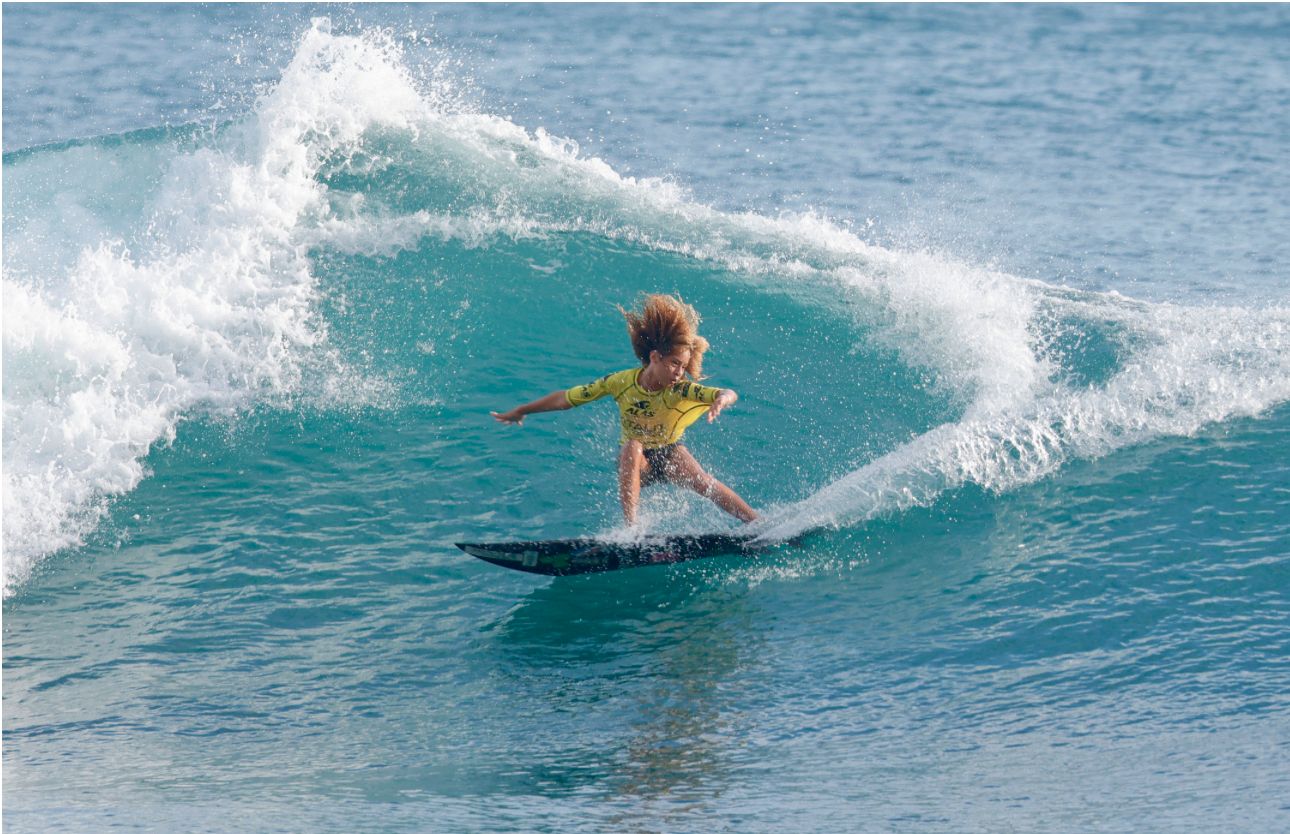
    La deportista de Costa Rica, Mikela Castro Bolívar, es la atleta de Centroamérica que ocupa la posición más alta en el ranking general de la categoría Sub-14 del Grand Tour Global 2025 de la Asociación Latinoamericana de Surf (ALAS) cuyo último evento finalizó el 31 de agosto en Santa Teresa de Cóbano, Puntarenas.

    Tras la conclusión de esa competencia Castro Bolívar aparece en el tercer lugar de la calificación acumuladade la citada categoría con 11 280 puntos por debajo de las peruanas, Brianna Barthelmess (16 000) y Aissa Chuman (11 990).

    Además, ese resultado significa que Mikela en la centroamericana mejor situada en el ranking general de Sub-14 por encima de otras rivales de países de esa región como: Costa Rica, Panamá, Guatemala y El Salvador.

    En la fecha de Santa Teresa del Grand Tour 2025 de ALAS la costarricense ganó la medalla de plata (segundo lugar) Sub-14 al sumar 4,44 puntos en la final. El primer lugar quedó en manos de Barthelmess (9,50 puntos).

    La niña de 11 años expresó que “el resultado en Cóbano fue estupendo porque pudo recortar distancia respecto de la competidora del segundo puesto cuando aún faltan varias fechas para que concluya el campeonato, esa posibilidad de mejorar aún más me tiene muy contenta”.

    “En verdad me sentí muy bien en Santa Teresa, el resultado permitió que sumara bastantes puntos. He tenido un año muy bueno con bastantes triunfos, ahora estoy enfocada en los próximos proyectos fuera del país como el Tour de ALAS con el fin de mejorar mi nivel de surfing representando a todas las niñas y chicas del país”, señaló  Mikela.

    La surfista forma parte de la Selección Nacional de Costa Rica que representará al país en el Campeonato Mundial Open que tendrá lugar en El Salvador del 5 al 14 de septiembre.

    Nuevas competencias

    La página web de ALAS indica que la siguiente parada está programa del 9 al 12 de octubre en Acapulco (México) aunque esa prueba está pendiente de confirmación.

    Esmerado Bolívar, Madre de Mikela, explicó que la atleta “ha tenido un extraordinario año con una serie de victorias que la tienen con muy buen ánimo y sumamente optimista porque ve los excelentes resultados del trabajo de largos entrenamientos dentro del agua”.

    “Pienso que vamos por muy buen camino para cerrar el 2025 con una etapa muy fructífera para que ella logre sobresalir todavía más, está demostrando todas sus capacidades, pero es posible mejorar, ese el reto constante con el apoyo de todo el equipo de trabajo que siempre está al pendiente para brindarle el soporte necesario”, expresó la Madre.

    La última fecha del Grand Tour 2025 de ALAS está prevista del 17 al 23 de diciembre en Punta Mango, El Salvador.

  • Evite las trampas digitales que atacan a las empresas

    Evite las trampas digitales que atacan a las empresas

    Kaspersky alertó que los atacantes usaron plataformas como GitHub, Quora y Microsoft Learn Challenge para engañar a empleados y tomar control de sistemas corporativos.

    Kaspersky descubrió una serie de ataques en los que los ciberdelincuentes usaban servicios legítimos como GitHub (plataforma para compartir y almacenar código de software), Quora (foro de preguntas y respuestas), Microsoft Learn Challenge (espacio de aprendizaje en línea de Microsoft) y diferentes redes sociales. La idea era camuflar sus actividades en lugares comunes y confiables para no levantar sospechas. Con esta estrategia lograban activar un beacon parte del framework de pentesting Cobalt Strike, que les permitía tomar el control de computadoras, robar información y mantenerse dentro de las redes de las víctimas sin ser descubiertos. Estos ataques comenzaron a aparecer en la segunda mitad de 2024 y siguieron activos durante 2025, afectando sobre todo a empresas medianas y grandes.

    Para engañar a sus víctimas, los atacantes usaron una técnica llamada spear phishing. A diferencia del phishing tradicional, que se envía de forma masiva, este tipo de ataque está dirigido a personas u organizaciones específicas, con mensajes hechos a la medida para parecer más creíbles. En este caso, los correos falsos se disfrazaban como comunicaciones legítimas de grandes empresas estatales, sobre todo del sector de petróleo y gas. El texto simulaba un interés en los productos o servicios de la organización, para convencer al destinatario de abrir un archivo adjunto. Ese archivo era un comprimido que parecía contener documentos PDF con requisitos de compra, pero en realidad incluía programas maliciosos capaces de infectar la computadora.

    Los atacantes aprovecharon un método conocido como secuestro de DLL, que consiste en engañar a un programa para que cargue archivos maliciosos en lugar de los originales. También usaron una herramienta legítima llamada Crash Reporting Send Utility, que normalmente sirve para que los desarrolladores reciban reportes de errores de sus aplicaciones, pero en este caso fue manipulada para ejecutar el ataque.

    Además, el malware descargaba y ejecutaba código escondido en perfiles públicos de plataformas de uso común, para no levantar sospechas.  Cuando el código malicioso se ejecutaba en los equipos de las víctimas, se activaba el beacon de Cobalt Strike, dando a los atacantes el control de los sistemas comprometidos.

    “Aunque en este caso los atacantes no usaron perfiles reales de redes sociales —todas las cuentas eran falsas y creadas solo para el ataque—, nada les impide aprovechar las funciones que ofrecen estas plataformas. Por ejemplo, podrían esconder fragmentos de código malicioso en los comentarios de publicaciones legítimas. Los delincuentes están usando técnicas cada vez más creativas para disfrazar herramientas ya conocidas, por lo que es clave mantenerse informado con la inteligencia de amenazas más reciente para estar protegido”, asegura Eduardo Chavarro director del Grupo de Respuesta a Incidentes y forense digital para Américas en Kaspersky.

    Para evitar estas vulnerabilidades en las empresas, los expertos de Kaspersky recomiendan:

    -Monitorear la infraestructura digital de forma continua: No basta con instalar sistemas de seguridad y olvidarse. Las organizaciones deben vigilar de manera constante sus servidores, redes y equipos para detectar cualquier actividad fuera de lo normal. Esto ayuda a identificar un ataque en sus primeras fases, antes de que cause un daño mayor.

    -Usar soluciones de seguridad confiables: Es fundamental contar con herramientas especializadas que puedan detectar y bloquear malware oculto en correos masivos o archivos adjuntos sospechosos. Un buen sistema de seguridad puede analizar los mensajes en tiempo real y detener la amenaza antes de que llegue al usuario final.

    -Capacitar al personal en ciberseguridad: Muchas veces los ataques logran entrar gracias a un simple clic en un archivo malicioso. Por eso, entrenar a los empleados para que reconozcan señales de alerta —como correos sospechosos, enlaces extraños o adjuntos inesperados— es tan importante como la tecnología misma.

    -Proteger los dispositivos corporativos con sistemas integrales: Además del monitoreo, es clave que los equipos cuenten con protección avanzada que detecte y bloquee intentos de ataque desde el principio.

    Para conocer más sobre cómo proteger la seguridad empresarial, visita nuestro blog.

  • El peso del silencio

    El peso del silencio

    Por Fianna Blanco López. Joven escritora, Grecia, Alajuela.

    La vida: El día empezaba con un sol que no podía calentar su corazón. Se levantaba y caminaba por la casa vacía, escuchando los ecos de su propia respiración. Cada paso era un recordatorio de que estaba solo, de que nadie le recordaba que merecía ser cuidado, que merecía ser niño, y ya no le importaba.

    La habitación estaba llena de aire, pero cada respiro dolía como si sus pequeños pulmones se quebraran desde adentro. Hay un eco invisible que repite lo perdido, una ausencia que no se nombra porque, al pronunciarla, la herida se abre aún más.

    En la escuela, tan siquiera ahí podía estar seguro, aunque intentaba mezclarse entre los demás o sonreír como todos, pero sus ojos traicionaban su interior y, aunque no quisiera, se notaba. Cada broma, cada mirada parecía distante, como si el mundo estuviera detrás de un vidrio que él no podía romper ni traspasar.

    Y allí dentro, donde nadie podía entrar tampoco, su mente empezaba a construir un refugio. Un lugar donde el dolor se podía congelar y donde los recuerdos que lo hacen llorar podían mantenerse escondidos, como piedras en el fondo de un río.

    En el día aprendió a medir cada gesto, a convertir su cuerpo en un espacio silencioso e invisible. Cada día era un acto de supervivencia.

    Pero luego llegaba la noche…

    Su voz interior le susurraba: No confíes, no muestres el miedo, no dejes que el dolor te toque.

    El niño:

    El cielo se oscurecía y, con él, mi pequeño universo se llenaba de terror. Cada sombra era una amenaza, cada crujido un recordatorio de que no podía escapar de las garras de ese monstruo, que no vivía debajo de mi cama, sino en mi propia casa.

    Me acostaba, abrazando mi almohada como un escudo débil, y cerraba mis ojitos con fuerza. Allí, en la penumbra, mi mente se volvía mi mayor aliada, me recordaba “No sientas, no sientas. El dolor es solo un visitante, no es tuyo”. Y por un instante, lograba que el miedo y la tristeza se congelaran en un rincón profundo de mi conciencia.

    Aprendí a no gritar ni moverme demasiado, ya no valía la pena, ya no quería, y quizás así la promesa de que algún día iba a parar si le hacía caso me daba esperanzas en lo más profundo de mi corazón un poco roto.

    Mis ojos ya tristes ardían, y mis mejillas guardaban el rastro de todas las lágrimas que cada noche rodaban hasta el suelo, pero que no podía mostrar a los demás, lágrimas petrificadas en un dolor que no encontraba salida en un sollozo que no tenía lugar.

    El tiempo se retorcía y se burlaba de mí, y la soledad me mordía, lenta y cruel, como un animal hambriento. Nada quedaba intacto, ni mi memoria, ni mis recuerdos, ni siquiera la esperanza. Todo se marchitaba con una rapidez insoportable, arrancándome un pedazo más de lo que alguna vez fue vida. Mi inocente vida.

    Luego, cuando la pesadilla parecía acabar, me levanto entre mis propios pensamientos, arrastrando mi cuerpo tan pequeño y a la vez tan cansado hasta el baño, y mientras el agua cae sobre mí, intento una vez más lavar todo ese dolor que llevo dentro. Pero no se va. No se disuelve. Me quema, me destruye, y me rompe en mil pedazos cada día, cada instante, como si nunca me diera tregua.

    Mis recuerdos… los quiero borrar. Los quiero arrancar de mi mente, porque ya no soporto seguir cargando con el peso del silencio. Es insoportable revivir una y otra vez esas imágenes, como si no fueran pasado, sino un presente que me persigue, y así es.

    Mi abusador está aquí, aunque no lo vea frente a mí en este momento.

    Está en mis pensamientos.

    Está en mis sueños.

    Está en cada sombra, en cada silencio, en cada rincón de mi memoria.

    Y lo más triste… es que está libre, vagando, esperando a una pequeña alma indefensa para volver a hacer daño.

    Para sobrevivir, inventaba mundos donde el dolor no existía: un bosque donde los árboles con el viento me susurraban palabras de consuelo, un río que limpiaba mis lágrimas, un sol que no solo iluminaba mi pecho, sino que abrazaba con ese calor que tanto necesito a mi corazón.

    Esa fantasía era su única ventana al consuelo, su único lugar seguro en un mundo que no lo protegía. Y así, entre la luz y la sombra, entre el miedo y las pequeñas victorias internas, su mente le ofrecía un hilo de esperanza, un refugio donde, por un momento, podía sentirse vivo y protegido.

    Mi aporte informativo para los lectores:

    Con esta narración busco crear conciencia sobre el abuso sexual infantil, un problema que afecta a miles de niños en todo el mundo.

    -1 de cada 5 niñas y 1 de cada 13 niños sufre algún tipo de abuso sexual antes de los 18 años.

    -Entre el 60 por ciento y 70 por ciento de los casos son cometidos por familiares o personas cercanas.

    -Alrededor del 10 por ciento de los casos ocurren en instituciones educativas, involucrando docentes, compañeros o personal de apoyo.

    -Muchos agresores permanecen libres; más de la mitad no recibe sanción debido a miedo de las víctimas, falta de evidencia o fallas del sistema judicial.

    Para los encargados:

    Sean los guardianes de sus hijos, forjen seguridad. Háganles saber que tienen un lugar seguro en casa, que pueden confiar y acudir a ustedes. Enséñenles que si algo sucede, por mínimo que sea, sus papás estarán para ellos. Nunca dejen que tengan miedo a hablar: esa es la mentira más grande y el miedo más profundo que quieren sembrar los monstruos como esos. Su amor y apoyo son la fuerza que los protege y los hace invencibles.

    Para los niños, adolescentes o adultos que sufrian o sufren abuso:

    No tengan miedo de hablar. Cada palabra que compartan es un acto de valentía y un paso hacia la libertad. Hagan lo que puedan a su tiempo, aunque sientan que los juzgan; lo único que importa aquí es su vida y cómo van a recuperar la felicidad y la plenitud que merecen. Recuerden que son amados, que hay muchísimas redes de apoyo, y que no están solos. Busquen ayuda, siempre hay alguien dispuesto a escucharlos y protegerlos.

  • Tres de cada cuatro latinoamericanos usan la nube, pero el 21% no sabe cómo proteger sus datos

    Tres de cada cuatro latinoamericanos usan la nube, pero el 21% no sabe cómo proteger sus datos

    Cada vez más personas confían en la nube para guardar datos importantes y copias de seguridad de lo que almacenan en sus dispositivos. Sin embargo, la protección de esta información sigue siendo una tarea pendiente para los usuarios; de acuerdo con un estudio de Kaspersky, el 21% de los latinoamericanos no protege sus datos en la nube porque no sabe cómo hacerlo, mientras que un 22% ni siquiera sabía que era necesario.

    Usualmente, los servicios en la nube ofrecen ventajas como el acceso remoto y el cifrado de datos, lo que facilita la recuperación de archivos en caso de pérdida o daño de un dispositivo. Esto ha llevado a que hacer respaldos en la nube sea una práctica común entre las personas como medida preventiva. Según la investigación de Kaspersky, tres de cada cuatro latinoamericanos almacena en la nube archivos de su smartphone, como fotos, contactos y chats, confiando en esta tecnología para proteger su información.

    No obstante, esta práctica también conlleva riesgos si no se toman medidas de seguridad. Sin una protección adecuada, los respaldos en la nube pueden quedar expuestos a ciberataques, accesos no autorizados o incluso a la pérdida definitiva de los datos. Lo que es aún más preocupante es que los usuarios tienden a almacenar información sensible en la nube creyendo que está completamente segura. De hecho, el 29% de los latinoamericanos guardaría fotos íntimas en estos servicios, confiando en que una contraseña basta para mantenerlas a salvo.

    Esta cifra evidencia la falta de consciencia sobre los riesgos que enfrenta la información almacenada en la nube si no está protegida. Por ejemplo, los ciberdelincuentes pueden obtener acceso a las copias de seguridad mediante el robo de contraseñas débiles, correos fraudulentos o la explotación de vulnerabilidades en los dispositivos.

    “La adopción de servicios en la nube ha crecido significativamente en América Latina, impulsada por su practicidad y accesibilidad. No obstante, esta tendencia también ha puesto en evidencia una desconexión preocupante: muchas personas utilizan estos servicios sin comprender del todo los riesgos asociados ni las responsabilidades que implica su uso. Confiar en la nube sin tomar precauciones mínimas puede generar una falsa sensación de seguridad. Es fundamental que, así como se avanza en la digitalización del almacenamiento, también se fortalezca la conciencia sobre la protección de los datos. Incorporar hábitos de seguridad digital no debe verse como una opción técnica, sino como parte de una cultura preventiva necesaria en el entorno actual”, aseguró Carolina Mojica, Gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky.

    Con el fin de evitar vulnerabilidades, los expertos de Kaspersky comparten algunas recomendaciones para hacer copias de seguridad en la nube y protegerlas:

    -Verifica la seguridad del servicio de almacenamiento en la nube: Antes de respaldar tus archivos, asegúrate de que el servicio que utilizas ofrece cifrado para proteger la información. Así, aunque alguien acceda a tus archivos, no podrá verlos. Revisa que la conexión entre tus dispositivos y la nube sea segura para evitar que tus datos sean interceptados.

    -Protege tu cuenta en la nube: Usa una contraseña fuerte, evita repetir credenciales que usas para otras cuentas y activa la autenticación de dos pasos (2FA) para prevenir accesos no autorizados.

    -Revisa y elimina archivos innecesarios regularmente: Borra información sensible que ya no necesitas y verifica periódicamente qué datos sigues almacenando en la nube para reducir riesgos.

    -Realiza copias de seguridad en varias ubicaciones: No dependas solo de la nube. Mantén copias adicionales en discos duros externos, USB o en una red privada segura, sobre todo para aquella información más importante.

    -Utiliza una solución de seguridad. Kaspersky Premium, por ejemplo, te permite seleccionar los archivos que deseas respaldar y ofrece opciones para almacenar la copia de seguridad de manera automática y cifrada. Además, protege tus dispositivos contra malware, phishing y otras amenazas que podrían comprometer tus copias de seguridad en la nube.

  • Jóvenes estudiantes de Ingeniería ocuparon el segundo lugar en competencia tecnológica

    Jóvenes estudiantes de Ingeniería ocuparon el segundo lugar en competencia tecnológica

    Un grupo de talentosos estudiantes de la Universidad Tecnológica de Panamá (UTP) —Edwin Acevedo (Ingeniería Electrónica y Telecomunicaciones), Rafael Batista e Isaías Reyes (ambos de Ingeniería en Sistemas y Computación), junto con Wilfredo Cano (Ingeniería de Software)— obtuvo el segundo lugar en el Hackathon Copa Airlines – Amazon Web Services (AWS): Tecnología en Acción, una competencia de innovación tecnológica realizada en el marco del evento internacional IEEE Rising Stars Latin America & Caribbean 2025.

    Este evento, que promueve la excelencia en ingeniería y tecnología entre jóvenes profesionales y estudiantes, es el resultado de la colaboración entre la Sección Panamá del Instituto de Ingenieros Eléctricos y Electrónicos (IEEE) y la aerolínea panameña Copa Airlines, con el respaldo de AWS como socio tecnológico.

    Acevedo, Batista, Reyes y Cano forman parte de la Rama Estudiantil IEEE de la Universidad Tecnológica de Panamá (UTP), adscrita a la Sección Panamá. En representación del país, también participaron jóvenes profesionales y estudiantes de las Ramas Estudiantiles del IEEE Sección Panamá de otras instituciones de educación superior, incluyendo la Universidad de Panamá (UP), la Universidad Latina de Panamá (ULATINA) y la Universidad Especializada de Las Américas (UDELAS), demostrando el compromiso y la proyección internacional del talento panameño en el ámbito de la ingeniería y la tecnología.

    Durante seis intensas horas, equipos multidisciplinarios de distintos países resolvieron desafíos reales del mundo de la aviación, utilizando herramientas basadas en computación en la nube, análisis de datos e inteligencia artificial generativa. La competencia se desarrolló en tiempo real, con un sistema de puntuación dinámico que se actualizaba en un tablero visible durante una transmisión en vivo desde Ciudad de Panamá.

    Panamá estuvo representada por el equipo QuerySquad, integrado por Acevedo, Batista, Reyes y Cano, quienes participaron en la modalidad Capture the Flag (Captura la bandera). Esta consistía en resolver una batería de 27 preguntas técnicas que requerían acceder y descifrar archivos encriptados para obtener la información necesaria.

    “Para lograr esa meta, utilizamos servicios de AWS para procesar los datos y configurar un modelo largo de lenguaje (LLM, por sus siglas en ingles), que nos permitió interactuar con la información encriptada mediante preguntas a una inteligencia artificial. Así pudimos verificar las respuestas y minimizar el margen de error”, explicó el participante Edwin Acevedo.

    En total, la competencia reunió a 20 equipos conformados por 80 participantes provenientes de países como Panamá, México, Colombia, Ecuador, Argentina, Costa Rica, Brasil, República Dominicana y Guatemala. La experiencia no solo puso a prueba habilidades técnicas, sino también la capacidad de colaborar, innovar y resolver problemas complejos en un entorno de alta presión.

    Este escenario internacional no solo destacó el alto nivel técnico de los participantes, sino también la importancia de fomentar espacios de colaboración e innovación tecnológica en la región.

    Otras posiciones

    El Dr. Ernesto Ibarra, presidente de IEEE Sección Panamá, expresó su orgullo por el desempeño del equipo panameño, destacando que el segundo lugar alcanzado “es una muestra del talento local en el área de tecnología. Precisamente, una de las metas del IEEE Rising Stars es ofrecer a los nuevos profesionales una oportunidad para conocer de cerca las tendencias más actuales en el campo tecnológico”.

    Agregó además que este resultado refleja años de trabajo sostenido desde IEEE-Panamá para fomentar el interés por la ciencia y la tecnología desde edades tempranas.

    “Que Panamá haya ocupado el segundo lugar en un evento internacional de este nivel, con participantes de toda Latinoamérica, es una señal clara de que nuestras nuevas generaciones tienen una excelente preparación. Desde IEEE Sección Panamá hemos impulsado iniciativas en escuelas y colegios para fortalecer estas áreas, y hoy vemos con orgullo los frutos de ese esfuerzo”, señaló Ibarra.

    En esta edición de la Hackathon Copa Airlines – AWS: Tecnología en Acción, el primer lugar fue obtenido por el equipo Cloud Pilots, conformado por Uriel Crampton, Sebastián Pombo y Juan Gutiérrez Zorrilla, de Uruguay, junto a Efrén Bautista Linares, de México.

    El tercer puesto lo logró el equipo Made in Ecuador, integrado por Rony Cabrera, María de los Ángeles Carrión, Carlos Carrión y Viviana Montalva, todos de Ecuador.

    En la cuarta posición se ubicó el equipo colombiano QuatroCore, compuesto por Jairo Felipe Ríos, Miguel González, Joseph Rojas y José Cristóbal Arroyo.

  • Mikela Castro Bolívar sube al tercer lugar del ranking latinoamericano de surf

    Mikela Castro Bolívar sube al tercer lugar del ranking latinoamericano de surf

    La deportista de Costa Rica, Mikela Castro Bolívar, subió al tercer lugar del ranking de la categoría Sub-14 en el Grand Tour 2025 de la Asociación Latinoamericana de Surf (ALAS) que hoy publicó la actualización de la tabla general luego del último torneo el fin de semana anterior en Playa Popoyo de Nicaragua.

    De acuerdo con esa fuente Castro Bolívar ocupa la tercera casilla  sumando 9 560 puntos detrás de las peruanas Briana Barthelmess (14 000) y Aissa Chuman (10 530).

    En el torneo de Nicaragua Mikela finalizó en el cuarto puesto (7,50 puntos) durante la final Sub-14 y con esa actuación pasó del cuarto al tercer peldaño en la escala total de su categoría.

    La atleta indicó que este avance la “tiene muy contenta y bastante motivada porque aún puedo sumar más puntos en los próximos torneos para llegar lo más lejos posibles en representación de todas las chicas del país que aman este deporte”.

    “Creo que es posible mejorar más porque todavía faltan seis torneos para que finalice el Grand Tour 2025 del ALAS. Este año ha sido un muy bueno para mí porque he ganado bastantes competencias en Costa Rica y Panamá; por eso, sería una gran satisfacción acabar la temporada en un puesto destacado en Sub-14”, relató la niña de 11 años.

    Gran oportunidad

    La próxima competencia del Grand Tour 2025 del ALAS se llevará a cabo en Santa Teresa de Cóbano (Provincia de Puntarenas) del 28 al 31 de agosto.

    Esmeralda Bolivar, Madre de Mikela, afirmó que esa fecha es “una oportunidad propicia para continuar con el buen trabajo que hemos venido haciendo en los últimos meses dándole muchas alegrías a Costa Rica”.

    “Santa Teresa es un escenario muy bueno para que ella sume bastantes puntos, conoce bastante bien el tipo de olas que se producen en esa parte del país porque ha surfeado varias veces ahí en el pasado con muy buen suceso; por eso, tenemos grandes expectativas con este nuevo torneo”, expresó la Madre.

    Además de la fecha en Santa Teresa de Cóbano aún están pendientes las siguientes pruebas del Grand Tour 2025 de ALAS: Acapulco, México (por confirmar) del 9 al 12 de octubre, Argentina (por confirmar) del 17 al 19 de octubre, Puerto Rico del 23 al 26 de octubre, Guatemala del 5 al 9 de noviembre y la última parada en El Salvador del 17 al 23 de diciembre.

  • Adultos mayores entre los más vulnerables a ciberestafas

    Adultos mayores entre los más vulnerables a ciberestafas

    Desde llamadas falsas de supuestos empleados bancarios hasta videos o audios creados con inteligencia artificial, estos son los cinco fraudes más comunes dirigidos a los abuelos digitales

    Cada vez más adultos mayores se integran al mundo digital con confianza, curiosidad y entusiasmo. Participan activamente en redes sociales, realizan compras en línea, se comunican por videollamadas y gestionan su dinero desde aplicaciones móviles. Lejos de los estereotipos, esta generación está más conectada que nunca: no solo forma parte del entorno digital, sino que ocupa un rol protagónico como usuaria activa y esencial en la vida cotidiana y familiar.

    Sin embargo, esta mayor presencia online también los ha convertido en blanco de cibercriminales que aprovechan brechas de conocimiento para ejecutar estafas cada vez más sofisticadas y dirigidas a ellos: de acuerdo con un estudio global de Kaspersky, el 61% de los adultos mayores utiliza redes sociales, el 64% compra en línea y el 68% gestiona su banca desde plataformas digitales. No obstante, solo el 52% cuenta con software de seguridad instalado y apenas el 30% configura adecuadamente su privacidad en línea.

    Así estafan a los abuelos digitales

    Los cinco fraudes más comunes dirigidos a los adultos mayores son:

    Llamadas falsas de supuestos empleados bancarios: Este tipo de estafa consiste en que una persona llama por teléfono haciéndose pasar por un trabajador del banco. Afirma que se detectó una clonación de tarjeta, un cargo muy alto o una actividad sospechosa en la cuenta. Luego, solicita datos personales, contraseñas o códigos de seguridad enviados por mensaje. El objetivo es obtener acceso a las cuentas bancarias para vaciarlas.

    Promesas engañosas de premios o bonos en redes sociales: A través de anuncios o publicaciones en plataformas como Facebook, los estafadores ofrecen premios, ayudas económicas o recompensas que supuestamente otorgan instituciones reconocidas. Al hacer clic en estos enlaces, la víctima es redirigida a sitios falsos donde se solicita información confidencial que luego es utilizada para cometer fraudes.

    Mensajes falsos de familiares pidiendo dinero urgente: Se trata de un engaño en el que los delincuentes envían mensajes por WhatsApp o redes sociales, haciéndose pasar por un familiar cercano. Alegan estar en una situación de emergencia y solicitan dinero de forma urgente. Generalmente, usan excusas como un accidente, un problema legal o la pérdida del teléfono original para justificar el uso de un número desconocido.

    Robo de información mediante redes Wi-Fi públicas: En este tipo de fraude, los delincuentes se aprovechan de las conexiones a internet gratuitas disponibles en lugares públicos. Estas redes, al no tener medidas de seguridad, permiten interceptar la información que los usuarios envían o reciben, como contraseñas o datos bancarios. Esto puede facilitar el acceso a cuentas personales.

    Suplantación mediante audios o videos creados con inteligencia artificial: Utilizando tecnologías como la inteligencia artificial, los estafadores crean audios (deepvoice) o videos (deepfakes) en los que imitan la voz o la imagen de una persona famosa o alguna autoridad promocionando “productos milagro” o medicamentos. Estos materiales se usan para difundir información falsa o vender mercancías cuyo único fin es estafar a los compradores. 

    “La mayor amenaza no es la edad, sino la falta de información y de conocimiento sobre buenas prácticas tecnológicas. Muchos adultos mayores ya forman parte del mundo digital, pero no siempre están preparados para identificar los riesgos que existen en línea. Los ciberdelincuentes aprovechan esta brecha mediante técnicas de ingeniería social, manipulando emociones como el miedo o la urgencia para presionar a las personas a actuar sin pensar: compartir datos personales, transferir dinero o hacer clic en enlaces peligrosos. Es en esa reacción impulsiva donde ocurre el engaño”, advierte Fabio Assolini, director del equipo de Global de Investigación y Análisis para América Latina en Kaspersky.

    Para celebrar a los adultos mayores como actores activos del mundo digital, los expertos de Kaspersky ofrecen esta guía para que los abuelos digitales no caigan en estafas y sepan protegerse cuando realizan actividades en línea:

    -No compartas tus datos personales con desconocidos: Si alguien te llama, te escribe por WhatsApp o por correo diciendo que es del banco, de una empresa o incluso un familiar, y te pide contraseñas, códigos de verificación o datos de tus cuentas, no los des. Los estafadores se hacen pasar por personas confiables para engañar. Recuerda que ningún banco ni empresa te va a pedir datos personales por teléfono o mensaje. Termina la llamada y comunícate directamente con la entidad.

    -Presta atención a los mensajes sospechosos: Si recibes un mensaje que te pide dinero urgente, te promete un premio, o tiene enlaces para hacer clic a cambio de algún tipo de recompensa, revísalo con calma. Fíjate si viene de un número o correo desconocido, si tiene errores ortográficos o si te apura a actuar rápido, éstas son señales de que se trata de una estafa. Si algo te parece raro, no lo abras, no contestes y consúltalo con alguien de confianza.

    -Mantén tus dispositivos actualizados y organizados: Actualizar tu celular, tablet o computadora es fundamental para estar protegido. Las actualizaciones arreglan errores y refuerzan la seguridad. También puedes organizar tus dispositivos con íconos grandes y accesos directos a lo que más usas. Esto no solo hace que todo sea más cómodo, sino que ayuda a evitar errores o confusiones al navegar.

    -Instala en tus dispositivos una solución de seguridad y una VPN: Tener una herramienta de seguridad instalada en los dispositivos te ayuda a evitar engaños, proteger tu información personal y bloquear sitios web sospechosos. Además, es muy útil usar una VPN, que significa “red privada virtual”. Esta herramienta cuida tus datos cuando te conectas a internet, especialmente si estás usando redes públicas, como las de una cafetería o un aeropuerto. La VPN crea una especie de “túnel privado” entre tu dispositivo y la página que estás visitando. Así, nadie más puede ver lo que haces ni acceder a tus datos personales, como contraseñas, información de cuentas o tu ubicación. Si usas una VPN cuando haces trámites, compras o consultas tu banco desde el celular, tienes una capa extra de protección para navegar con tranquilidad.

    -Si algo te apura o te asusta, no actúes enseguida: Muchas estafas usan el apuro o el miedo para que tomes decisiones sin pensar. Por ejemplo, un mensaje que dice que hay un problema con tu cuenta, o que tu nieto necesita dinero urgente. Si sientes presión para actuar rápido, haz una pausa. Piensa, revisa la información con calma y, si tienes dudas, pide ayuda. No hay apuro que justifique correr un riesgo.

    Para más información sobre cómo proteger tu seguridad digital, visita nuestro blog.