Autor: Revista Entre Cantones

  • Ingeniería biomédica de Panamá llega a la cima de Latinoamérica

    Ingeniería biomédica de Panamá llega a la cima de Latinoamérica

    La Sociedad de Ingeniería en Medicina y Biología del Instituto de Ingenieros Eléctricos y Electrónicos (IEEE EMBS, por sus siglas en inglés) ha distinguido al Capitulo IEEE EMB de Panamá como el mejor de Latinoamérica otorgándole el Best Regional Professional Chapter Award 2025.

    Este reconocimiento resalta la destacada trayectoria del capítulo en la promoción de la ingeniería biomédica, la organización de eventos científicos de alto nivel y su firme compromiso con la formación técnica, académica y humanitaria.

    El premio fue anunciado mediante una nota oficial firmada por Natalie Mrachacz-Kersting, vicepresidenta de Membresía y Actividades Estudiantiles de la IEEE EMBS y será entregado durante la ceremonia inaugural de la 43.ª Conferencia Internacional EMBC, el próximo 14 de julio en el Bella Centre de Copenhague, Dinamarca.

    La ingeniería biomédica es una disciplina que aplica los principios y técnicas de la ingeniería al ámbito de la medicina y la biología. Su objetivo es diseñar, desarrollar y mejorar dispositivos, sistemas y tecnologías que contribuyan al diagnóstico, tratamiento y monitoreo de enfermedades, así como a la mejora general de la atención médica.

    Aportes que trascienden

    Según el Dr. Luis Carlos Estrada-Petrocelli, presidente del Capítulo IEEE EMBS Panamá,este logro “es fruto del trabajo colectivo y de una visión compartida.

    “Durante los últimos años, el capítulo ha desarrollado un trabajo constante y articulado a través de eventos locales e internacionales, promoviendo la participación académica y profesional, y fortaleciendo los lazos con aliados estratégicos. Este logro reconoce una trayectoria construida colectivamente con visión y compromiso”, expresó el Dr. Estrada-Petrocelli.

    “Sabemos que este premio fue otorgado tras un proceso de evaluación riguroso por parte de un comité internacional, que valoró el impacto, la calidad y el alcance de nuestras acciones. Más allá de lo técnico, esta distinción tiene un profundo significado para quienes hemos impulsado estas iniciativas con vocación y convicción. Nos anima a seguir promoviendo una ingeniería biomédica orientada al conocimiento, la formación y el bienestar, desde Panamá para el mundo. Además, representa una muestra clara del potencial que tiene nuestra región para liderar, innovar y contribuir significativamente al avance científico y tecnológico en el ámbito de la salud.”, añadió el presidente del Capítulo IEEE EMBS Panamá

    Por su parte, el Dr. Ernesto Ibarra, presidente de IEEE Sección Panamá, resaltó que “la ingeniería biomédica ha jugado un papel fundamental en el fortalecimiento del sector salud en Panamá, aportando talento humano de alta calidad. Este reconocimiento no solo valida el camino recorrido, sino que también nos compromete a seguir apostando por la excelencia, la actualización permanente y el impacto social de nuestra labor”. El Capitulo IEEE EMB de Panamá fue fundado en el año 2009, contribuyendo durante más de 15 años al avance profesional y académicos de la ingeniería biomédica en nuestro país, destaco el Dr. Ibarra.

    Actualmente, tres universidades panameñas ofrecen formación académica en esta especialidad: la Universidad Especializada de las Américas (UDELAS), la Universidad Latina de Panamá (ULATINA) y la Universidad Tecnológica de Panamá (UTP). Entre ellas han graduado ya más de 400 profesionales en ingeniería biomédica, tanto a nivel técnico como de licenciatura, reflejando el crecimiento sostenido y la relevancia de esta disciplina en el país.

  • Revivamos el Verano Italiano

    Revivamos el Verano Italiano

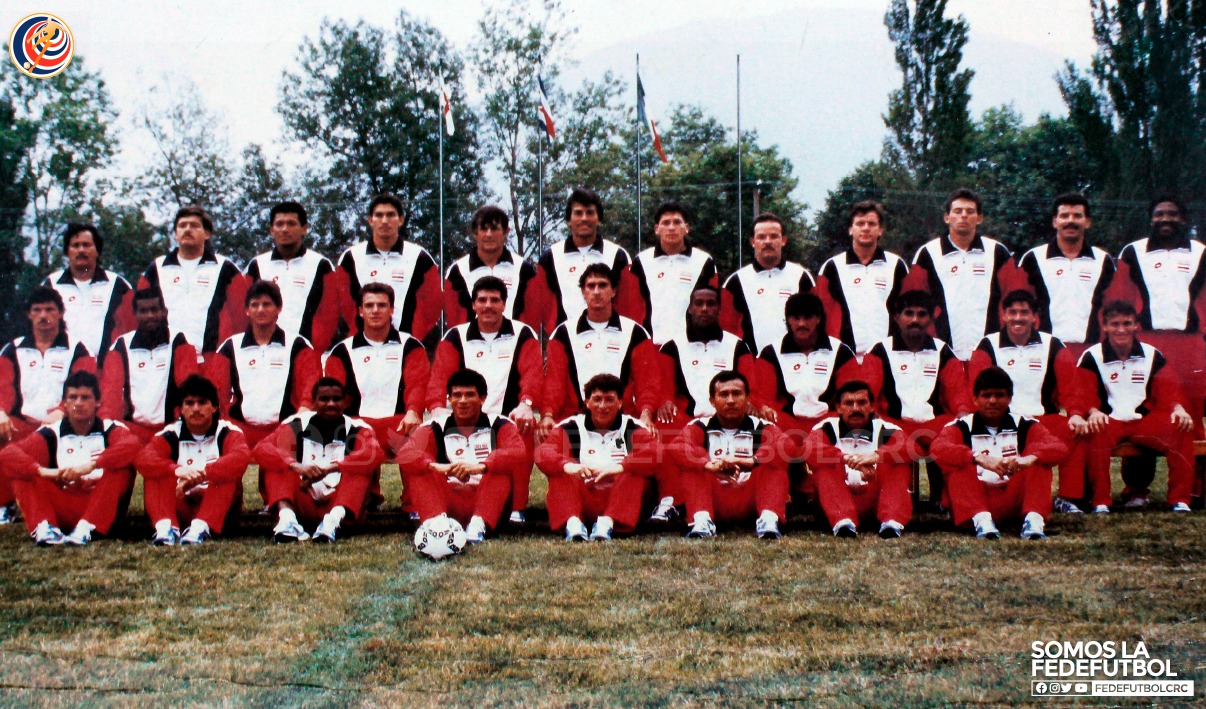
    La noche del próximo miércoles 11 de junio del 2025 será inolvidable para Costa Rica. Los jugadores de la Selección Nacional que participó en el Mundial de Italia 90 se reunirán en el Teatro Nacional para celebrar los 35 años del primer partido que jugó la Tricolor en un Mundial Mayor Masculino de FIFA y que dio paso a aquella maravillosa gesta que asombró al mundo entero en un inolvidable “Verano Italiano”.

    Encabezados con la presencia del querido entrenador Velibor “Bora” Milutinovic, jugadores y demás miembros del cuerpo técnico revivirán aquellos gratos momentos que significó el inicio en el andar de la Tricolor en el mejor escenario del planeta, un Mundial Mayor, y se representó un antes y un después en el futbol nacional.

    Junto a ellos estarán futbolistas activos, otros que participaron en casi todas las eliminatorias mundialistas y representantes de la primera Selección Nacional Femenina, la cual se formó hace 34 años, así como otras destacadas figuras del fútbol femenino de Costa Rica.

    ¿Qué? Gala por la celebración del 35 aniversario del primer partido de Costa Rica en un Mundial.

    ¿Cuándo? Miércoles 11 de junio del 2025, 7:30 p. m.

    ¿Dónde? Teatro Nacional de Costa Rica.

    Para mayor información

    Rodolfo Martín Ovares: 8306 5783

    Harold Leandro Camacho: 8373 6305

  • Aumento sostenido de los ataques de ransomware en América Latina, según estudio

    Aumento sostenido de los ataques de ransomware en América Latina, según estudio

    El uso de inteligencia artificial, ataques más difíciles de detectar y el ‘ransomware como servicio’ están elevando los riesgos de seguridad para las empresas, incluidas las latinoamericanas.

    Con motivo del Día Internacional contra el Ransomware, que se conmemora el 12 de mayo, Kaspersky presenta su informe anual sobre la evolución del panorama global y regional de esta amenaza. Este día fue establecido en 2020 por INTERPOL en colaboración con Kaspersky para conmemorar el aniversario del ataque de ransomware WannaCry, ocurrido en 2017 y busca crear conciencia global sobre los riesgos del ransomware y promover prácticas efectivas para su prevención y respuesta.

    En América Latina, la proporción de usuarios afectados por ataques de ransomware aumentó a 0,33 % entre 2023 y 2024, según datos de Kaspersky Security Network. Si bien este porcentaje puede parecer bajo, es un comportamiento típico del ransomware, ya que los cibercriminales prefieren enfocarse en objetivos de alto valor en lugar de ejecutar campañas masivas, lo que reduce el número total de incidentes, pero incrementa significativamente el impacto de cada ataque.

    El informe también muestra que, a nivel global, las regiones con mayor porcentaje de usuarios atacados son Medio Oriente, Asia-Pacífico y África, seguidas por América Latina, la CEI (Comunidad de Estados Independientes) y Europa.

    “En América Latina, vemos un aumento sostenido en los ataques de ransomware, especialmente en países como Brasil, Argentina, Chile y México. Sectores estratégicos como manufactura, gobierno, agricultura, energía y retail se han convertido en objetivos frecuentes. Si bien las limitaciones económicas y los rescates relativamente bajos pueden disuadir a ciertos actores, la acelerada transformación digital en la región amplía la superficie de ataque y expone a más organizaciones a este tipo de amenazas”, asegura Fabio Assolini, director del Equipo Global de Investigación y Análisis (GReAT) para América Latina en Kaspersky.

    Tendencias actuales y nuevas formas de ransomware

    El uso de inteligencia artificial en los ataques de ransomware está creciendo rápidamente. Un ejemplo es FunkSec, un grupo que apareció a finales de 2024 y que en poco tiempo superó a bandas conocidas como Cl0p y RansomHub, acumulando muchas víctimas solo en diciembre. FunkSec opera bajo un modelo llamado “Ransomware como Servicio” (RaaS), donde crean programas maliciosos y los ofrecen a otros delincuentes a cambio de una parte del rescate. Además, usan inteligencia artificial para desarrollar su ransomware, generando códigos complejos de forma más rápida y difícil de detectar. A diferencia de otros grupos que piden millones, FunkSec exige montos más bajos, pero ataca a muchas más víctimas, lo que hace más rentable su operación.

    Este modelo de “ransomware como servicio” sigue siendo la forma más común de ataque, porque permite que incluso personas con pocos conocimientos técnicos puedan lanzar ataques sofisticados. En 2024, plataformas como RansomHub ofrecían todo lo necesario: el programa malicioso, ayuda técnica y una forma de repartir el dinero del rescate. Esto hizo que aparecieran muchos nuevos grupos de ransomware durante el año.

    Para 2025, se espera que los ataques de ransomware sean aún más creativos y difíciles de detectar. Por ejemplo, el grupo Akira logró ingresar a redes internas de empresas utilizando una cámara web común para evitar los sistemas de seguridad. Los ciberdelincuentes están buscando nuevas formas de entrar, como usando electrodomésticos inteligentes, dispositivos conectados a internet o equipos de oficina mal configurados. A medida que las empresas mejoran sus sistemas de defensa, los atacantes están afinando sus métodos para moverse silenciosamente dentro de las redes y causar el mayor daño posible sin ser detectados a tiempo.

    Otro riesgo creciente es el uso de modelos de inteligencia artificial (LLM por sus siglas en inglés) entrenada especialmente para el cibercrimen. En la dark web ya se venden herramientas que permiten a cualquier persona crear virus, correos falsos o mensajes engañosos con solo unos clics. También se están usando tecnologías como la automatización robótica (RPA) o plataformas visuales de desarrollo rápido (LowCode), que permiten crear software de forma muy sencilla. Estas mismas herramientas podrían ser aprovechadas por los delincuentes para lanzar ataques aún más rápidos y frecuentes.

    “El ransomware es una de las amenazas de ciberseguridad más urgentes que enfrentan las organizaciones actualmente. Los atacantes están apuntando a empresas de todos los tamaños y en todas las regiones del mundo. En nuestro informe destacamos un cambio preocupante: los ciberdelincuentes están aprovechando puntos de entrada que suelen pasarse por alto, como dispositivos conectados a internet (IoT), electrodomésticos inteligentes y equipos de oficina mal configurados o desactualizados. Estos puntos débiles muchas veces no se monitorean, lo que los convierte en blancos fáciles. Para mantenerse protegidas, las organizaciones necesitan una defensa en capas que incluya sistemas actualizados, segmentación de red, monitoreo en tiempo real, copias de seguridad sólidas y educación continua para los usuarios. Crear conciencia cibernética en todos los niveles es tan importante como invertir en la tecnología adecuada”, agrega Assolini.

    En el Día Internacional contra el Ransomware, y más allá, Kaspersky recomienda a las organizaciones seguir estas buenas prácticas para protegerse de este tipo de amenazas:

    Activa la protección contra ransomware en todos los endpoints. Kaspersky ofrece de forma gratuita una herramienta anti-ransomware para empresas, que protege computadoras y servidores frente a este tipo de malware, previene vulnerabilidades y es compatible con otras soluciones de seguridad ya instaladas.

    Mantén siempre actualizado el software en todos los dispositivos que utilices, para evitar que los atacantes aprovechen fallas de seguridad y se infiltren en tu red.

    Centra tu estrategia de defensa en detectar movimientos laterales y exfiltración de datos hacia internet. Revisa el tráfico saliente para identificar conexiones sospechosas con ciberdelincuentes. Configura copias de seguridad offline que no puedan ser alteradas por intrusos y asegúrate de poder acceder a ellas rápidamente en caso de emergencia.

    Instala soluciones anti-APT y EDR que permitan descubrir amenazas avanzadas, investigarlas y resolver incidentes a tiempo. Brinda a tu equipo de seguridad (SOC) acceso a inteligencia de amenazas actualizada y capacítalos regularmente con entrenamientos profesionales. Todo esto está incluido en el marco de seguridad avanzada de Kaspersky Expert Security Framework

    Mantente al tanto de las tácticas, técnicas y procedimientos (TTPs) que están usando los actores maliciosos, utilizando información de inteligencia de amenazas actualizada.

    Para proteger a tu empresa frente a un amplio rango de amenazas, utiliza soluciones de la línea Kaspersky Next, que ofrecen protección en tiempo real, visibilidad de amenazas y capacidades de investigación y respuesta (EDR y XDR) para organizaciones de todos los tamaños e industrias. Puedes elegir el nivel de producto que mejor se adapte a tus necesidades actuales y cambiar fácilmente si tus requerimientos cambian en el futuro.

    Para conocer más sobre las tendencias de ransomware en 2025, consulta el informe completo en Securelist.com

  • Casi la mitad de las empresas industriales enfrenta problemas de ciberseguridad al digitalizar sus operaciones

    Casi la mitad de las empresas industriales enfrenta problemas de ciberseguridad al digitalizar sus operaciones

    Estudio de Kaspersky revela que entre los principales riesgos se encuentran la insuficiencia de medidas de seguridad, los recursos limitados asignados a la ciberseguridad de OT, los desafíos en el cumplimiento regulatorio y la complejidad de la integración entre IT y OT.

    De acuerdo con una encuesta de Kaspersky, el 29% de las empresas industriales en América Latina depende principalmente o completamente de procesos manuales, o apenas está comenzando a implementar tecnologías digitales para tareas específicas, mientras que el 18% ya ha integrado algunas tecnologías digitales conectadas. A pesar de estos diferentes niveles de digitalización, una amplia mayoría (64%) de las organizaciones industriales expresó su intención de alcanzar el nivel de ‘totalmente digital’ —caracterizado por la mejora proactiva y continua de sus capacidades digitales— en los próximos dos años.

    Sin embargo, los riesgos de ciberseguridad inherentes a la conexión de sistemas OT pueden socavar significativamente los beneficios de la transformación digital. A medida que más organizaciones avanzan hacia un entorno digital totalmente conectado, las preocupaciones de ciberseguridad surgen como el factor más citado que impacta negativamente la implementación de tecnologías digitales en entornos OT, afectando al 44 % de los encuestados.

    La encuesta “Protegiendo OT con Soluciones Específicas» de Kaspersky busca analizar el estado actual de la ciberseguridad en Tecnología Operativa (OT) y proporciona valiosos insights sobre las principales tendencias empresariales y técnicas que afectan a las organizaciones de OT, además de identificar las mejores prácticas que se están implementando para afrontar estos desafíos. Los resultados provienen de investigaciones continuas realizadas durante varios años por VDC Research en el sector de ciberseguridad OT y de una encuesta a más de 250 responsables de decisión en OT e IT de distintas industrias, incluyendo energía, servicios públicos, transporte, logística y manufactura.

    Al abordar las preocupaciones específicas de ciberseguridad que dificultan la adopción de tecnologías digitales, los encuestados de América Latina destacaron varios problemas críticos: el 48% señaló medidas de seguridad inadecuadas en su infraestructura existente, mientras que el 53% citó presupuestos o personal insuficientes dedicados a la ciberseguridad de OT. Además, el 43% reconoció los retos relacionados con el cumplimiento normativo y el 47% enfatizó la complejidad de la integración entre IT y OT.

    Pese a estas preocupaciones, es importante reconocer que la ciberseguridad actúa como una tecnología habilitadora de la transformación digital. Sin una protección sólida de los datos y sistemas, el potencial completo de las tecnologías digitales no puede realizarse, ya que estas preocupaciones pueden erosionar la confianza y obstaculizar el proceso de digitalización de las organizaciones.

    “A medida que la conectividad y la dependencia de tecnologías digitales siguen creciendo, también aumenta el potencial de amenazas cibernéticas. Es crucial que las organizaciones industriales adopten soluciones robustas de ciberseguridad para garantizar que, mientras implementan nuevos sistemas OT, los exponen a la red y mejoran su eficiencia general, mitiguen simultáneamente los riesgos cibernéticos que podrían causar interrupciones significativas y pérdidas financieras”, afirmó Claudio Martinelli, director general para Américas en Kaspersky.

    Para los clientes de OT, Kaspersky ofrece un ecosistema único que integra de manera fluida tecnologías especializadas de grado industrial, conocimiento experto y experiencia invaluable. Kaspersky Industrial Cybersecurity (KICS), una plataforma XDR nativa para infraestructura crítica, constituye la piedra angular de este ecosistema OT, proporcionando inventario centralizado de activos, gestión de riesgos y auditorías, además de permitir la escalabilidad de la seguridad en infraestructuras diversas y distribuidas a través de una única plataforma.

    Para leer el informe completo ‘Protegiendo OT con Soluciones Específicas’, por favor visita el sitio web. Para conocer más sobre Kaspersky Industrial Cybersecurity, sigue este enlace.

    Para más información sobre la compañía, visita nuestro blog.

  • Surf adaptado gana terreno con paso firme

    Surf adaptado gana terreno con paso firme

    La práctica competitiva del surf para personas con discapacidad ha ganado popularidad entre ese segmento de atletas que corren olas en el Circuito Nacional de Surf Banco LAFISE 2025 presentado por Garabito Ciudad Deportiva.

    En la actualidad en el primer lugar del ranquin de esa categoría se encuentra el tablista de Playa Avellanas de Santa Cruz (Guanacaste), Baldir Vallejos, quien suma 4 505 puntos luego de realizadas tres fechas en Playa Cieneguita de Limón, Playa Carmen de Santa Teresa de Cóbano y Playa Jacó, estos dos últimos escenarios en la provincia de Puntarenas.

    La próxima jornada del Circuito Nacional de Surf Banco LAFISE 2025 presentado por Garabito Ciudad Deportiva se llevará a cabo entre el 23 y 25 de mayo en Playa Guiones de Nosara, cantón de Nicoya.

    Baldir Vallejo, vecino de Playa Avellanas de Santa Cruz, Guanacaste, es el líder de la categoría de surf adaptado del Circuito Nacional de Surf Banco LAFISE 2025 presentado por Garabito Ciudad Deportiva. Fotografía: Roberto Castro.

    En la segunda casilla del surf adaptado se encuentra Natalia Vindas (4 135), seguida de Roy Calderón (2 790) y en la cuarta posición, Edwin Ocampo (2 100),

    Política inclusiva

    Este 2025 se integró la categoría de surf adaptado en el Circuito Nacional de Surf Banco LAFISE 2025 presentado por Garabito Ciudad Deportiva como parte de una política de inclusión social de la Federación de este deporte para promover la práctica de la disciplina entre nuevos segmentos de la población. Esta modalidad formó parte del Circuito en el 2017 y el inicio de la programación del 2020.

    Natalia Vindas, Presidenta de la Asociación Deportiva de Surf Adaptado de Costa Rica,  indicó que esa organización busca masificar esta modalidad de manera deportiva, recreativa y terapéutica.

    “Buscamos esa meta desarrollando estructuras y plataformas técnicas para preparar para-atletas de alto rendimiento e instructores capacitados para apoyar a los atletas y a personas con discapacidad que quieran hacer surf adaptado”, precisó Vindas.

    La Selección de Surf Adaptado Costa Rica trabaja el ParaSurfing de alto rendimiento desde el año 2015 cuando Ismael Araya -primer para-surfista costarricense- y el entrenador Gustavo Corrales participaron en el 2015 ISA World Adaptive Surfing Championship.

    “Posteriormente, la Selección Nacional de Para-Surfing de Costa Rica no se ha perdido ningún Mundial, obteniendo siempre excelentes resultados. En la Asociación tenemos varios programas como El Surf Recreativo que le enseña a las personas con o sin discapacidad a surfear y a ir más allá de sus límites. Brindamos clases de surf a nacionales y extranjeros que desean tener esta experiencia. Por medio de este tipo de actividades se puede fortalecer el trabajo en equipo, el liderazgo y el empoderamiento de todas las personas”, añadió Vindas.

    El ranquin completo del Circuito Nacional de Surf Banco LAFISE 2025 presentado por Garabito Ciudad Deportiva luego de realizadas tres paradas está disponible en: RANKING_CNS_2025_Banco_LAFISE-1.pdf

    Los atletas que deseen participar en el torneo de Playa Jacó se pueden inscribir en el link: Federación de Surf de Costa Rica | Inscripciones

  • ¿Le pediste a una IA que hiciera tu contraseña? Así de fácil pueden hackearla

    ¿Le pediste a una IA que hiciera tu contraseña? Así de fácil pueden hackearla

    Expertos de Kaspersky advierten que los modelos de inteligencia artificial como ChatGPT, DeepSeek o Llama tienden a repetir patrones, lo que facilita que los ciberdelincuentes descifren las contraseñas generadas con estas herramientas.

    En la era digital, las contraseñas siguen siendo la primera línea de defensa para proteger nuestras cuentas y datos. En un estudio hecho por los expertos de Kaspersky sobre la falta de confiabilidad de las contraseñas creadas con ayuda de grandes modelos de lenguaje (ChatGPT, Llama, DeepSeek), se encontró que dichas claves a menudo tienen ciertos patrones que las hacen vulnerables a la piratería y a medida que crece la cantidad de servicios y aplicaciones que las requieren, también aumenta el riesgo de malas prácticas, como la reutilización de claves o la elección de combinaciones débiles.

    La gestión de contraseñas se ha vuelto tan compleja que muchas personas han empezado a usar estos modelos (LLM, por sus siglas en inglés), como los mencionados anteriormente, para generar contraseñas que aparentan ser seguras. Pero esta solución, lejos de ser infalible, puede generar una falsa sensación de protección.

    Las contraseñas creadas por LLM tienden a seguir patrones lingüísticos reconocibles, lo que podría facilitar su descifrado por parte de atacantes que utilizan herramientas similares para predecir o replicar combinaciones. Además, si una de estas contraseñas cae en manos equivocadas, su reutilización en múltiples plataformas multiplica el riesgo de un ataque masivo.

    Alexey Antonov, líder del equipo de Ciencia de Datos en Kaspersky, hizo una prueba y generó mil contraseñas usando algunos de los LLMs más fiables, incluidos ChatGPT (de OpenAI), Llama (modelo del grupo Meta) y DeepSeek (nuevo en China). “Todos los modelos saben que una buena contraseña debe consistir en al menos 12 caracteres, incluidos letras mayúsculas y minúsculas, números y símbolos.

    “DeepSeek y Llama a veces generaban contraseñas compuestas por palabras del diccionario, en las cuales, en lugar de algunas letras, había números de forma similar: S@d0w12, M@n@go3, B@n@n@7 (DeepSeek), K5yB0a8dS8, S1mP1eL1on (Llama). Ambos modelos tienden a generar la contraseña ‘password’: P@ssw0rd, P@ssw0rd!23 (DeepSeek), P@ssw0rd1, P@ssw0rdV (Llama). No hace falta decir que dichas contraseñas no son seguras”, agrega Antonov.

    Por su parte, ChatGPT no sufre de este problema y genera contraseñas que parecen aleatorias. Por ejemplo: • qLUx@^9Wp#YZ • LU#@^9WpYqxZ • YLU@x#Wp9q^Z • YLp^9W#qX@zv • P@zq^XWLY#v9 • v#@LqYXW^9pz • X@9pYWq^#Lzv Sin embargo, si se observa detenidamente, se pueden ver patrones. Por ejemplo, el número 9 aparece con frecuencia.

    Para que las contraseñas sean lo más seguras posible, todos los símbolos deberían aparecer aproximadamente la misma cantidad de veces. Además, los algoritmos a menudo no insertaban un carácter especial o dígitos en la contraseña: el 26% de las contraseñas para ChatGPT, el 32% para Llama y el 29% para DeepSeek. Asimismo, DeepSeek y Llama a veces generaban contraseñas más cortas de 12 caracteres.

    Sabiendo esto, los ciberdelincuentes pueden acelerar significativamente el proceso de prueba de contraseñas por fuerza bruta: es decir, en lugar de probar en orden “aaa”, “aab”, “aac”, … “aba”, “abb”, “abc”, … “zzz”, podrían empezar con combinaciones frecuentes.

    En 2024, el experto de Kaspersky desarrolló un algoritmo de aprendizaje automático para probar la fortaleza de las contraseñas y descubrió que casi el 60% de las contraseñas pueden ser descifradas en menos de una hora usando GPUs modernas o herramientas de descifrado basadas en la nube. Cuando se aplicó a las contraseñas generadas por IA, los resultados fueron alarmantes, ya que eran mucho menos seguras de lo que parecían: el 88% de las contraseñas generadas por DeepSeek y el 87% de las generadas por Llama no eran lo suficientemente fuertes como para resistir un ataque de ciberdelincuentes sofisticados. El porcentaje se reducía hasta el 33% en el caso de Chat GPT.

    “El problema es que los LLM no crean una aleatoriedad verdadera. En su lugar, imitan patrones de datos existentes, lo que hace que sus resultados sean predecibles para los atacantes que entienden cómo funcionan estos modelos”, señala Antonov.

    En lugar de depender de la IA, los expertos de Kaspersky recomiendan a los usuarios utilizar software específicamente diseñado para la gestión de contraseñas, como Kaspersky Password Manager. Estas herramientas ofrecen varias ventajas clave:

    -En primer lugar, este tipo de software utiliza generadores criptográficamente seguros para crear contraseñas sin patrones detectables, lo que garantiza una verdadera aleatoriedad.

    -En segundo lugar, todas las credenciales se almacenan en una bóveda segura, protegida por una única contraseña maestra. Esto elimina la necesidad de recordar cientos de contraseñas mientras las mantiene a salvo de las filtraciones.

    -Además, los gestores de contraseñas proporcionan autocompletado y sincronización a través de dispositivos, agilizando los inicios de sesión sin comprometer la seguridad. Muchos también incluyen monitoreo de brechas, alertando a los usuarios si sus credenciales aparecen en una filtración de datos.

    -Aunque la IA puede asistir en muchas tareas, la generación de contraseñas no es una de ellas. Los patrones y la previsibilidad de las contraseñas creadas por LLM las hacen vulnerables a ser descifradas. En lugar de tomar atajos, invierte en un gestor de contraseñas fiable. En una era donde las filtraciones de datos son frecuentes, una contraseña fuerte y única para cada cuenta es imprescindible.

    Para más información sobre cómo proteger tu vida digital, visita nuestro blog.

  • Federación de Remo define nuevos rumbos

    Federación de Remo define nuevos rumbos

    Un nuevo grupo de dirigentes asumió el mando de la Federación de Remo de Costa Rica (FEDERE) organización que se fijó como uno de los objetivos principales fomentar la práctica de este deporte en los cantones costeros del país.

    La directiva está presidida por Martha Estrada quien ha estado vinculada a esta disciplina durante los últimos tres años. Junto con ella en las demás posiciones estarán:

    -Vicepresidente: Henry Chaves.

    -Secretario: Roberto Verdesia.

    -Tesorero: Diego Naranjo.

    -Vocal: María Fernanda Estrada.

    -Fiscal: Sonia Madrigal Fernández.

    La FEDERE se creó hace 12 años (2013) durante los cuales ha desarrollado gran cantidad de eventos en el país y enviado atletas a participar en competencias en el extranjero.

    “Costa Rica tiene playas extraordinarias para la práctica de esta disciplina, incluso reconocido de esa manera por autoridades expertas internacionales. Esto nos ha permito convertirnos en un referente porque los atletas internacionales nos ven como destino para practicar esta disciplina y de esta manera se promueve el turismo Deportivo”, destacó la Presidenta de la FEDERE.

    El remo se define como una disciplina deportiva en que los competidores impulsan una embarcación sobre el agua utilizando su fuerza muscular. Ellos se sientan de espaldas a la dirección del avance y utilizan remos como palancas. El remo tradicional está considerado un deporte olímpico desde los Juegos de Atenas en 1896. Además en esas justas del 2028 en Los Angeles (Estados Unidos) las finales se llevarán a cabo en julio de ese año en el Estadio Marítimo de Long Beach.

    En el pasado la FEDERE organizó dos ediciones (2023 y 2024) del American Beach Sprint Championships de Remo Coastal que en la última edición reunió en Punta Leona, Playa Mantas (cantón de Garabito, Puntarenas) a delegaciones de Canadá, Estados Unidos, México, Honduras, El Salvador, Nicaragua, Costa Rica, Uruguay, Argentina, Chile, Venezuela, Brasil, Puerto Rico, Bolivia, Paraguay, Barbados y Perú.

    La edición 2025 American Beach Sprint Championships de Remo Coastal se llevará a cabo del 24 al 25 de mayo en Punta Leona (Playa Mantas) de Garabito, Puntarenas, donde competirán delegaciones de Perú, Paraguay, Argentina, Colombia, Canadá, Ecuador, Honduras, El Salvador, Nicaragua, Estados Unidos y Costa Rica.

    Visión de futuro

    La nueva Presidenta Estrada destacó que en los próximos meses la FEDERE iniciará un plan para promover la práctica de la disciplina proyecto que se iniciaría en el cantón de Garabito y que; posteriormente, se podría expandirse a otras zonas del Pacífico y El Caribe.

    “Nos hemos impuesto como meta difundir y promover el remo en la modalidad coastal que es un poco diferente al remo tradicional, al ser una especialidad que estará en las próximas Olimpiadas debemos incentivar su práctica tanto en el nivel competitivo como recreativo. Estamos tocando puertas de colegios y comunidades en Garabito donde podemos encontrar muchos atletas, tenemos bastantes interesados”, precisó la dirigente de la FEDERE.

    Estrada añadió que para los próximos meses están planeando organizar competencias en playas que muestran un importante desarrollo en el campo logístico gracias a la formación de alianzas con Cámaras de Turismo y Municipios.

    “Una buena cantidad de nuestras costas ya tienen una estructura adecuada para el crecimiento de la disciplina porque gozan de muy buenas facilidades en cuanto a las vías de acceso para el transporte y el alojamiento. Esos avances resultan sumamente importantes para deportes como el remo”, indicó la Presidenta de la FEDERE.

    El remo en la modalidad coastal -que hará su debut olímpico en Los Angeles 2028- es un deporte de competición en el que las tripulaciones compiten a lo largo de la costa. Las dos disciplinas principales del remo coastal son: una versión de resistencia en la que los deportistas compiten en recorridos de 6 a 8 kilómetros y el remo y el remo beach sprint, que se disputa en 600 metros.

  • 5,2 por ciento de las transacciones financieras mundiales fueron blanco de intentos de fraude digital

    5,2 por ciento de las transacciones financieras mundiales fueron blanco de intentos de fraude digital

    La digitalización de las transacciones financieras facilitó de manera extraordinaria las gestiones de pago y depósitos en cuentas bancarias -entre otras posibilidades- pero; al mismo, tiempo despertó el interés de las bandas criminales que cada día recurren a métodos más sofisticados para cometer fraudes que en muchas ocasiones provocan severos daños en las finanzas personales y empresariales.

    En el último Informe sobre el Estado del Fraude Omnicanal, TransUnion destaca que el 5,2 por ciento de todas las transacciones digitales globales intentadas fueron sospechosas de Fraude Digital en el primer semestre de 2024.

    Además, ese reporte señala que “el 6,5 por ciento de todos los intentos de apertura de cuentas digitales a nivel global fueron sospechosos de Fraude Digital; esta fue la etapa de mayor riesgo en el recorrido del usuario”.

    De acuerdo con Julio Jolly Moore, Socio Director de la firma de Auditoría Interna Global Advisory Solutions -con sedes en Ciudad Panamá y San José, Costa Rica – la transformación digital “representa una gran oportunidad para facilitar la vida en muchos aspectos; por ejemplo, ya las personas no tienen que ir a alguna oficina para realizar una gestión, pero también obliga a extremar las medidas de seguridad con el fin de mantenernos a salvo del fraude”.

    “Las organizaciones deben cambiar su modelo de gestión para reducir los niveles de riesgo porque el impacto financiero de un robo de este tipo puede ser devastador tanto desde el punto de vista financiero como de la reputación de las compañías”, relató el Socio Director de Global Advisory Solutions.

    Foro de expertos

    Jolly Moore expuso las nuevas tecnologías y soluciones para combatir este tipo de delincuencia durante el VIII Congreso Latinoamericano para la Prevención del Fraude Organizacional – CLAPFO 2025- que se llevó a cabo en Escazú, Costa Rica.

    El evento, que reunió a 35 expertos internacionales, se desarrolló bajo el lema “Transformación Digital en la Gestión del Riesgo de Fraude: Prevención, Detección e Investigación”; además, reunió a participantes -presenciales y virtuales- de Alemania, Suiza, Brasil, España, Colombia, Estados Unidos, Emiratos Árabes Unidos, Nigeria, Sudáfrica, Singapur, Argentina, Chile, Ecuador, Jordania, Bolivia, Panamá, Venezuela y Costa Rica.

    “Fue muy grato participar en el Congreso. Pudimos compartir nuestras experiencias sobre el uso estratégico de herramientas tecnológicas para fortalecer la cultura organizacional, estándares y normativas internacionales de fraude y auditoría interna, fraudes digitales a considerar, la transformación e innovación digital utilizando de manera práctica la IA con “machine learning”, «data analytics», robótica (RPA), herramientas para la detección de fraudes digitales incluyendo amenazas emergentes en ecosistemas digitales”, añadió Jolly Moore.

    El último informe de la Asociación de Examinadores Certificados de Fraude (ACFE, siglas en inglés) 2024  indica que las pérdidas promedio debidas a ese tipo de delitos se incrementaron en un 24 por ciento en comparación con el año 2022.

    Los datos de ACFE señalan que la 13ª edición del estudio de investigación líder en el mundo sobre los costos y efectos del fraude ocupacional analizó 1,921 casos de fraude reales de 138 países y territorios que fueron investigados por Examinadores de Fraude Certificados (CFE) entre enero de 2022 y septiembre de 2023.

  • Advierten sobre una banda de ransomware que expone públicamente los datos de sus víctimas para extorsionarlas

    Advierten sobre una banda de ransomware que expone públicamente los datos de sus víctimas para extorsionarlas

    “Fog Ransomware” se ha convertido en el primer grupo dentro del modelo RaaS en divulgar abiertamente tanto las direcciones IP como la información robada de sus víctimas tras ejecutar un ataque.

    Investigadores de Kaspersky identificaron una nueva táctica del grupo Fog Ransomware, conocido por atacar diversas industrias. Ahora, además de robar datos, están vinculando las direcciones IP de sus víctimas con la información sustraída para publicarla posteriormente en la Dark Web. Esto representa un cambio en las estrategias de extorsión con ransomware, ya que no solo amenazan con filtrar datos, sino que también exponen información que hace que los ataques sean más evidentes y rastreables. Al revelar públicamente las direcciones IP, generan una mayor presión psicológica sobre las víctimas y aumentan el riesgo de que las organizaciones afectadas enfrenten sanciones regulatorias.

    El Ransomware como Servicio (RaaS) es un modelo de negocio en el que los desarrolladores de malware arriendan su ransomware y la infraestructura de control a otros ciberdelincuentes. Fog Ransomware es un grupo de este tipo que surgió a principios de 2024 y que se ha hecho conocido por sus ataques a sectores como educación, recreación y finanzas. El grupo actúa explotando credenciales de VPN comprometidas para acceder a los datos de sus víctimas, que luego son cifrados rápidamente, en algunos casos en menos de dos horas. Los ataques han afectado tanto a sistemas Windows como Linux.

    Anteriormente, Fog Ransomware empleaba tácticas de doble extorsión, cifrando los datos y amenazando con su exposición pública para presionar a las víctimas a pagar el rescate. Sin embargo, su nueva estrategia va aún más lejos, convirtiéndose en el primer grupo de RaaS en exponer públicamente las direcciones IP y los datos robados de sus víctimas en la Dark Web después del ataque.

    Además de aumentar la presión psicológica, la exposición de las direcciones IP puede facilitar actividades cibercriminales adicionales, ya que proporciona a actores de amenazas externos un posible punto de entrada a las redes comprometidas. Esto podría derivar en ataques posteriores como credential stuffing (relleno de credenciales) o el uso de botnets contra las organizaciones ya vulneradas.

    “A medida que los operadores de ransomware enfrentan una disminución en los pagos debido a la mejora en las defensas de ciberseguridad y la presión regulatoria, buscan perfeccionar sus métodos de extorsión para mantener su influencia sobre las víctimas”, asegura Fabio Assolini, Director del Equipo Global de Investigación y Análisis (GReAT) para América Latina en Kaspersky. “La exposición pública de direcciones IP junto con filtraciones de datos podría aumentar la probabilidad de que las organizaciones cumplan con las demandas de rescate en futuros incidentes. Esta táctica también podría ser una estrategia de marketing basada en el miedo, donde los atacantes muestran su brutalidad para intimidar a futuras víctimas y hacer que paguen rápidamente”.

    Para que las empresas puedan protegerse del ransomware, los expertos de Kaspersky recomiendan:

    • Capacitar a los empleados con cursos sobre los fundamentos de la ciberseguridad para aumentar su conciencia sobre amenazas y enseñarles estrategias efectivas de mitigación.
    • Realizar copias de seguridad periódicas de datos y sistemas críticos para minimizar el impacto de los ataques de ransomware o la pérdida de datos resultante de infecciones de malware.
    • Implementar soluciones de seguridad equipadas con capacidades avanzadas de detección y prevención de amenazas para identificar y detener eficazmente actividades maliciosas como Kaspersky Next EDR Foundations que mantiene a su empresa a salvo del ransomware y de otros tipos de malware.
    • Acceder constantemente a información de Inteligencia de Amenazas necesaria para obtener información crítica que le permita protegerse de las ciberamenazas, identificar y prevenir los riesgos en forma proactiva y mejorar la respuesta a incidentes. Kaspersky Threat Intelligence brinda acceso a toda esta información recopilada por nuestro equipo líder de investigadores y analistas.

    Para más información sobre nuevas amenazas de seguridad, visita nuestro blog.

  • Kaspersky expande su alcance y fortalece relaciones con socios clave

    Kaspersky expande su alcance y fortalece relaciones con socios clave

    Kaspersky anunció sus resultados financieros correspondientes al año 2024, en el que la compañía registró un sólido desempeño, con un crecimiento del 6 %* en las ventas en América Latina. Este resultado contribuyó a alcanzar ingresos globales históricos de 822 millones de dólares.**

    Durante 2024, Kaspersky fortaleció su negocio ampliando su portafolio de soluciones y expandiendo su presencia en mercados con entornos favorables, como América Latina. A pesar del contexto geopolítico y las restricciones derivadas, la compañía logró un crecimiento sostenido y marcó un hito en sus resultados financieros, consolidando aún más su posicionamiento en el mercado corporativo y manteniéndose como un actor clave en la protección del consumidor.

    El segmento B2B creció un 5 % en comparación con el año anterior, con un incremento del 6 % tanto en ventas a grandes empresas como a PyMEs. Uno de los factores que impulsó este crecimiento fue la fuerte adopción en la región del portafolio Next Optimum (EDR), que combina una protección robusta para endpoints con la agilidad del EDR (Detección y Respuesta de Endpoints), y permite una evolución fluida hacia XDR (Detección y Respuesta Extendida), ampliando el ecosistema de soluciones corporativas.

    Otro punto destacado fue el crecimiento del servicio Kaspersky Managed Detection and Response (MDR), que aumentó un 56 % interanual en América Latina. Este servicio gestionado de ciberseguridad fue reconocido como uno de los líderes en la categoría MDR por la firma SoftwareReviews en 2024.

    También vale la pena destacar el crecimiento de las ventas de los servicios agnósticos de Threat Intelligence de la empresa, que registraron un aumento del 35 % en comparación con el año anterior. Estos informes ofrecen detalles sobre los ataques y técnicas más recientes utilizados en fraudes en línea, descubiertos por el equipo de investigación de la compañía a nivel global y local. Esta información puede integrarse tanto con los productos de Kaspersky como con soluciones de otros proveedores de ciberseguridad, mejorando así la protección de las organizaciones.

    Claudio Martinelli, Director General de Kaspersky para las Américas, comentó: “Los ingresos históricos obtenidos en 2024 son la mayor validación de nuestra estrategia: una muestra clara de que el conocimiento generado por nuestras unidades globales de Threat Intelligence brinda a las empresas la mejor información para protegerse frente a todo tipo de amenazas. Al combinar la mejor tecnología con inteligencia actualizada, ofrecemos una propuesta sólida que impulsa el crecimiento del negocio.”

    El negocio B2C de Kaspersky también mostró una dinámica positiva en América Latina, con un aumento del 6 % en las ventas interanuales. En 2024, la organización continuó fortaleciendo su portafolio para el consumidor final y, en particular, actualizó sus aplicaciones móviles para iOS y Android, enfocándose en ofrecer mayor protección, privacidad y usabilidad para una experiencia más fluida. Los productos de la compañía siguieron recibiendo elogios de entidades independientes de análisis. Por ejemplo, Kaspersky Standard, el plan principal de su portafolio para consumidores, fue reconocido como “Top-Rated Product” por AV-Comparatives, gracias a su alto desempeño en todas las pruebas realizadas a lo largo de 2024.

    Como parte de su enfoque colaborativo en la lucha contra el cibercrimen global, Kaspersky también amplió su red de aliados en la región y firmó un Memorando de Entendimiento (MoU) con el Centro Nacional de Ciberseguridad de República Dominicana, marcando un paso importante para la ciberseguridad en Centroamérica y el Caribe. El acuerdo tiene como objetivo fortalecer los esfuerzos conjuntos en la lucha contra el delito digital en la región, reafirmando la convicción de larga data de Kaspersky de que la seguridad digital debe construirse a través de la cooperación y el intercambio de información.

    Además, la compañía abrió una nueva entidad legal y oficina en Colombia, reforzando su presencia en América Latina y su compromiso con clientes y socios locales. Como parte de su Iniciativa Global de Transparencia, también inauguró un nuevo Centro de Transparencia en Bogotá, donde representantes gubernamentales, socios y clientes pueden revisar el código fuente de sus productos, las reglas de detección de amenazas y el proceso de compilación del antivirus. La compañía renovó además su auditoría SOC 2. Para más detalles sobre esta iniciativa y otros desarrollos recientes, puede consultarse el sitio web oficial.

    Todas las tasas de crecimiento son proporcionales o porcentuales y eliminan la distorsión de las tasas de cambio:

    *Las cifras por segmento y región se presentan en ventas netas, en USD, utilizando tasas de cambio constantes (2024) para reflejar el rendimiento real sin distorsión por volatilidad cambiaria. A tasas reales, el resultado consolidado fue de USD 822 millones / +7 % interanual.

    **Los valores fueron redondeados para facilitar la lectura. Los ingresos reportados fueron de USD 822,057 millones e incluyen ventas consolidadas de productos y servicios de ciberseguridad realizados en 2024 por las empresas del grupo Kaspersky.

    Para más información sobre la compañía, visita nuestro blog.