Autor: Revista Entre Cantones

  • ExpoTour supera los $USD 2 000 millones en impacto turístico

    ExpoTour supera los $USD 2 000 millones en impacto turístico

    La principal bolsa de comercialización turística del país confirma la participación de 140 empresas compradoras internacionales provenientes de mercados prioritarios y emergentes para Costa Rica.

    A lo largo de sus 40 años de trayectoria, Expotur ha contribuido a generar más de US$2.000 millones en divisas turísticas proyectadas para Costa Rica, a valor presente, y hoy se posiciona como la principal bolsa de comercialización turística del país y una de las plataformas de negocios turísticos con mayor tradición en América Latina.

    Este impacto económico, estimado con base en los resultados obtenidos de las ediciones anteriores y en el comportamiento histórico del evento en sus formatos presenciales previos a la pandemia, refleja el aporte sostenido de Expotur a la comercialización internacional del producto turístico costarricense, al fortalecimiento de encadenamientos productivos y al posicionamiento de Costa Rica como un destino competitivo a nivel global.

    Expotur del año pasado cerró con más de 3 000 citas de negocios y una proyección de más de $USD 39 millones en ingresos turísticos.

    En la nueva edición, Expotur 2026 alcanzó oficialmente el 100 por ciento de su meta internacional, con la confirmación de 140 empresas compradoras internacionales especializadas, provenientes de mercados prioritarios para Costa Rica y de mercados emergentes que hoy impulsan el crecimiento de la industria turística global, consolidando una de las ediciones con mayor alcance internacional de su historia reciente.

    Asimismo, durante este recorrido, la plataforma ha registrado más de 15.000 participaciones empresariales locales acumuladas, una cifra que evidencia la confianza, permanencia e impacto que Expotur ha generado dentro del sector turístico nacional.

    Organizada por la Asociación Costarricense de Profesionales en Turismo (ACOPROT), con el respaldo del Instituto Costarricense de Turismo (ICT), Expotur celebrará su edición número 39 en los últimos 40 años, del 27 al 29 de mayo en el Crowne Plaza San José La Sabana.

    Hoy figura entre las bolsas de comercialización turística con mayor trayectoria en Latinoamérica y mantiene su papel como una plataforma estratégica para la proyección internacional del producto turístico nacional.

    “Expotur 2026 confirma no solo el interés internacional por Costa Rica, sino también la solidez de un modelo de colaboración público-privada que durante casi cuatro décadas ha fortalecido la competitividad turística del país y ha abierto oportunidades comerciales reales para cientos de empresas nacionales,” señaló Yadyra Simón, presidenta de ACOPROT.

    Por su parte, Marcos Borges, presidente ejecutivo del Instituto Costarricense de Turismo externó: “EXPOTUR se consolida como la principal bolsa de comercialización turística de Costa Rica y desde el Instituto Costarricense de Turismo continuamos apoyando un evento histórico con resultados tangibles a lo largo de cuatro décadas. Su evolución, con el paso de los años ha sido constante e innovadora, lo que le ha permitido ser una exitosa plataforma de negocios entre compradores de alto nivel. El evento mostrará lo más novedoso de la oferta turística, en una vitrina internacional para destinos consolidados y emergentes”.

    Mercados globales más cerca de las empresas costarricenses

    Para muchas pequeñas y medianas empresas turísticas costarricenses, participar individualmente en grandes ferias internacionales en Europa o Norteamérica representa una inversión que, en muchos casos, está fuera de su alcance.

    En ese contexto, Expotur se ha convertido en una de sus principales plataformas de acceso a la promoción internacional y les abre la posibilidad de conectar, desde Costa Rica, con tour operadores, mayoristas y compradores internacionales especializados que visitan el país para conocer de primera mano la calidad, autenticidad y diferenciación de la oferta turística nacional.

    Este modelo ha permitido democratizar el acceso a oportunidades comerciales internacionales y fortalecer la presencia de empresas turísticas costarricenses en mercados que, de forma individual, muchas veces serían difíciles de alcanzar.
  • Muestra de arte sirve como vitrina para luchar en contra de la extracción de conchas marinas

    Muestra de arte sirve como vitrina para luchar en contra de la extracción de conchas marinas

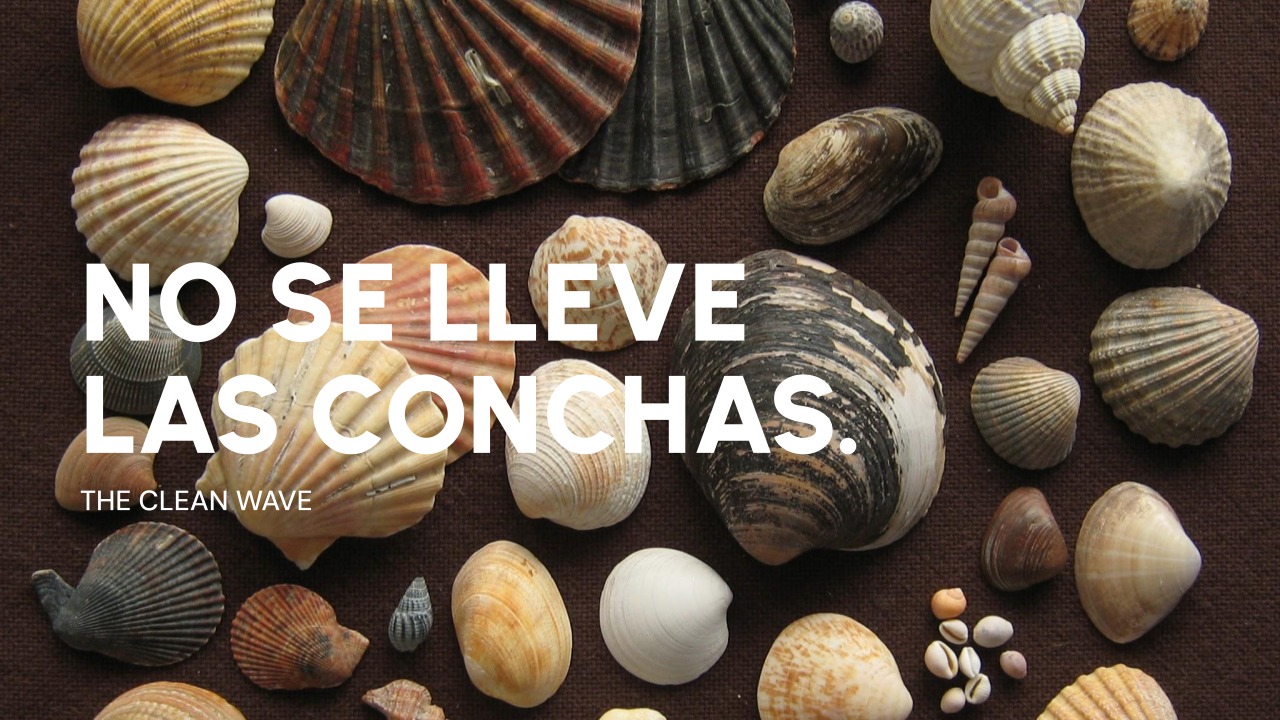
    El próximo sábado 23 de mayo, Sol Gallery, ubicada en Villarreal de Tamarindo, se transformará en un ecosistema artístico inmersivo con la segunda edición del evento Rising Tides que servirá para lanzar una campaña en contra de la extracción de las conchas marinas.

    El evento que se llevará a cabo de 5:30 p.m. a 7:30 p.m., marcará el último gran evento de la temporada alta para la galería ubicada en la Ruta 155, 350 metros sur de la bomba JSM, en Villarreal de Tamarindo, Guanacaste. La muestra permanecerá abierta al público de forma gratuita desde el 23 de mayo hasta el 27 de junio (martes a viernes de 10 a.m. a 5 p.m. y sábados de 10 a.m. a 3 p.m.)

    “Rising Tides trata sobre la unión de la comunidad para celebrar y proteger este lugar increíble al que todos tenemos el privilegio de llamar hogar. El océano, la tierra, la comunidad, todo está conectado, y el arte tiene la capacidad de hacer que la gente sienta esa conexión de una manera real y emotiva. The Clean Wave realiza una labor importantísima para nuestra comunidad, y reconocerlos a través de eventos como este se alinea profundamente con lo que somos en Sol Gallery y con lo que más nos importa”, expresó Alex Starre, propietaria de Sol Gallery.

    Se ofrecerá una experiencia multisensorial donde las paredes se teñirán de azul y disciplinas como la pintura en vivo, la danza contemporánea, el aro aéreo y el breakdance se entrelazarán con los ritmos electrónicos y folclóricos de Congatrónicas y DJ Chakaruna.

    Además, el espacio cultural Rising Tides servirá para lanzar la campaña “No se lleve las conchas” que impulsa la Fundación The Clean Wave.

    De acuerdo con Natalia Milner, Social Media Manager de la Fundación, la urgencia de unir este mensaje ambiental con el arte porque “la campaña nace de la simple necesidad de recordarle a las personas que no se deben llevar las conchas. Lo vemos a diario, personas con bolsas llenas de conchas que no entienden el impacto masivo que están teniendo al llevarse una o más de recuerdo. El mensaje es corto y directo: no se lleve las conchas, déjelas en la playa”.

    El público asistente podrá contribuir directamente con los proyectos de limpieza de playas y educación ambiental de la Fundación a través de dos dinámicas durante la noche:

    -Rifa de Arte: Se sortearán más de $USD 3 000 en premios, incluyendo obras originales de Jaime Gurdián, Alex Starre, Frank Campos y una tarjeta de regalo de $USD 1 000 de Sol Gallery. Los tiquetes tendrán un valor de $USD 30 (o 5 por $USD 100) y los participantes podrán elegir a cuál obra destinarán sus boletos.

    -Ventas con Causa: Una selección exclusiva de las obras en exhibición ha sido designada como “Piezas Clean Wave”, de las cuales el 20 por ciento de su valor de venta se donará íntegramente a la Fundación.

    Esfuerzo común

    Uno de los principales atractivos de la inauguración será la presentación del reconocido pintor, Carlos Hiller, quien realizará un performance de pintura en vivo a gran escala, acompañado por cinco artistas locales (Johnny Coopwood, Jaime Gurdián, Toni Unrein, Laura Clemente y Frank Campos) que estarán creando obras en tiempo real ante el público.

    “Estamos muy satisfechos de enganchar la cultura con una causa ambiental porque de ese modo multiplicamos el mensaje que se hace mucho más potente y llega a una mayor cantidad de público”, indicó Hiller.

    Para más información los interesados pueden visitar el sitio web oficial de la Fundación: Para más información los interesados pueden visitar el sitio web oficial de la Fundación en: http://thecleanwave.org/ o comunicarse directamente con los canales de Sol Gallery.

  • Iniciativa de Ley crearía fines de semana largos

    Iniciativa de Ley crearía fines de semana largos

    La aprobación del Proyecto de Ley 25 593 denominado “Feriados con Propósito: Bienestar Personal y Familiar”, iniciativa que propone reformar el artículo 148 del Código de Trabajo con el objetivo de trasladar el disfrute de días feriados al lunes inmediato siguiente, crearía fines de semana largos que beneficiarían la actividad turística nacional.

    En la exposición de motivos el proyecto indica que “con el paso del tiempo, la experiencia nacional ha demostrado que los fines de semana largos no solo generan efectos positivos para el turismo interno y las economías regionales, sino también importantes beneficios sociales, familiares y de salud mental para la población”.

    “Asimismo, quedó evidenciado que el traslado del disfrute de determinados feriados no elimina ni reduce el significado histórico de las fechas conmemorativas, sino que permite armonizar su celebración con mejores oportunidades de descanso, recreación y convivencia familiar”, señala la propuesta.

    La reforma propone cambiar el artículo 148 del Código de Trabajo con la finalidad de que los días feriados, a excepción del 1° de enero, el jueves y viernes santos, el 01 de mayo, el 15 de agosto, el 15 de setiembre y el 25 de diciembre, sean trasladados al lunes inmediato siguiente para su celebración.

    “Es mucho lo que con tres días de asueto seguidos se puede lograr, no solo en favor del sector turismo, sino también para mejorar el bienestar de las personas. No nos referimos solamente a los beneficios para su salud física, sino también, para su salud mental. No pocas investigaciones demuestran que el tiempo de descanso de calidad tiene beneficios para la salud, reduce el estrés y la mejora nuestro estado anímico. De modo que, nadie puede desconocer el impacto positivo que el buen uso del tiempo libre puede generarnos en materia de bienestar y de prevención de riesgos”, precisa la propuesta del diputado oficialista, Wilson Jiménez.

    Respaldo total

    Hernan Imhoff, Presidente de la Cámara de Comercio y Turismo de Tamarindo (CCTT), relató que esta modificación “contribuiría a dinamizar el mercado del turismo nacional que tiene un impacto muy positivo en las zonas rurales y costeras precisamente donde el país ocupa mejorar los indicadores socioeconómicos”.

    “Un cambio de este tipo ya ha tenido muy buenos resultados en otras naciones donde se notó una mejora significativa en el desarrollo de los negocios dedicados al sector turismo”, acotó el presidente de la CCTT.

    Por su parte, Massimo Gambari, presidente de la Cámara de Turismo de Playa Sámara, explicó que esa zona costera del cantón de Nicoya “siempre ha sido un punto de referencia para el mercado nacional que ahora con esta iniciativa de Ley sería para aún más importante”.

    “Nosotros somos una comunidad que valora en alta estima a los visitantes nacionales porque tenemos mucho que ofrecer a ese segmento de mercado. Esta reforma al Código de Trabajo sería un muy buen aliciente en ese sentido”, afirmó Gambari.

    El estudio Hábitos Vacacionales de los Costarricenses (2024) llevado a cabo por la firma CID-Gallup a petición del Instituto Costarricense de Turismo señala que el 34 por ciento de los costarricenses prefiere a la playa como lugar para realizar los paseos familiares.

  • Apps falsas de criptomonedas se infiltran en App Store

    Apps falsas de criptomonedas se infiltran en App Store

    Kaspersky alertó que la campaña engaña a los usuarios para instalar perfiles de desarrollador y versiones adulteradas de billeteras, con las que los atacantes obtienen el control total de los activos digitales.

    Una nueva campaña de fraude digital logró infiltrarse en la App Store de Apple con aplicaciones que se hacen pasar por billeteras de criptomonedas. Según detectó el equipo de Threat Research de Kaspersky, estas apps no solo imitan a plataformas legítimas, sino que, al abrirse, redirigen a los usuarios a páginas falsas que replican la tienda oficial y los inducen a instalar versiones manipuladas capaces de tomar el control de sus activos digitales. La operación, activa al menos desde finales de 2025, estaría vinculada a actores relacionados con SparkKitty, de acuerdo con los hallazgos de la compañía.

    Cada una de las 26 aplicaciones fraudulentas identificadas por Kaspersky suplantaba billeteras de criptomonedas populares, replicando sus íconos y utilizando nombres muy similares con el objetivo de engañar a los usuarios.

    Metamask

    Ledger

    Trust Wallet

    Coinbase

    TokenPocket

    imToken

    Bitpie

    Aunque las aplicaciones de phishing identificadas estaban orientadas a un público específico, las apps maliciosas no tienen restricciones geográficas, por lo que usuarios en cualquier país podrían verse afectados. Kaspersky reportó todos los casos a Apple.

    Estas aplicaciones de phishing incorporan funciones básicas de fachada, como juegos, calculadoras o listas de tareas,  para aparentar legitimidad. Sin embargo, al abrirse, redirigen a una página web que simula ser la App Store e invitan al usuario a volver a descargar la “app” para gestionar criptomonedas.

    El proceso de instalación sigue un mecanismo similar al observado en el malware SparkKitty para iOS, y detectado anteriormente por Kaspersky, pero aprovecha herramientas legítimas del sistema diseñadas para empresas. En lugar de descargar directamente una app maliciosa desde la App Store, los usuarios son redirigidos a una página que les pide instalar un “perfil de desarrollador” en su iPhone, un paso que normalmente se usa para aplicaciones corporativas internas.

    Una vez aceptado ese permiso, el dispositivo queda habilitado para instalar aplicaciones desde fuera de la tienda oficial sin mayores advertencias. Es en ese punto donde los atacantes introducen la trampa: el usuario descarga lo que parece ser una billetera de criptomonedas legítima, pero en realidad se trata de una versión alterada que incluye un troyano, diseñado para capturar información sensible y, eventualmente, permitir el acceso y vaciado de los fondos digitales.

    Las víctimas permiten que se instale un perfil de desarrollador en su dispositivo, lo que a su vez permite instalar aplicaciones ajenas a la App Store, incluidas las que son maliciosas

    Las aplicaciones maliciosas que identificó Kaspersky están adaptadas a la billetera específica que suplantan y apuntan tanto a las llamadas billeteras calientes como frías.

    Una billetera caliente es aquella que almacena las claves privadas en el mismo dispositivo conectado a internet donde está instalada, lo que la hace práctica para el uso diario, pero también más vulnerable a ataques. En cambio, una billetera fría es un dispositivo de hardware dedicado que mantiene las claves privadas completamente fuera de línea, sacrificando algo de practicidad a cambio de un nivel de seguridad significativamente mayor.

    Con las billeteras calientes o hot wallets, el malware intercepta la pantalla de recuperación/creación de la billetera y monitorea las frases semilla y, si se proporcionan, los atacantes obtienen acceso total a los fondos de las víctimas.

    Con las billeteras frías o cold wallets, la táctica es diferente. Por ejemplo, el servicio de billetera de criptomonedas Ledger ofrece una aplicación frontend, que es la aplicación para smartphones Ledger Wallet, y una billetera fría en un dispositivo de hardware separado que solo firma transacciones cuando está conectado físicamente o emparejado por Bluetooth a un smartphone con la aplicación Ledger Wallet. La aplicación original para smartphones de la billetera Ledger nunca pediría la frase semilla, ya que se almacena en la llamada billetera «fría» en un dispositivo de hardware separado; sin embargo, la aplicación maliciosa se basa en el phishing e intenta obtener la frase semilla del usuario.

    “Estas aplicaciones no parecen peligrosas al inicio, pero funcionan como una puerta de entrada. El engaño lleva al usuario, paso a paso, a instalar una app falsa que termina siendo un virus diseñado para robar sus criptomonedas. Lo preocupante es que, usando herramientas legítimas de Apple para desarrolladores, los atacantes pueden hacer llegar este tipo de engaños a cualquier iPhone si la persona cae en la trampa. Por eso, incluso en dispositivos considerados seguros, es clave estar atentos a cualquier instalación fuera de lo normal. Es probable que veamos más casos como este con tácticas similares”, comenta María Isabel Manjarrez, Investigadora de seguridad del Equipo Global de Investigación y Análisis de Kaspersky.

    Kaspersky recomienda lo siguiente para proteger tus activos digitales y evitar fraudes en aplicaciones de criptomonedas:

    -Evita dar clic en enlaces dentro de apps, sobre todo si te llevan a otra página sin que lo esperes. Si algo te saca de la app, desconfía.

    -No aceptes instalar “perfiles” o permisos extraños en tu celular, a menos que estés completamente seguro de qué son y para qué sirven. En la mayoría de los casos, no los necesitas.

    -Nunca compartas tus datos privados, como contraseñas o códigos de recuperación, en páginas o apps que te los pidan de forma inesperada. Las apps reales no te los piden así.

    -Antes de descargar cualquier app, revisa bien quién la creó, si es el desarrollador oficial y si el enlace viene de su página real. No te confíes solo porque “parece legítima”. También, cerciórate de los comentarios y evaluaciones.

    Usa una solución de seguridad confiable como Kaspersky Premium, que te ayuda a detectar páginas falsas, bloquear intentos de fraude y proteger tu información personal y financiera mientras navegas o usas apps.

    La información detallada está disponible en Securelist.com

  • Municipalidad de Puntarenas inmortaliza al héroe de la tragedia de La Angostura

    Municipalidad de Puntarenas inmortaliza al héroe de la tragedia de La Angostura

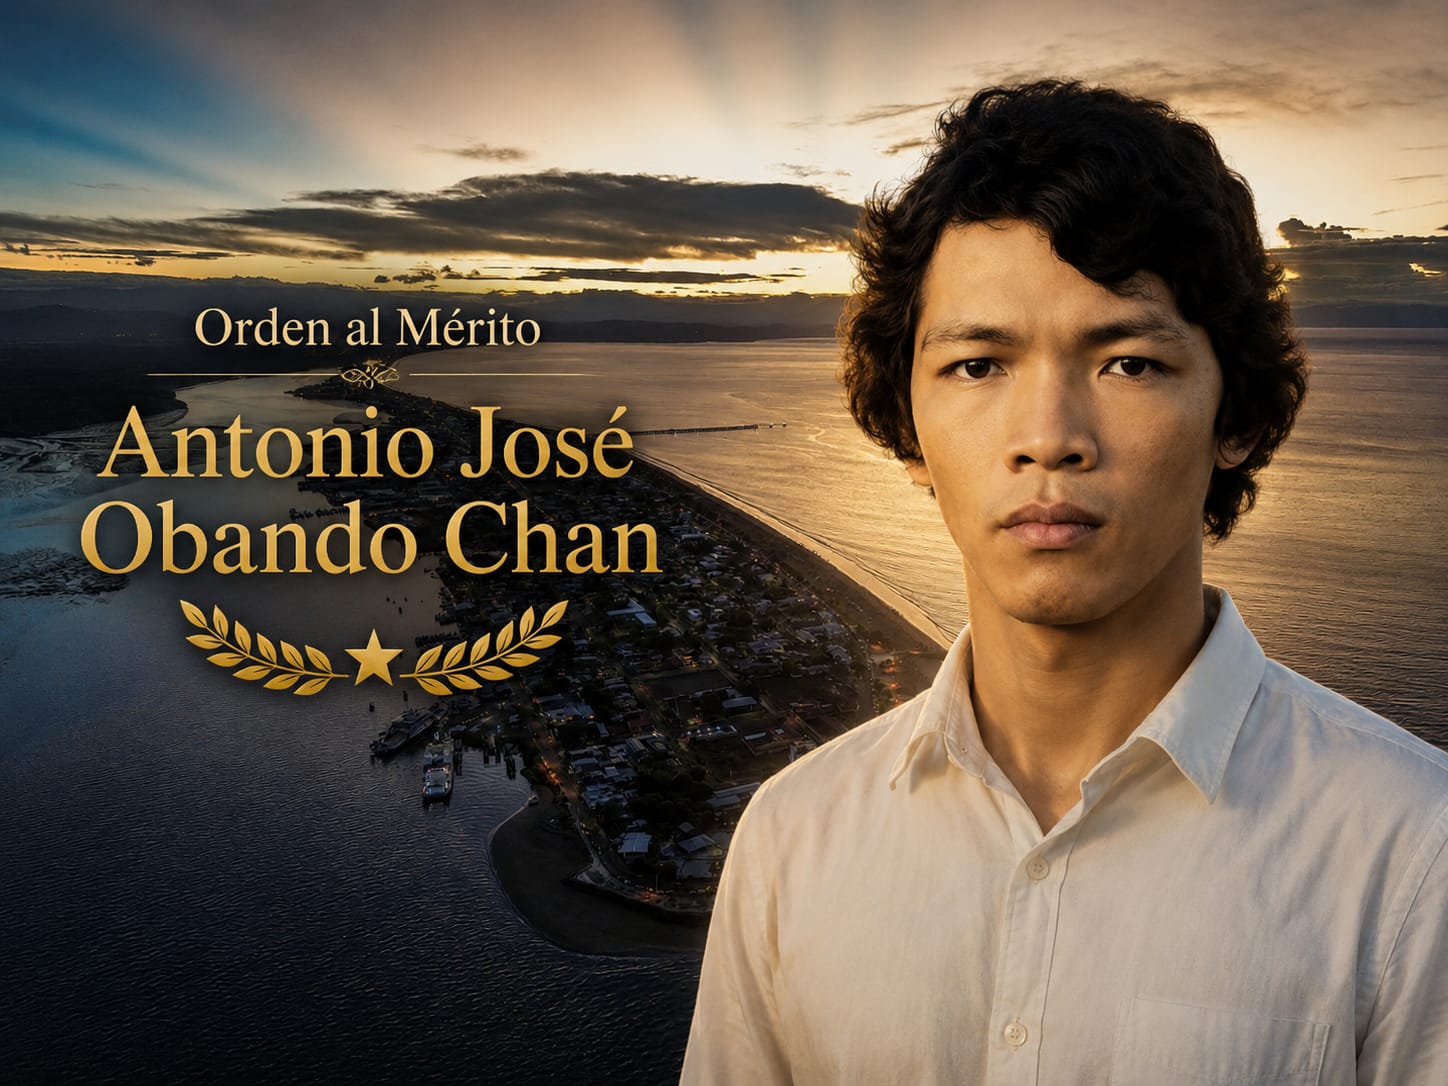
    Una moción presentada en el Concejo Municipal de Puntarenas por el Regidor Propietario, Gerardo Zúñiga, creó la Orden al Mérito Antonio José Obando Chan, joven de 15 años estudiante del Liceo Diurno José Martí quien el 13 de setiembre de 1975 rescató a tres personas de morir ahogadas cuando viajaban en un autobús de la ruta El Roble -Puntarenas que cayó en las aguas del estero en el sector conocido como La Angostura.

    La propuesta de crear el galardón fue aprobada de manera unánime para honrar la memoria de Obando Chan quien falleció en las aguas del estero mientras intentaba sacar a la superficie a la quinta persona de esa tragedia que costó la vida de 11 hombres, 22 mujeres, 6 niños y 10 niñas.

    Según el Regidor Zúñiga “la gesta heroica de Obando Chan un ejemplo imperecedero de los más altos valores del ser humano: el desprendimiento, la valentía, la solidaridad y el amor al prójimo”.

    “Puntarenas como tierra que lo vio nacer tiene la obligación moral y cultural de mantener viva la memoria de su sacrificio para inspirar a las presentes y futuras generaciones”, destacó Zúñiga.

    La moción aprobada indica que el procedimiento para seleccionar a los aspirantes a obtener el Premio al Mérito Antonio José Obando Chan -que se entregará cada 13 de setiembre en el Parque Mora y Cañas de Puntarenas– la Municipalidad convocará a un concurso público. Las propuestas serán evaluadas por una Comisión Especial del gobierno local con representantes de la sociedad civil.

  • Una reforma que urge

    Una reforma que urge

    Por Massimo Gambari y Hernán Imhoff. Presidente de la Cámara de Turismo de Playa Sámara y de la Cámara de Comercio y Turismo Tamarindo, respectivamente.

    En la actualidad la Asamblea Legislativa tramita el expediente 25 593 que busca revivir una propuesta de la exdiputada oficialista Pilar Cisneros que pretendía el mismo objetivo, pero que finalmente fue archivada por la Comisión de Asuntos Sociales.

    No obstante, el diputado Wilson Jiménez, del Partido Pueblo Soberano (PPSO), retomó el proyecto de ley para trasladar, de forma permanente, el disfrute de cinco feriados al día lunes, con el objetivo de generar fines de semana largos que; entre otras metas, incentiven el turismo nacional al crear mayores espacios para el disfrute con familiares o amigos.

    La propuesta propone una reforma al artículo 148 del Código de Trabajo, para que los feriados del 11 de abril, 25 de julio, 2 y 31 de agosto, así como el 1 de diciembre, se disfruten el lunes inmediato a la fecha original.

    No sufrirían cambios y se mantendrían en su fecha original los feriados del 1 de enero, jueves y viernes de Semana Santa, 1 de mayo, 15 de agosto, 15 de setiembre y 25 de diciembre.

    La reforma beneficiaría a los negocios de lugares como Playa Sámara.

    Un cambio de este tipo cuenta con el apoyo de la Cámara de Turismo de Playa Sámara y de la Cámara de Comercio y Turismo de Tamarindo porque implementa un modelo que ha probado tener grandes beneficios en muchos países del mundo como Argentina, para citar algunos casos.

    La modificación de esas fechas relanzaría el mercado del turismo nacional que tiene un enorme impacto en muchas comunicades rurales y costeras del país donde es urgente dinamizar la economía para mejorar los indicadores sociales con un mejor clima de negocios en favor de emprendimientos como cabinas, restaurantes, transportistas y otro largo etcétera.

    Para el caso de la provincia de Guanacaste este cambio en la legislación sería de enorme beneficio porque es bien sabido que el turismo representa la mayor fuente generadora de empleos y negocios en la provincia que es uno de los sitios preferidos de los costarricenses para pasear en familia.

    Lograr que esta iniciativa reciba el visto bueno de los señores diputados sería una señal muy positiva para miles de Pequeñas y Medianas Empresas (PYMES) que se beneficiarían satisfaciendo las necesidades de un mercado local que aún tiene un enorme potencial de crecimiento.

  • Mikela Castro Bolivar consolida dominio absoluto de tres categorías

    Mikela Castro Bolivar consolida dominio absoluto de tres categorías

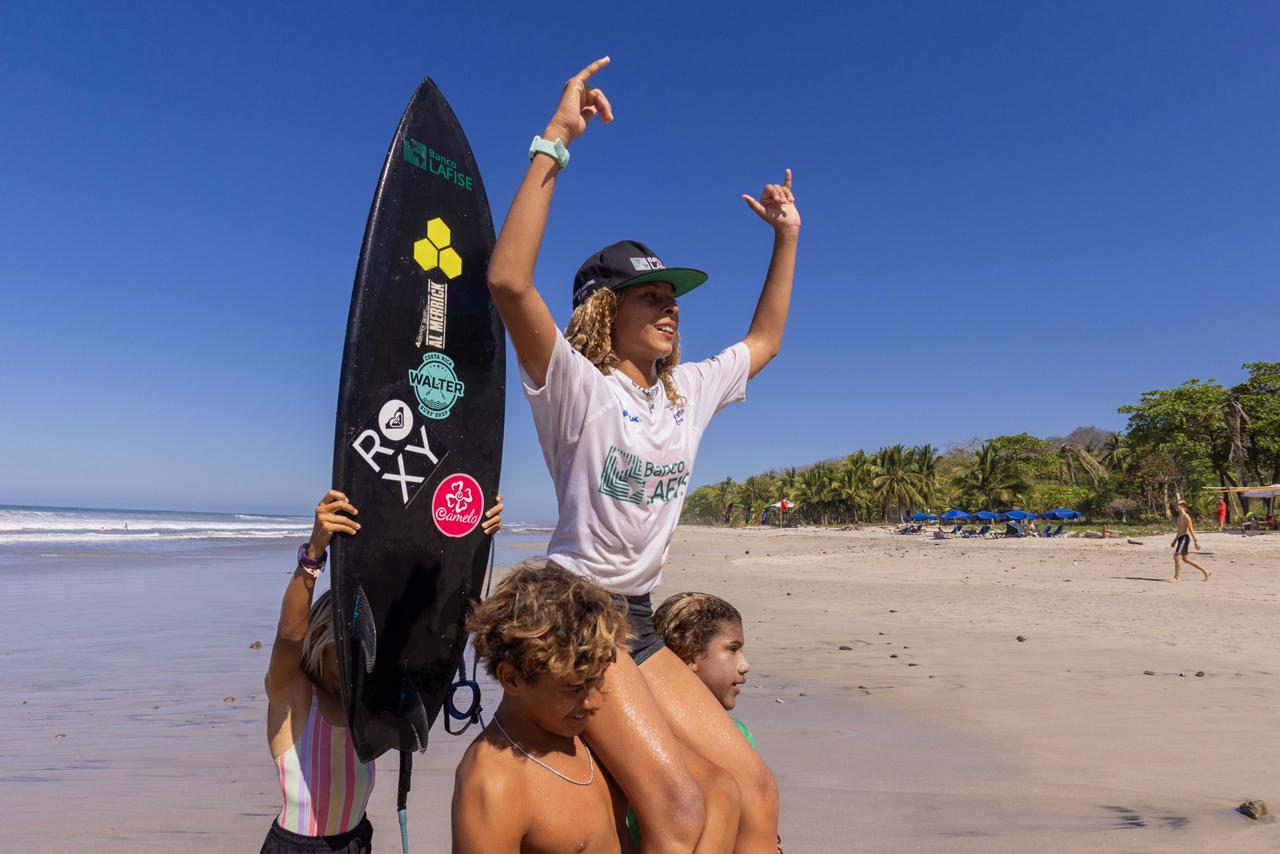
    La surfista de 12 años, Mikela Castro Bolivar, se mantiene como la gran protagonista del Circuito Nacional porque marcha en el primer lugar de tres categorías en esa competencia consolidándose como la mejor atleta del país en las divisiones menores de esa disciplina.

    Una vez finalizada la tercera fecha del Circuito en Guiones de Nosara de Nicoya, Castro Bolívar -cuya carrera deportiva tiene el apoyo de Banco LAFISE- ocupa el primer lugar del ranquin en Sub-18 (4 500, puntos) gracias a tres triunfos consecutivos en las olas nicoyanas, Cocles de Limón y Santa Teresa de Puntarenas.

    “He tenido muy buen arranque este año gracias a la guía de un equipo de trabajo integrado, en parte, por mis padres, Mike y Esmeralda, quienes se ocupan de los entrenamientos y el apoyo logístico. El esfuerzo ha valido la pena porque gracias a Dios pude responder con muchos triunfos, la meta es llegar al Campeonato Nacional de esas categorías lo antes posible”, expresó Castro Bolívar.

    Además, ella permanece en la cima de la división Sub-16 (3 795) y Sub-14 (4 500) esta última también con tres victorias consecutivas.

  • Establecen alianza en busca de investigaciones marinas

    Establecen alianza en busca de investigaciones marinas

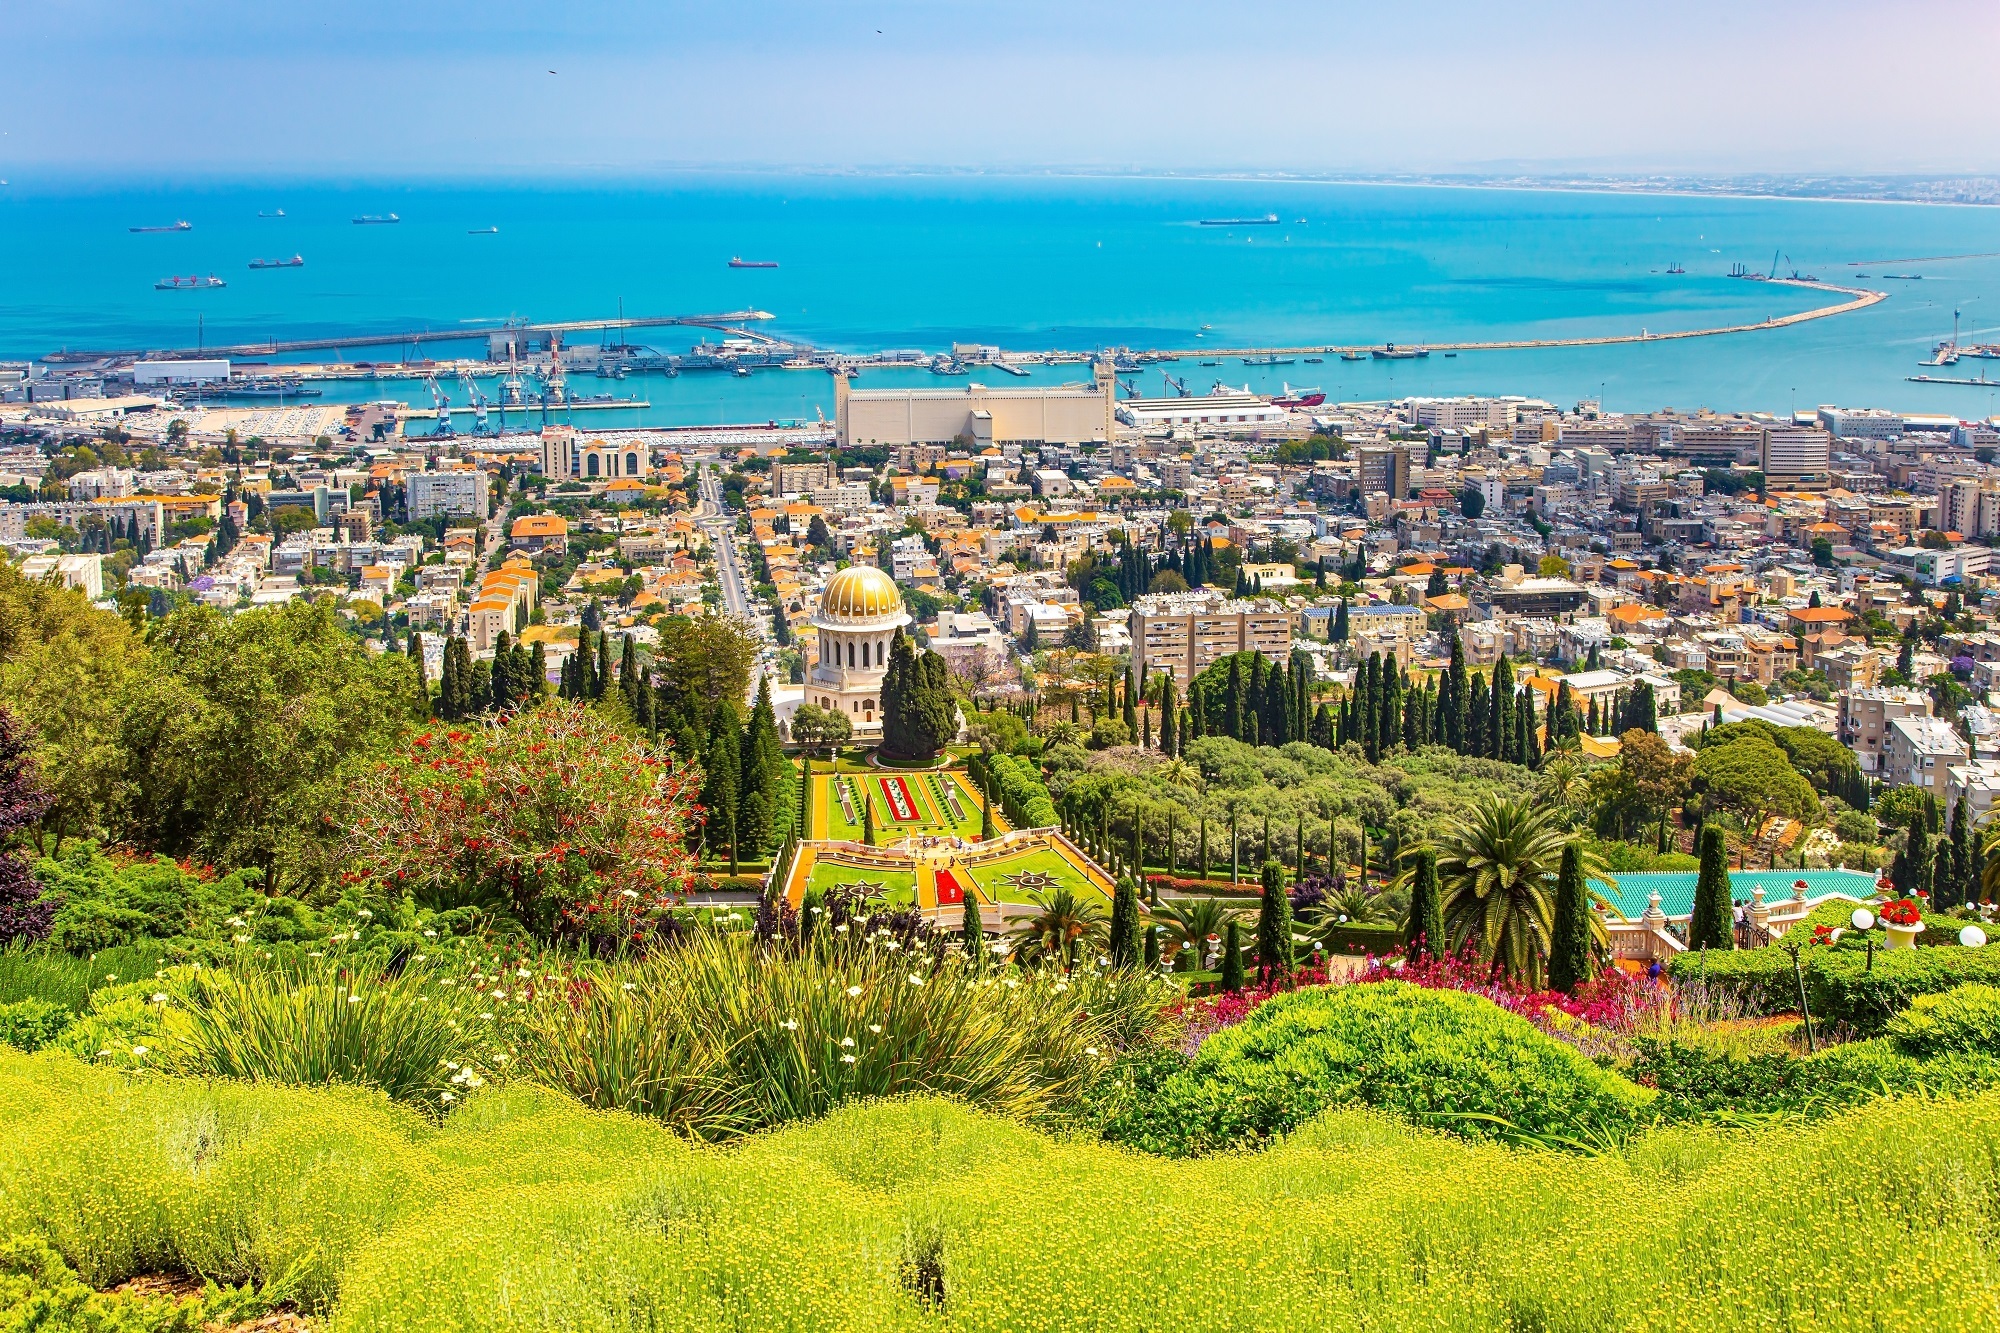
    El Concejo Municipal de Puntarenas aprobó de manera unánime un acuerdo para hermanarse con el Puerto de Haifa (Israel) con fin de establecer, entre otras metas, alianzas que permitan emprender investigaciones marinas en beneficio del sector pesquero.

    La decisión se tomó con base en una moción presentada por el Regidor, Gerardo Zúñiga, entre otras razones porque ambas ciudades “comparten vocaciones históricas, económicas y culturales similares: ambas son puertas marítimas de sus naciones, con fuerte tradición pesquera, actividad portuaria, desarrollo turístico y desafíos comunes en sostenibilidad costera”.

    “El sector pesquero puntarenense atraviesa una crisis estructural que requiere transferencia de conocimiento, tecnología y acceso a nuevos mercados. Haifa cuenta con el Instituto Nacional de Oceanografía y el puerto pesquero de Kishon, referentes en investigación marina y pesca sostenible”, destacó Zúñiga.

    De acuerdo con Zúñiga un convenio de hermanamiento permitiría incrementar el turismo mediante promoción cruzada de destinos, reactivar la economía con inversión en marinas y encadenamientos productivos, modernizar la pesca con tecnología israelí  e impulsar intercambios culturales, académicos y deportivos entre ambas comunidades.

    Haifa se encuentra a unos 90 kilómentros al norte de Tel Aviv y es el centro regional más importante del norte de Israel. Dos instituciones académicas respetadas, como la Universidad de Haifa y el Technion, se encuentran en la ciudad, además juega un papel importante en la economía de Israel. Cuenta con varios parques de alta tecnología, entre ellos el Matam Park, el más antiguo y grande del país,un puerto industrial y una refinería de petróleo.

  • América Latina es la región más afectada por el ransomware

    América Latina es la región más afectada por el ransomware

    Un nuevo informe de Kaspersky alerta sobre nuevas tácticas como la extorsión sin cifrado y el uso de criptografía postcuántica que marcarán el rumbo de los ataques de ransomware en 2026.

    América Latina se consolidó como la región más afectada por el ransomware a nivel global en 2025, de acuerdo con un nuevo informe de Kaspersky. La compañía advierte que el 8.13% de las organizaciones en la región registró este tipo de ataques, superando a Asia-Pacífico, África, Medio Oriente, la Comunidad de Estados Independientes y Europa.

    Este panorama no solo confirma el aumento de la presión sobre las empresas latinoamericanas, sino que también anticipa una evolución en las tácticas de los ciberdelincuentes hacia esquemas más sofisticados, como la extorsión sin cifrado, el uso de criptografía postcuántica y la distribución de datos comprometidos a través de canales de Telegram, tendencias que marcarán el rumbo del ransomware en 2026.

    Kaspersky presentó un informe con una visión general de las tendencias que marcaron 2025 y un análisis de lo que se espera en el panorama de amenazas para 2026. La investigación revela que luego de América Latina, Asia-Pacífico es la región más afectada con 8% de las empresas vulneradas por ataques de ransomware, seguida por África con 7.62%, Medio Oriente con 7.27%, la Comunidad de Estados Independientes con 5.91% y Europa con 3.82% de instituciones perjudicadas.

    A pesar de una ligera disminución en la proporción total de organizaciones afectadas por ransomware en 2025 en comparación con 2024, los usuarios siguen enfrentando un riesgo significativo, ya que los atacantes están industrializando sus operaciones, automatizando métodos de intrusión y enfocándose cada vez más en robar y filtrar datos sensibles, en lugar de limitarse a cifrar sistemas.

    Los canales de Telegram y los foros de la dark web continúan funcionando como plataformas para la distribución y venta de bases de datos y accesos comprometidos, incluidos aquellos obtenidos como resultado de ataques de ransomware. Un importante foro clandestino, RAMP, que también operaba como plataforma para que distintos actores de amenazas promocionaran sus servicios de ransomware y publicaran actualizaciones relacionadas, fue desmantelado por las autoridades en enero de 2026.

    Otro foro clandestino, LeakBase, donde los actores maliciosos distribuían datos exfiltrados y comprometidos, fue desmantelado en marzo de 2026. Sin embargo, aunque las agencias de seguridad están cerrando activamente plataformas en la dark web y sitios de filtración de datos, es probable que surjan portales similares con el tiempo.

    Una de las tendencias observadas en 2025 es el continuo aumento de los llamados “killers” de EDR (Endpoint Detection and Response), herramientas diseñadas específicamente para desactivar las soluciones de seguridad en los dispositivos antes de ejecutar el malware. Estos “EDR killers” se han convertido en un componente estándar de los ataques, lo que refleja intrusiones más deliberadas y metódicas.

    Los investigadores también señalaron la aparición de familias de ransomware que adoptan estándares de criptografía postcuántica, una tendencia que Kaspersky ya había anticipado previamente. Este desarrollo indica un cambio preocupante hacia métodos de cifrado que podrían resistir futuros intentos de descifrado mediante computación cuántica.

    El papel de los Initial Access Brokers (IABs) —intermediarios del cibercrimen que venden accesos corporativos previamente comprometidos a través de foros clandestinos y plataformas de mensajería— está en aumento. Los portales RDWeb (sitios web que permiten controlar dispositivos de forma remota) se están convirtiendo en objetivos cada vez más frecuentes, a medida que los grupos de ransomware continúan industrializando sus ataques mediante modelos de “Access-as-a-Service”. Como resultado, la barrera de entrada para lanzar ataques de ransomware sigue disminuyendo.

    Grupos activos

    Entre los grupos de ransomware más activos en 2025, con base en datos de sitios de filtración de información, Kaspersky identificó a Qilin como el operador dominante bajo el modelo de ransomware-as-a-service (RaaS), tras la interrupción de las operaciones de RansomHub. Clop se ubicó como el segundo grupo más activo, seguido por Akira en tercer lugar.

    Si bien varios de los principales grupos de ransomware cesaron operaciones en 2025, continúan surgiendo nuevos actores. De cara a 2026, The Gentlemen se perfila como uno de los grupos emergentes más relevantes debido a su rápido crecimiento, operaciones estructuradas y un enfoque cada vez mayor en la extorsión centrada en datos. Es posible que este grupo incluya atacantes previamente vinculados a otras operaciones importantes de ransomware.

    The Gentlemen ejemplifica un cambio más amplio en el ecosistema del ransomware, alejándose de campañas caóticas y de alto ruido hacia modelos de extorsión más escalables y con lógica empresarial, enfocados principalmente en el robo de información sensible, así como en ejercer presión reputacional y regulatoria, en lugar de depender exclusivamente del cifrado disruptivo de archivos.

    “El ransomware ha evolucionado hasta convertirse en un ecosistema altamente organizado, enfocado en monetizar datos robados, desactivar defensas y escalar ataques con una eficiencia similar a la de un negocio. Los actores de amenazas se están adaptando rápidamente, utilizando herramientas legítimas como armas, explotando infraestructuras de acceso remoto e incluso adoptando criptografía postcuántica mucho antes de lo esperado. El propósito del Día Mundial contra el Ransomware es generar conciencia global sobre las amenazas que representa este tipo de ataques y promover mejores prácticas de prevención y respuesta. Por ello, instamos a empresas y todos los usuarios a mantenerse protegidos, implementar defensas en capas, invertir en respaldos de información y fortalecer sus niveles de cultura digital para hacer frente a estos ataques”, comenta Fabio Assolini, investigador líder en Seguridad para América Latina en Kaspersky.

    Los expertos de Kaspersky recomiendan a las organizaciones seguir estas buenas prácticas para protegerse frente a este tipo de ataques:

    Activar la protección contra ransomware en todos los endpoints. Existe una herramienta gratuita, Kaspersky Anti-Ransomware Tool for Business, que protege computadoras y servidores frente a ransomware y otros tipos de malware, previene exploits y es compatible con soluciones de seguridad ya instaladas.

    Mantener siempre actualizado el software en todos los dispositivos que se utilicen para evitar que los atacantes exploten vulnerabilidades y se infiltren en su red.

    Enfocar su estrategia de defensa en la detección de movimientos laterales y la exfiltración de datos hacia internet. Es importante prestar atención al tráfico saliente para identificar posibles conexiones de ciberdelincuentes a su red; así como configurar copias de seguridad fuera de línea que no puedan ser manipuladas por intrusos y asegurarse de poder acceder a ellas rápidamente cuando sea necesario o en caso de emergencia.

    Las empresas de sectores no industriales pueden protegerse implementando soluciones anti-APT y EDR, que permiten capacidades avanzadas para la detección de amenazas, la investigación y la remediación oportuna de incidentes. Asimismo, las organizaciones pueden proporcionar a sus equipos SOC acceso a la información de inteligencia de amenazas más reciente y fortalecer continuamente sus habilidades mediante capacitación profesional. Todo lo anterior está disponible dentro de Kaspersky Next.

    El reporte completo puede encontrarlo en Securelist.

  • Cibercriminales intensifican ataques previos al Mundial 2026, empresas de la región ya superan los 10 mil intentos diarios

    Cibercriminales intensifican ataques previos al Mundial 2026, empresas de la región ya superan los 10 mil intentos diarios

    Expertos de Kaspersky advierten que sectores como el financiero, el retail y el turismo deben anticipar sus protocolos de seguridad avanzada para evitar filtraciones masivas ante los picos de demanda previstos para el Mundial de fútbol 2026.

    A medida que se acerca Mundial 2026, el entorno empresarial de América Latina enfrenta una presión sin precedentes en términos de ciberseguridad. El Panorama de Amenazas Corporativas de Kaspersky revela que, solo en 2025, se registraron más de 1.9 millones de ataques de malware diarios dirigidos a empresas en la región. 

    En Centroamérica y El Caribe las cifras son relevantes, en Panamá se reportaron 12 mil ataques por día; Guatemala 11.4 mil por día; República Dominicana y Costa Rica 10 mil por día; mientras que El Salvador 4.5 mil por día. Esto evidencia una actividad persistente de los ciberdelincuentes contra sectores estratégicos, incluidos algunos jugadores clave del torneo, como el turismo, retail, transporte y servicios financieros.

    Antes del pitazo inicial, debido al masivo flujo de información sensible que circula por sus plataformas digitales, las organizaciones latinoamericanas ya están disputando su partido más crítico en la cancha digital: la gestión y protección de datos.

    Sus principales rivales son los ciberdelincuentes con ataques dirigidos, que buscan vulnerar desde bases de datos de reservaciones, hasta interceptar información bancaria y comprometer la infraestructura que sostiene las transacciones de empresas y usuarios. Al final, el objetivo es explotar esta información crítica para comprometer la continuidad de las operaciones en un acontecimiento que estará bajo el reflector mundial.

    Lamentablemente, las empresas están jugando sin una estrategia y sin una defensa que cumpla su función. Y es que, mientras la mayoría de las organizaciones afirma que sus datos están bien protegidos, la realidad muestra que un 29% carece de un plan de ciberseguridad definido. Esta brecha en su táctica de juego deriva en la ausencia de políticas estrictas para el manejo de información sensible, falta de personal capacitado y controles deficientes sobre quién puede acceder a los activos de clientes, empleados o proveedores, entre otra información sensible.

    Estas vulnerabilidades amenazan con agravarse durante los picos de demanda del Mundial, momento en el que la prioridad por mantener la operación activa podría llevar a las empresas a omitir validaciones de seguridad habituales en favor de la rapidez. Y la consecuencia no es solo un gol en contra, sino filtraciones de datos masivas. Por la urgencia y los descuidos, 42% de las empresas de la región ya ha sufrido fugas de información confidencial, dejando expuestos datos críticos, por lo que fortalecer la defensa se ha vuelto un tema de supervivencia para los negocios.

    “En un torneo global, no puedes ganar solo con buenos delanteros; necesitas una defensa que anticipe cada jugada. Para las empresas, esta ‘defensa sólida’ debe basarse en una estrategia proactiva de seguridad avanzada que combine tecnologías de detección y respuesta (EDR y XDR) con Inteligencia de Amenazas para conocer de antemano los movimientos del rival. Este blindaje es vital en organizaciones que tendrán un papel estratégico, especialmente las instituciones financieras, ya que ellas soportarán una parte importante de las operaciones de miles de servicios, y cualquier ataque a su infraestructura tendría un efecto dominó. Solo con una visión amplia de las amenazas las empresas pueden llegar al pitazo final con el marcador a favor”, comentó Claudio Martinelli, director general para las Américas en Kaspersky.

    Para que las empresas logren una defensa sólida y protejan los datos durante el Mundial, los expertos de Kaspersky comparten las siguientes recomendaciones:

    -Establecer políticas de cifrado de información sensible para que, en caso de que sea interceptada, sea ilegible para los criminales. Es importante complementar con copias de seguridad periódicas y protocolos claros de recuperación ante incidentes.

    -Reducir el número de personas con acceso a datos críticos y revocar de inmediato los permisos de excolaboradores, mitigando el riesgo de fugas internas o credenciales comprometidas.

    -Monitorear la creación de sitios falsos y el uso indebido de marcas alrededor de eventos de alta convocatoria, especialmente en servicios como venta de boletos, reservas de hoteles, transporte o cambio de divisas.

    -Capacitar constantemente a los colaboradores sobre amenazas y en el uso seguro de dispositivos y contraseñas, reforzando así el eslabón más vulnerable ante el robo de datos.

    -Implementar soluciones de seguridad EDR, como la de Kaspersky, que monitoreen cada dispositivo de la empresa en tiempo real, permitiendo detectar, investigar y resolver incidentes de forma automatizada antes de que escalen.

    -Tener visibilidad integral con soluciones de detección y respuesta extendidas (XDR) que correlacionan datos de la nube, red, endpoints, correos y más, para identificar comportamientos anómalos, reduciendo los tiempos de respuesta ante amenazas complejas, sin agotar al talento humano.

    -Anticiparse con servicios de Inteligencia de Amenazas, como Kaspersky Threat Intelligence, para obtener datos actualizados sobre los ataques más recientes, permitiendo a los equipos de seguridad conocer los movimientos del rival y tomar decisiones informadas antes de que ocurra un incidente.

    Para más información sobre protección empresarial durante el Mundial, visite el blog de Kaspersky.