Autor: Revista Entre Cantones

  • Fracasa intento de conciliación en querella por supuestos delitos contra el honor

    Fracasa intento de conciliación en querella por supuestos delitos contra el honor

    La audiencia de conciliación entre la exfiscal de la Federación de Surf (FSCR), Andrea Díaz y el exdirector del Circuito Nacional de Surf (CNS), Michael Castro, en una querella por presuntos delitos contra el honor no logró llegar a un acuerdo entre ambas partes durante la cita llevada a cabo en el Tribunal de Juicio de Santa Cruz el pasado 27 de febrero.

    En esa instancia Castro presentó una querella en contra de Díaz porque durante el 27 de mayo del año pasado ella envió un correo electrónico a las asociaciones integrantes de la FSCR indicando que durante la gestión de Castro se habría producido “robo” y “contratación de empresas fantasmas“.

    La exFiscal de la Federación de Surf, Andrea Díaz, enfrenta una querella en los Tribunales de Santa Cruz por supuestos delitos contra el honor

    Por ese motivo, el exdirector del CNS presentó una querella en contra de Díaz con base en el artículo 146 del Código Penal. La difamación puede ser cometida de dos maneras: al deshonrarse a alguien; o bien propalando; es decir, divulgando especies falsas para afectar la reputación de una persona.

    En vista de que no hubo conciliación entre las partes ahora el Tribunal de Santa Cruz deberá establecer la fecha para el debate final q ue será de manera oral y pública. La querella se tramita en el expediente 25-00000-7-0578-PE.

  • A dos años de la segunda Administración del alcalde de Puntarenas, Randall Chavarría

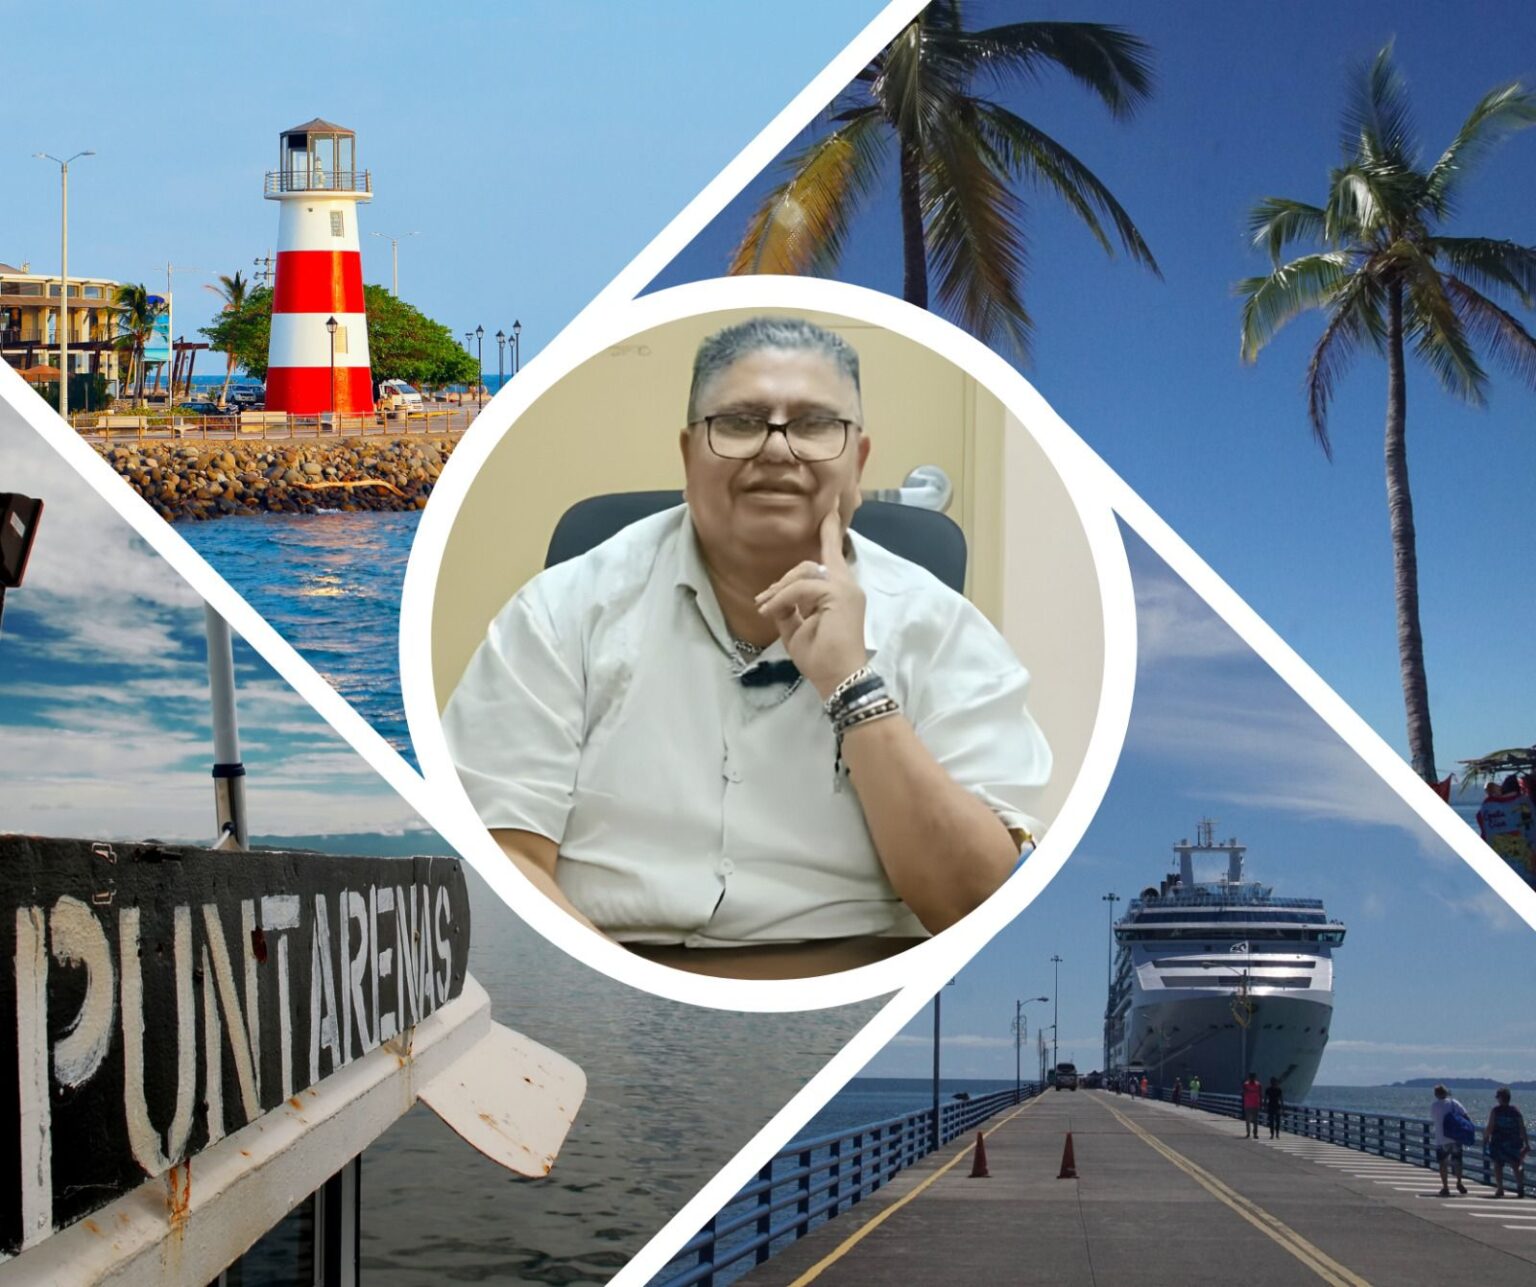
    A dos años de la segunda Administración del alcalde de Puntarenas, Randall Chavarría

    Gerardo Zúñiga Zúñiga, Regidor Propietario de Puntarenas *

    Es importante destacar que la situación en Puntarenas es compleja y requiere una respuesta integral y coordinada de las autoridades locales.

    Sin embargo.  como regidor propietario y critico debo mencionar que mi análisis sobre el desempeño del alcalde Randall Chavarría lo hago desde mi opinión personal y desde mi posición del control político que he ejercido y que obviamente no es nada complaciente ni halagüeño esto por cuanto el alcalde  y yo nos hemos  enfrentado en situaciones muy particulares en lo que yo he señalado directamente su  falta de liderazgo y esto  ha generado tensiones  y enfrentamientos con mi persona y otros regidores al seno del Concejo Municipal.

    La situación actual en la alcaldía de Puntarenas bajo esta segunda administración de Randall Chavarría Matarrita es muy preocupante hay  denuncias constantes y recurrentes sobre desorganización administrativa, falta de liderazgo y planificación, no hay ni existe una hoja de ruta clara , sus acciones inmediatas  son ocurrentes y a corto plazo, la gran mayoría de los funcionarios municipales  insisten que el Alcalde no gobierna  y quien ejercen el control y el mando son dos asesoras, quienes manejan prácticamente la toma de decisiones en la  alcaldía.

    Por eso, los funcionarios no están conformes con el estilo descalificativos – prepotente y dictatorial con que tanto el alcalde y sus dos asesoras tratan al personal municipal y esa situación es un secreto a voces, hay existen y se dan muchos cuestionamientos sobre algunos nombramientos ilegales.

    Sumado a todo eso, el alcalde solo cuenta con el apoyo de dos Regidores y está copado por un Regidor Municipal que lo tiene totalmente cegado, al punto que hay confusión de quién es el alcalde de turno  si el regidor o el alcalde, sumado a todo lo anterior hay otra realidad innegable y es que  tiene al Concejo Municipal en contra   con  seis egidores a los que el Alcalde ha subestimado; además, existe una falta de planificación tanto así que la Contraloría General de la República rechazó el presupuesto municipal para 2026 debido a incumplimientos legales y administrativos.

    Desorganización y paquidérmica administrativa y solo para citar al menos uno entre muchos desaciertos, el reciente caso del Balneario Municipal de Puntarenas cerrado desde enero de 2025 debido al abandono del concesionario.

    La falta de liderazgo  de la administración ha sido criticada por su ausencia de liderazgo y planificación, lo que ha afectado la ejecución de proyectos importantes.

    En conclusión como dice el proverbio bíblico por sus frutos los conoceréis, esta segunda administración del alcalde pasará sin pena ni gloria.

    *Doctor en Derecho, Historiador y Politólogo.

  • Más de 13.000 dispositivos Android infectados con el malware ‘Keenadu’

    Más de 13.000 dispositivos Android infectados con el malware ‘Keenadu’

    Kaspersky advirtió que esta amenaza puede estar integrada en el sistema del dispositivo incluso antes de su venta, permitiendo desde fraude publicitario hasta el control total del equipo sin que el usuario lo note.

    Kaspersky ha identificado un nuevo malware para dispositivos Android, denominado Keenadu, que destaca por su capacidad de infiltrarse en los equipos incluso antes de llegar a manos del usuario. Esta amenaza puede venir preinstalada directamente en el firmware del dispositivo, integrarse en aplicaciones del sistema o distribuirse a través de tiendas oficiales como Google Play.

    Actualmente, Keenadu se utiliza principalmente para cometer fraude publicitario, usando los dispositivos infectados para generar clics falsos en anuncios sin que el usuario lo note. Sin embargo, algunas de sus variantes van mucho más allá y pueden dar a los ciberdelincuentes control total del equipo.

    Hasta febrero de 2026, las soluciones de seguridad móvil de Kaspersky han detectado más de 13.000 dispositivos infectados a nivel global, siendo América Latina una de las regiones afectadas, principalmente Brasil.

    Integrado en el firmware del dispositivo

    Al igual que el backdoor Triada detectado por Kaspersky en 2025, algunas versiones de Keenadu han sido incorporadas directamente en el sistema interno de ciertos dispositivos Android durante el proceso de fabricación o distribución. Esto significa que el equipo puede estar comprometido incluso antes de que el usuario lo encienda por primera vez.

    En estos casos, Keenadu funciona como una puerta trasera que permite a los ciberdelincuentes tener control total del dispositivo. Puede modificar aplicaciones ya instaladas, descargar nuevas sin autorización y otorgarles todos los permisos, lo que pone en riesgo toda la información almacenada en el equipo.

    Como consecuencia, toda la información del dispositivo puede verse comprometida, incluidos archivos multimedia, mensajes, credenciales bancarias o datos de localización. El malware incluso monitoriza las búsquedas que el usuario introduce en el navegador Chrome en modo incógnito.

    Cuando está integrado en el sistema del dispositivo, Keenadu puede adaptarse según ciertas condiciones. Por ejemplo, no se activa si el idioma del equipo está configurado en dialectos chinos o si la zona horaria corresponde a China.

    Tampoco entra en funcionamiento si el dispositivo no cuenta con Google Play Store y Google Play Services instalados. Este tipo de comportamientos selectivos sugiere que el malware está diseñado para operar solo en determinados entornos y pasar desapercibido en otros.

    Integrado en aplicaciones del sistema

    En esta variante, Keenadu presenta funcionalidades más limitadas. No puede infectar todas las aplicaciones del dispositivo, pero al estar integrado en una app del sistema, que dispone de privilegios elevados, puede instalar otras aplicaciones sin que el usuario lo sepa.

    Kaspersky ha detectado Keenadu integrado en una aplicación del sistema responsable del desbloqueo facial del dispositivo, lo que podría permitir a los ciberdelincuentes acceder a datos biométricos del usuario. En otros casos, el malware se encontraba integrado en la aplicación de pantalla de inicio del sistema.

    Integrado en aplicaciones distribuidas a través de tiendas Android.

    Los expertos de Kaspersky también identificaron aplicaciones disponibles en Google Play que estaban infectadas con Keenadu. Se trataba de apps para el control de cámaras domésticas inteligentes que acumulaban más de 300.000 descargas antes de ser retiradas de la tienda.

    Una vez instaladas, estas aplicaciones podían abrir páginas web en segundo plano, sin que el usuario lo notara, generando actividad oculta desde el dispositivo. Casos similares ya habían sido detectados en aplicaciones que se descargan fuera de las tiendas oficiales o desde otras tiendas alternativas.

    “Este tipo de amenazas es especialmente preocupante porque rompe la principal barrera de confianza del ecosistema móvil: la idea de que un dispositivo nuevo es seguro por defecto. Cuando el malware se infiltra en etapas previas a la venta, el usuario pierde la capacidad de prevenir el riesgo con buenas prácticas básicas. Además del fraude publicitario, el verdadero peligro es el acceso profundo al sistema, que puede comprometer datos personales, credenciales y hasta información biométrica. Por eso, este no es solo un problema del consumidor final, sino un desafío para toda la cadena de suministro tecnológica, que debe reforzar sus controles para evitar que el software sea manipulado antes de llegar al mercado”, asegura Leandro Cuozzo, analista de Seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Con el fin de evitar estas vulnerabilidades, los expertos de Kaspersky recomiendan:

    Revisar el origen del dispositivo y evitar compras en canales no oficiales. Siempre que sea posible, adquirir equipos en tiendas autorizadas y verificar que el fabricante publique actualizaciones periódicas de seguridad.

    Mantener el sistema y las aplicaciones actualizadas. Instalar las actualizaciones disponibles del sistema operativo y de las apps, ya que muchas corrigen vulnerabilidades que pueden ser aprovechadas por este tipo de amenazas.

    Contar con una solución de seguridad integral como Kaspersky Premium para Android, que permite detectar amenazas ocultas, bloquear aplicaciones maliciosas y proteger la información personal incluso si el malware intenta operar en segundo plano.

    Para conocer cómo proteger tu vida digital, visita el blog.
  • La nube es el principal espacio digital de los latinoamericanos: 2 de cada 3 guardan allí su información

    La nube es el principal espacio digital de los latinoamericanos: 2 de cada 3 guardan allí su información

    Kaspersky advierte que el uso masivo de servicios de almacenamiento online expone los datos personales a nuevos riesgos de ciberseguridad.

    El almacenamiento en la nube ya es una práctica cotidiana en América Latina. Un estudio de Kaspersky revela que el 67% de los usuarios en la región guarda fotos, contactos y conversaciones de su celular en servicios online, una tendencia que facilita el acceso y el respaldo de la información, pero que también amplía los riesgos de exposición en un entorno cada vez más atractivo para los ciberdelincuentes.

    La motivación principal es clara: un 72% de los latinoamericanos utiliza la nube como medida de protección ante el robo o pérdida del dispositivo, mientras que un 56% la elige para liberar espacio en el teléfono o la computadora. Lo que comenzó como una solución práctica para liberar espacio hoy se ha transformado en un hábito masivo que redefine la manera en que los latinoamericanos resguardan y comparten sus datos personales.

    Sin embargo, esta confianza creciente en los entornos digitales también trae riesgos asociados, pues a medida que más actividades migran a la nube, los delitos informáticos se intensifican, dejando en evidencia fallas tanto en algunos servicios de almacenamiento como en la manera en que los usuarios gestionan su información.

    Cuando la información se traslada a la nube, deja de depender únicamente del dispositivo y pasa a circular por múltiples capas digitales, como cuentas de acceso, aplicaciones conectadas y dispositivos sincronizados. Esto implica que una sola brecha, como la pérdida de control de una cuenta, puede derivar en la exposición simultánea de grandes volúmenes de datos personales.

    En la práctica, los riesgos más frecuentes se originan en configuraciones inseguras, el robo de credenciales mediante ingeniería social, especialmente a través de ataques de phishing, el desconocimiento sobre cómo proteger los dispositivos del hogar digital y los errores humanos, como el uso de contraseñas débiles, la apertura de enlaces maliciosos o la descarga de archivos infectados. La combinación de estos factores convierte a la nube en un objetivo cada vez más atractivo para los cibercriminales.

    El estudio reveló que casi un 40% de los usuarios de América Latina no protege su nube o no consideran necesario hacerlo. Además, persiste un nivel de desconocimiento preocupante: un 19% asegura que no sabe cómo proteger sus datos almacenados y un 13% admite que desconocía que la nube requiere medidas de seguridad adicionales.

    “Hoy nuestra vida completa, desde fotos familiares hasta documentos personales, vive en la nube. Pero esa masificación no ha ido acompañada del mismo nivel de conciencia sobre cómo protegerla. Muchos usuarios creen que el proveedor se encarga de todo, cuando en realidad la seguridad es compartida. Si no se aplican medidas básicas, los respaldos corren riesgo de sufrir accesos no autorizados o incluso de pérdida definitiva. Es clave que los consumidores aprendan a identificar qué información requiere cifrado, cómo manejar sus claves de manera segura y qué señales pueden alertar de una vulneración”, asegura Fabiano Tricarico, Director de Productos para el Consumidor para Américas en Kaspersky.

    Para proteger los aspectos de tu vida digital que están almacenados en la nube, los expertos de Kaspersky recomiendan:

    -Revisa los permisos de acceso y uso compartido: especialmente cuando se trata de archivos y documentos sensibles, de esta manera, puedes asegurarte de que solo personas autorizadas puedan ver o editar la información.

    -Cifra tus archivos importantes:  No todo lo que guardas en la nube necesita cifrado, pero información sensible como documentos fiscales, archivos médicos o datos financieros sí requieren esta capa extra de protección.

    -Desconfía de correos o mensajes que soliciten credenciales de acceso a tu plataforma: incluso si aparentan provenir del proveedor de la nube, ya que esta sigue siendo una de las principales puertas de entrada para vulnerar los servicios de almacenamiento.

    -Usa contraseñas fuertes y activa la autenticación en dos pasos (2FA): Crea contraseñas únicas y robustas para cada servicio en la nube, combinando letras, números y caracteres especiales, y evita reutilizarlas en otras plataformas. Siempre que sea posible, activa la autenticación de dos factores para añadir una capa extra de seguridad en caso de que tus credenciales se vean comprometidas.

    -Protege tu vida digital con una solución de seguridad: Instala en todos los dispositivos desde los que accedes a la nube un software de seguridad confiable, como Kaspersky Premium. Estas soluciones ayudan a detectar y bloquear amenazas como malware, phishing o accesos no autorizados que pueden poner en riesgo tu información.

    Para más consejos para proteger tu vida digital, visite el blog.

  • Balneario de Puntarenas se cae a pedazos

    Balneario de Puntarenas se cae a pedazos

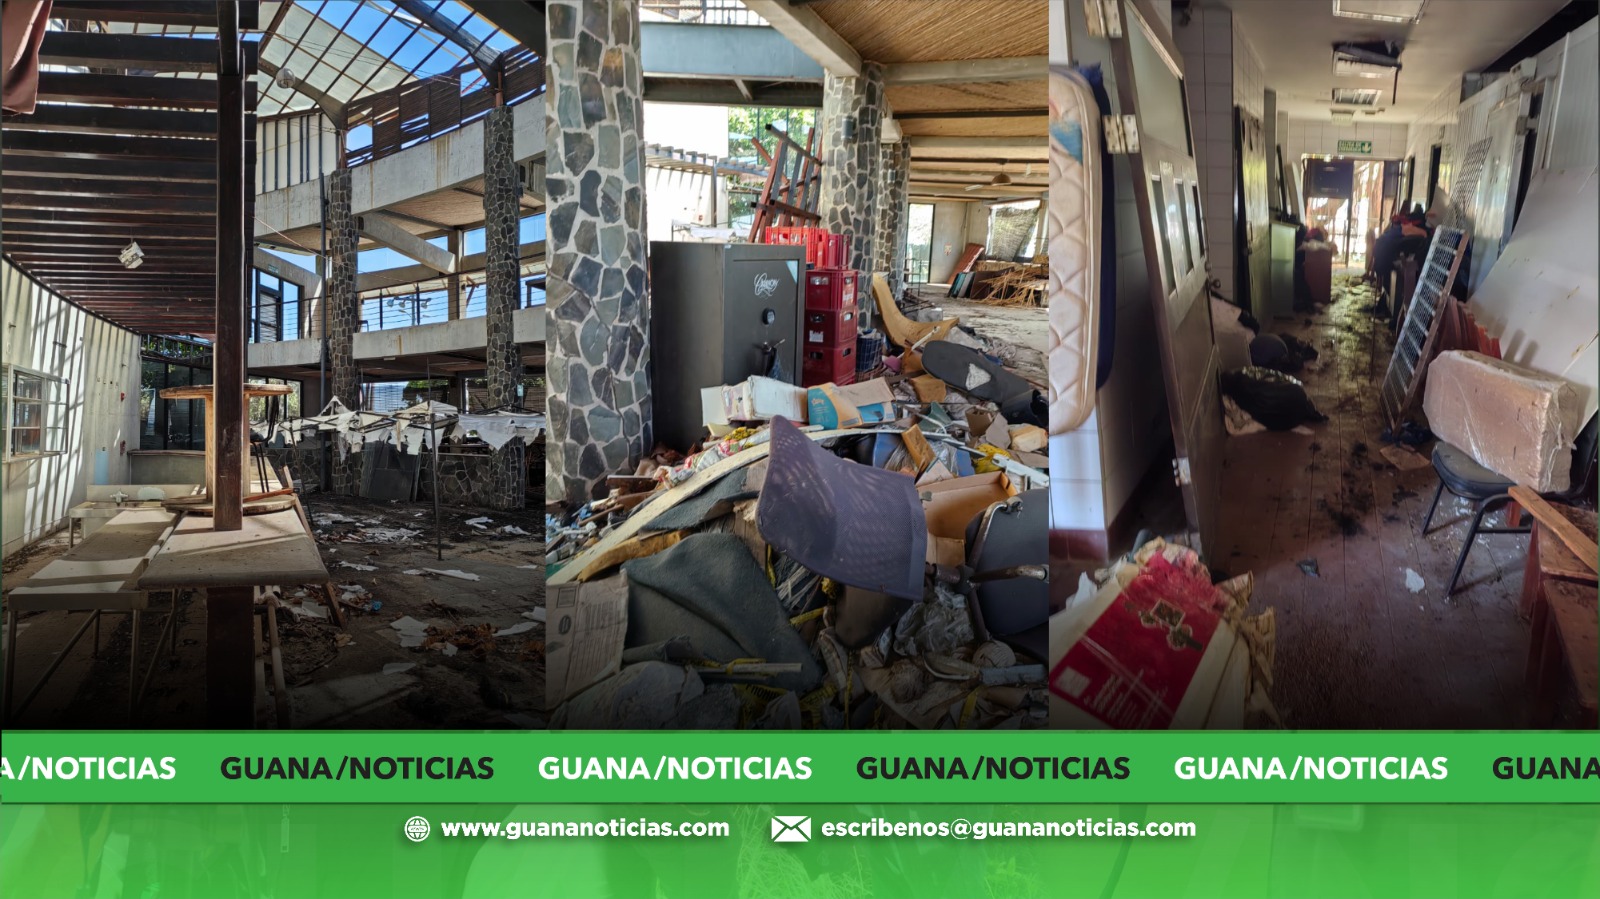
    El Balneario Municipal de Puntarenas se encuentra en un estado deplorable en completo abandono según comprobó una delegación de tres regidores quienes acudieron a las instalaciones del centro turístico.

    La visita de los ediles Gerardo Zúñiga, junto con Marielos Contreras y Kathia Cano, al Balneario se produjo para confirmar de primera mano el lamentable estado de la infraestructura que se encuentra completamente destruida.

    El registro de las imágenes permite ver que partes del inmueble como el techo, las paredes y los servicios sanitarios están inservibles, abunda la basura por todos lados y la piscina está llena de un agua de color verde inconvenientes que transformaron el otrora popular centro turístico en un depósito de desechos sólidos y líquidos.

    Las condiciones insalubres del sitio han permanecido así desde hace varios meses a pesar de que el Concejo le aprobó a la administración del Gobierno Local -propietario del lugar- fondos para pagos de recibos, jornales para mantenimiento y cuido general del lugar que abrió sus puertas a inicios de la década de los años 70 del siglo pasado.

    Para el Regidor Propietario, Gerardo Zúñiga, la “situación del Balneario es dramática y deplorable; además, nos resulta una ofensa que la administración municipal publique ilustraciones falsas donde se presentan imágenes inexistentes desmentidas por una realidad muy distinta”.

    En la Sesión Ordinaria de la Municipalidad de Puntarenas n.° 152 del 19 de febrero de 2026, en el espacio con el Alcalde, Rándall Chavarría, la regidora Sindy Scafidi, consultó directamente sobre el resultado de la creación de un Organo Director en relación con este tema y; además, los avances de una licitación para concesionar el Balneario.

    Acerca de este tema la administración indicó que el Informe del Organo Director se encuentra en la recta final.

  • Celebraron Año Nuevo Chino en Puntarenas

    Celebraron Año Nuevo Chino en Puntarenas

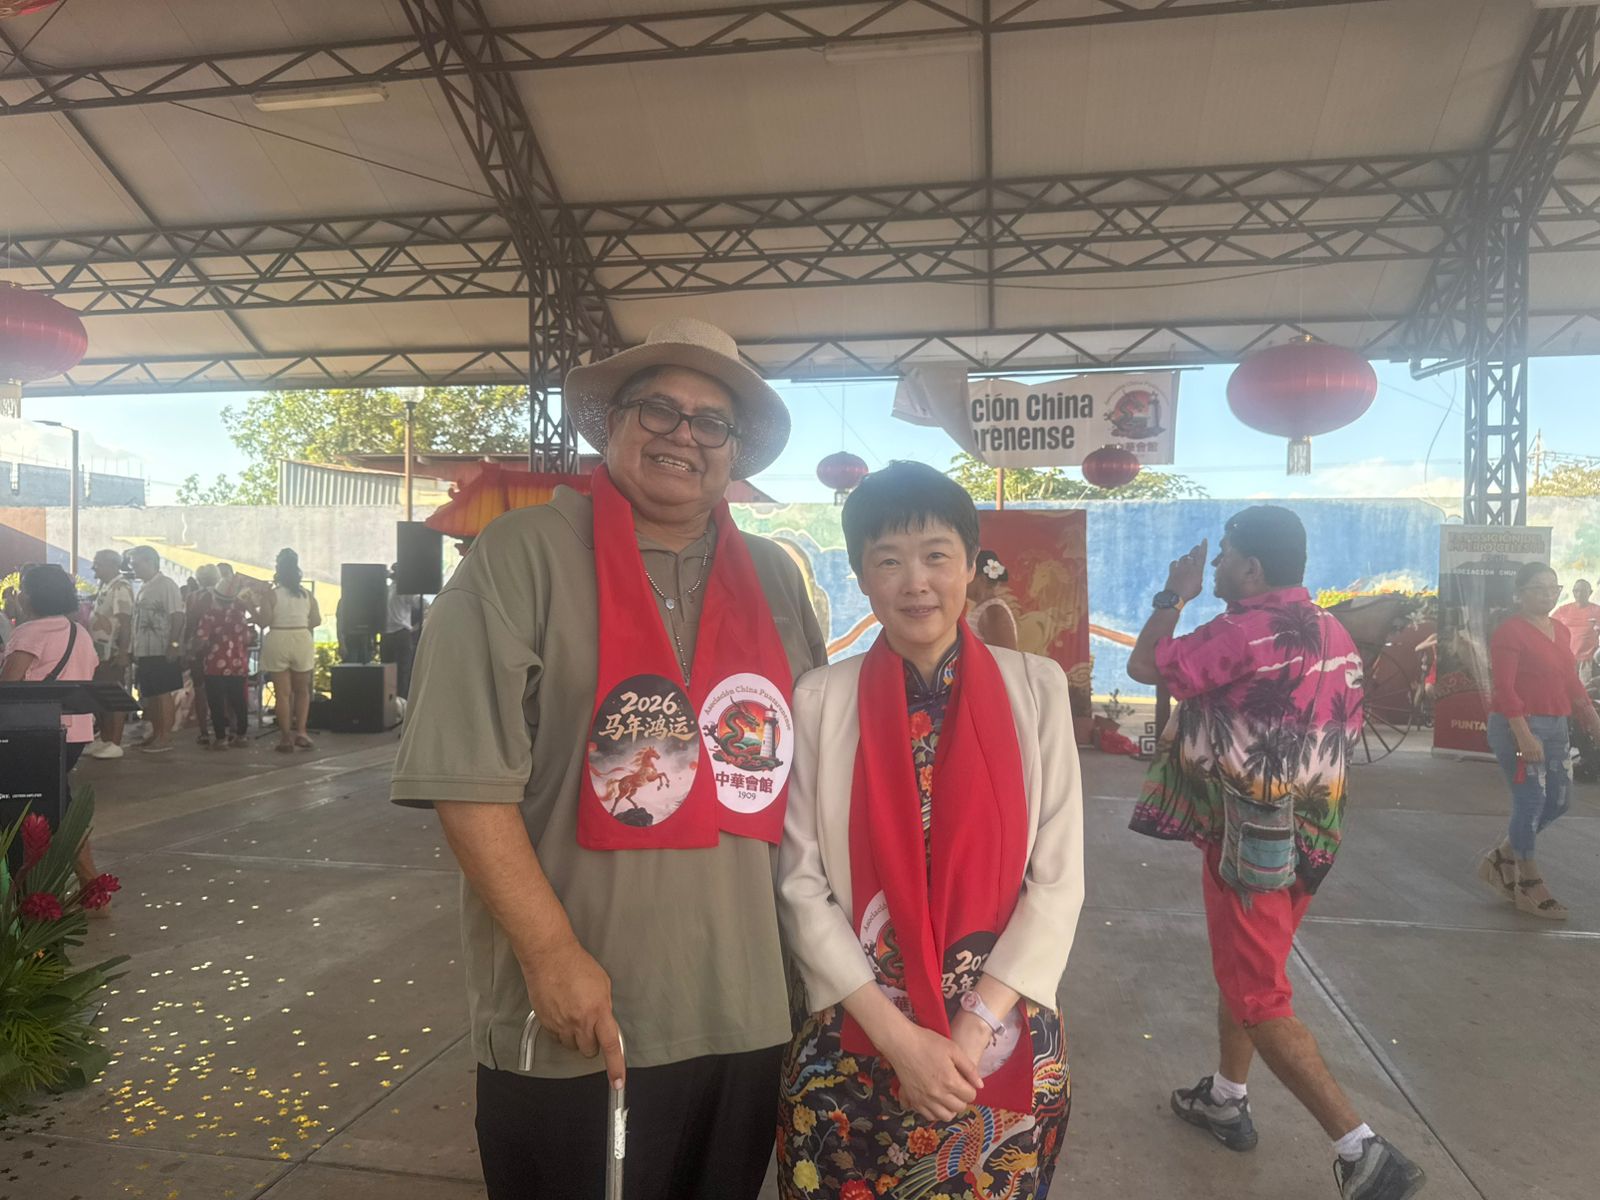
    La Asociación China Puntarenense organizó un evento especial en el centro de la Perla del Pacífico para festejar el Año Nuevo del Gigante Asiático denominado Caballo de Fuego.

    En el encuentro estuvo presente la Embajadora de China en Costa Rica, Wang Xiaoyao y representantes del Concejo de Regidores. No obstante, que la agenda del programa incluía unas palabras de la ViceAldesa de Puntarenas, Adriana Quesada, la funcionaria nunca se presentó.

    Según la página www.todochino.com el Año Nuevo Chino 2026 comienza el 17 de febrero de 2026.

    “El Año del Caballo de Fuego se asocia con dinamismo, decisiones rápidas y cambios importantes”, expresó esa fuente digital

    “Para nosotros como representantes del Gobierno Local y para mí como exdiplomático en particular recibir la visita de la señora Embajadora es un honor tomando en cuenta los históricos aportes de la comunidad China en este cantón”, manifestó el Regidor Propietario, Gerardo Zúñiga.

    Hernán Chan, Presidente de la Asociación China Puntarenense, indicó que en la celebración del Año Nuevo fueron invitadas otras organizaciones homólogas de Cañas, Santa Cruz y Nicoya.

    “Hicimos un recorrido con la Embajadora de China para ver si podemos reparar la concha acústica que está en el Paseo de los Turísticas, hay que darle mantenimiento y ponerle techo a las graderías, pero eso debe ser una obra de la Municipalidad que nunca le ha dado buen mantenimiento al lugar desde que se creó”, expresó Chan.

    La Asociación China Puntarenense se creó en el año 1909. En sus inicios fue llamada Wasion, “Círculo de Comerciantes del Celeste Imperio”, tiene como objetivo difundir la cultura china en el Pacífico Central.

  • Los alcaldes bajo escrutinio

    Los alcaldes bajo escrutinio

    Por Gerardo Zúñiga Zúñiga, Regidor Propietario de Puntarenas*.

    La figura de los alcaldes, como parte fundamental de las Municipalidades, cumple un papel vital en la materialización del desarrollo local especialmente desde hace algunos cuando se empezó a designar a esos funcionarios mediante el voto popular.

    En muchos casos estos servidores públicos están al frente de gobiernos locales que manejan cantidades importantes de presupuesto anual que en el caso de Puntarenas para el 2026 alcanza un poco mayor a los ¢ 17 mil millones.

    Durante el trabajo diario de un gobierno local el alcalde debe llevar el pulso de temas muy variados desde aspectos tradicionales como la recolección de residuos, el mejoramiento de la red vial cantonal o la política general de impuestos cantones (patentes y demás) hasta misiones un poco más complejas como enrumbar el desarrollo de su región para mejorar la calidad de vida de los habitantes y; además, cumplir a cabalidad los acuerdos que adopta el Concejo de Regidores.

    Con la escogencia mediante el sufragio de las alcaldías se amplió sobremanera la participación ciudadana en los procesos democráticos llegando incluso posteriormente a establecerse un mecanismo (el plebiscito) para una eventual destitución.

    Ese trámite (la remoción) suele ser largo y complicado porque involucra a varios actores y procedimientos que pueden tardar varios meses sin que haya certeza de eventualmente se proceda a llevar a cabo la consulta a la ciudadanía para la toma de una decisión definitiva.

    Aparte de esa tramitología -compleja para el ciudadano común- se ha creado una falsa narrativa según la cual un alcalde es una especie de Emperador que está por encima del bien y del mal pues las posibilidades de la destitución resultan bastante lejanas considerando los pasos que se deben seguir para esos fines.

    Sin embargo, ello no quiere decir que estos funcionarios gocen de una suerte de inmunidad de facto que los proteja contra viento y marea. El Tribunal Supremo de Elecciones -en resolución N° 2354-M-2009 del 22 de mayo del 2009- ha sido claro en señalar que los Concejos Municipales tienen potestades legales para sancionar a un alcalde cuando este falte al deber de probidad.

    El Tribunal precisó con meridiana claridad que todo cargo de elección popular en el régimen municipal está afectado por los alcances normativos del régimen disciplinario y sancionatorio que atañe a la función pública; caso contrario, estaríamos ante un régimen de inmunidades y privilegios que no existe en el ámbito de los gobiernos locales. Dicho en otras palabras, todo funcionario público municipal puede y debe ser sancionado por faltas al deber de probidad.

    Los magistrados del TSE establecieron de modo indubitable que corresponde al Concejo Municipal; por defecto, conocer de cualquier otra causal cuya sanción no se relacione necesariamente con la cancelación de credenciales y que tampoco verse acerca de ordenamiento en materia de hacienda pública o control interno.

    Es irrefutable que los Concejos Municipales carecen de prerrogativas para destituir a un alcalde porque como se ha dicho líneas atrás ello requiere de un procedimiento de consulta ciudadana que se define en las urnas, pero el punto de vista técnico del Tribunal ya estableció que ese tipo de funcionarios están sujetos a la normativa que aplica a cualquier otro trabajador del Estado.

    *Doctor en Derecho, Politólogo, Historiador.

  • Futuro de la Auditoría Interna debe encaminarse hacia la reducción de los riesgos en la era digital

    Futuro de la Auditoría Interna debe encaminarse hacia la reducción de los riesgos en la era digital

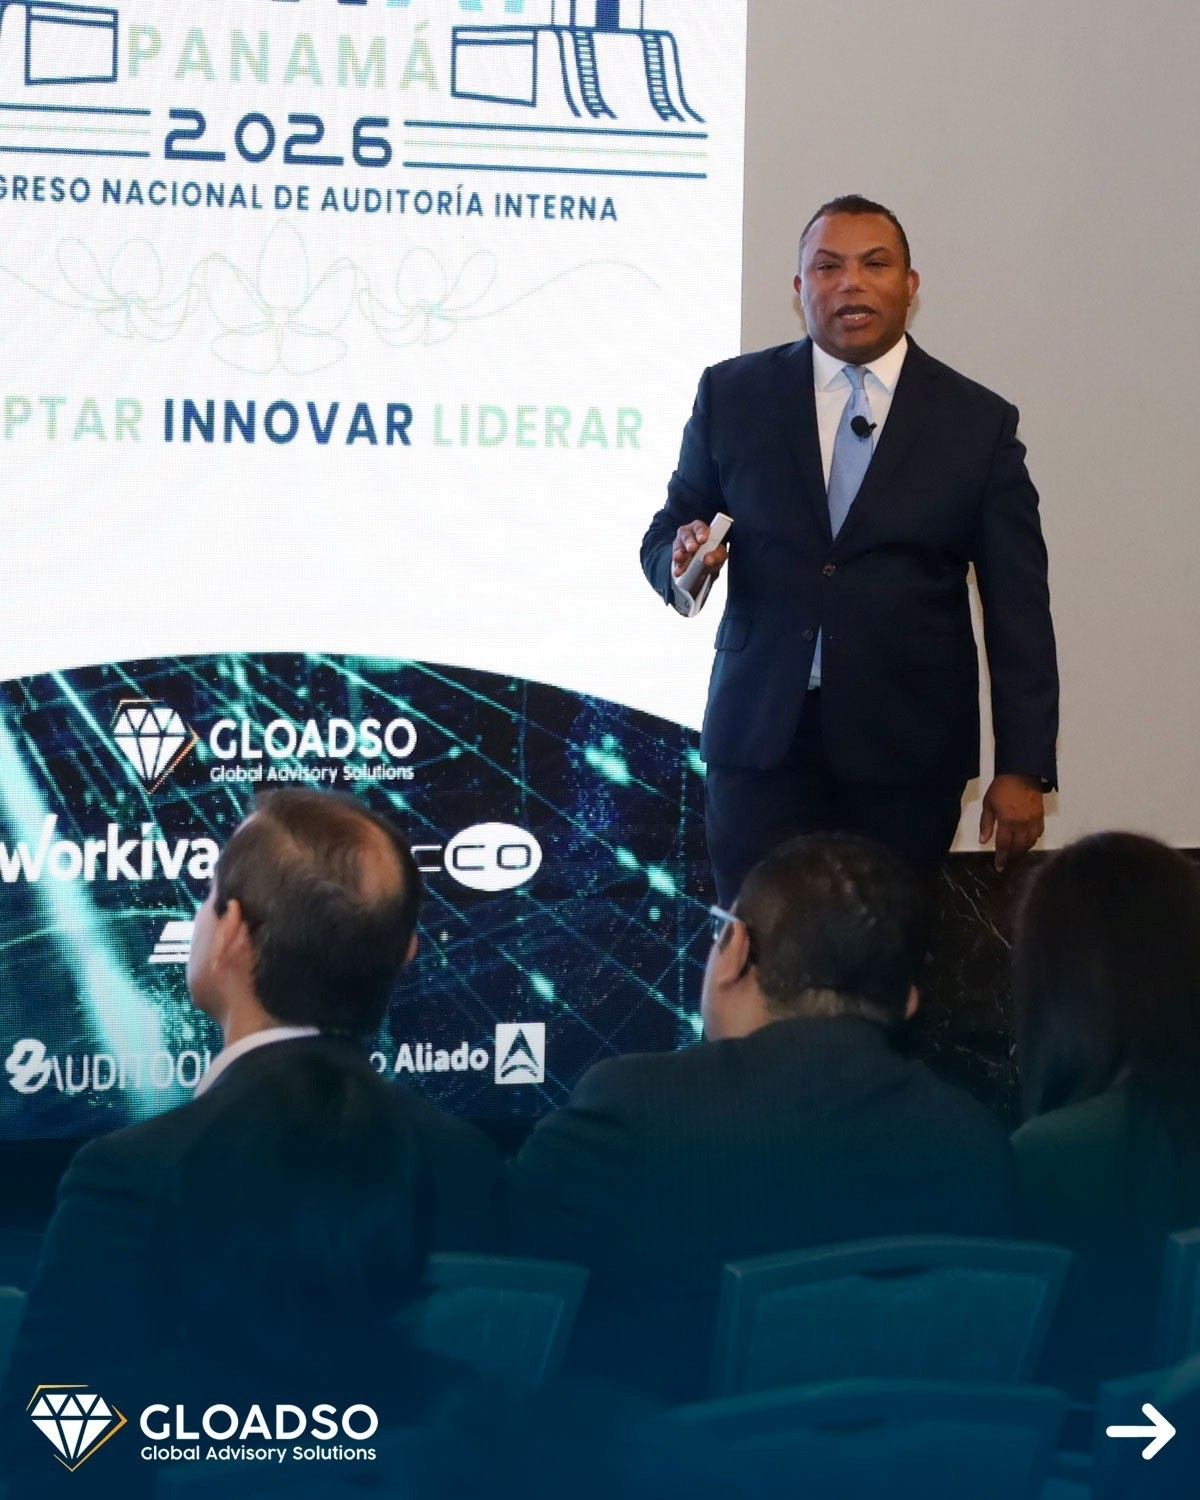
    GLOADSO participó en Congreso Nacional de Auditores Internos de Panamá 2025.

    El futuro de la Auditoría Interna en las empresas, organizaciones o instituciones se encaminará hacia el uso de la tecnología como una estrategia efectiva para reducir los riesgos durante la era digital como la pérdida de información sensible y los intentos de cibercrimen, entre otros peligros.

    La Tecnología y la Comunicación (TIC’s), como el creciente uso de la Inteligencia Artificial (IA), ofrecen grandes posibilidades para mejorar la seguridad corporativa, pero necesitan de un cambio cultural en el ejercicio de la auditoría en favor de una actitud más proactiva de parte de esos profesionales.

    El uso de esas tecnologías innovadoras permite identificar y gestionar los riesgos en menos tiempo fueron descritos por el Socio Director de Global Advisory Solutions (GLOADSO), Julio Jolly Moore, durante el Congreso 2026 del Instituto de Auditores Internos de Panamá (CONAI) mediante la conferencia “Auditoría basada en riesgos dinámicos”.

    De acuerdo con Jolly Moore “es una realidad que muchos de los riesgos actuales están generados por la tecnología en áreas como la ciberseguridad o la inteligencia artificial, de ahí el enfoque de la Auditoría basada en riesgos dinámicos”.

    “Necesitamos ayudar a identificar y evaluar esos riesgos a lo largo de todas las fases de la auditoría interna para irse adaptando a los cambios que demanda la creciente digitalización de muchos de los procesos de trabajo”, explicó el Jolly Moore.

    Nuevas estrategias

    Según indica una publicación de la Universidad Autónoma de Guadalajara (México) “expertos temen que conforme la IA evolucione los cibercriminales tendrán más herramientas para actuar y engañar a incautos y usuarios de internet, por lo que recomiendan siempre estar atentos, ya que tarde o temprano, todos podríamos sufrir un ciberataque”.

    Ese centro de estudios superiores de México añade que entre las técnicas más comunes de cibercrimen usando se encuentran:

    -Estafa de audio y video “deepfake”. Con el uso de IA se analiza la voz, imagen y videos de usuarios de internet y los imita, esto para que los cibercriminales usen estos elementos sintéticos para estafar a usuarios y llevarlos a depositar enormes cantidades de dinero a cuentas bancarias, robar información, su identidad y hasta su propia voz para continuar con sus crimines.

    -Eludir los controles de identidad. Otro modo utilizar el “deepfake” es el robar el rostro de un usuario y usarlo para eludir de seguridad y verificación de identidad; ahora los ciberdelincuentes también crean aplicaciones para venderlas en redes sociales y que los usuarios las usen para estafar.

    El CONAI 2026 Panamá fue organizado por el Instituto de Auditores Internos de Panamá, principal organización profesional de ese país en ese campo, líder y autoridad reconocida afiliada The Institute of Internal Auditors Global.

  • El colegio ya es digital: 6 de cada 10 niños latinoamericanos usa Internet para estudiar

    El colegio ya es digital: 6 de cada 10 niños latinoamericanos usa Internet para estudiar

    En este nuevo regreso a clases en Costa Rica, Kaspersky advierte sobre los riesgos de una vida escolar cada vez más conectada y la importancia de acompañar a los niños en su entorno digital.

    Con el regreso a clases, miles de familias en América Latina retoman sus rutinas y se enfrentan a un escenario cada vez más común en donde la tecnología es parte central de la vida diaria de los niños. Hoy, estudiar, comunicarse y entretenerse pasa en gran medida por una pantalla, lo que transforma no solo la forma de aprender, sino también la manera en que padres e hijos se relacionan con el mundo digital.

    Esta realidad se refleja en un reciente estudio de Kaspersky, que muestra que el 60% de los niños latinoamericanos hace uso del Internet para estudiar, una señal clara de cómo esta tecnología se ha integrado de forma natural a su vida escolar. A esto se suma que el 36% utiliza aplicaciones de mensajería como WhatsApp o Telegram para comunicarse con sus compañeros, mientras que el 40% incrementó su uso de redes sociales, incluso con restricciones de dispositivos dentro de algunas instituciones educativas.

    Fuera del aula, las pantallas siguen presentes. Al volver a casa, los niños recurren a computadores, tabletas o celulares para hacer tareas, investigar, ver contenidos en streaming o interactuar con amigos. Este escenario plantea una oportunidad clave para las familias que ahora deben acompañar y guiar el uso de la tecnología, promoviendo hábitos digitales saludables que equilibren estudio, entretenimiento y bienestar.

    Este nuevo escenario también plantea retos importantes para la vida digital de los niños. A medida que Internet se vuelve parte central de su aprendizaje y socialización, aumentan los riesgos asociados a la privacidad, la exposición a contenidos inadecuados y las interacciones con personas desconocidas. Además, el uso constante de entornos digitales puede influir en la forma en que se relacionan, se concentran y gestionan su tiempo. Por ello, la tecnología deja de ser solo una herramienta académica y se convierte en un espacio que requiere orientación, reglas claras y acompañamiento permanente por parte de las familias.

    Sin duda, la tecnología ofrece grandes beneficios para el aprendizaje y la conexión familiar, pero también requiere una participación más activa por parte de los adultos. Acompañar a los niños en su entorno digital implica establecer acuerdos claros, conversar sobre los riesgos y promover hábitos responsables desde casa. Más que prohibir o generar miedo, el reto está en fortalecer la educación digital a través del diálogo, la confianza y la prevención constante. “Hoy, los niños y adolescentes utilizan Internet como una extensión natural de su vida cotidiana, muchas veces, sin ser plenamente conscientes de los riesgos que esto implica. Esta hiperconectividad temprana amplía su exposición a amenazas como la pérdida de privacidad, el contacto con desconocidos, el ciberacoso y la circulación de información personal sin control. Por ello, el rol de los padres ya no se limita a acompañar el proceso educativo tradicional, sino que debe incluir una participación activa en la formación digital de sus hijos. Hablar de seguridad en línea es hoy muy importante”, asegura Fabiano Tricarico, director de Productos para el Consumidor en América Latina en Kaspersky.

    Para evitar las vulnerabilidades en línea en este regreso a clases en Costa Rica, los expertos de Kaspersky recomiendan:

    Establecer rutinas digitales con propósito: Define horarios claros para el uso de dispositivos y promueve pausas activas que ayuden a equilibrar estudio, descanso y tiempo libre. Ubicar los equipos en espacios comunes del hogar facilita el acompañamiento y permite mantener conversaciones abiertas sobre lo que los niños hacen en línea.

    Proteger la privacidad desde temprana edad: Revisa junto a tus hijos la configuración de privacidad en redes sociales y plataformas digitales. Limita la información que comparten públicamente, como ubicación, colegio o datos personales, y refuerza la importancia de cuidar su huella digital desde ahora.

    Fomentar relaciones digitales responsables: Explícales que no todas las personas en Internet son quienes dicen ser y que deben interactuar solo con personas que conocen en la vida real. Enséñales a identificar comportamientos sospechosos, bloquear contactos inapropiados y reportar contenido ofensivo o riesgoso.

    Apoyarse en la tecnología para educar y prevenir: El uso de soluciones de seguridad digital puede ser un gran aliado para las familias. Kaspersky Premium, que incluye Kaspersky Safe Kids, ayuda a proteger los dispositivos frente a amenazas en línea, mientras permite a los padres acompañar la experiencia digital de sus hijos de forma preventiva. Con estas herramientas es posible gestionar el tiempo frente a pantallas, bloquear sitios inapropiados, conocer su ubicación y tener mayor visibilidad de su actividad digital, promoviendo hábitos seguros sin afectar la confianza ni la autonomía.

    Para más consejos sobre cómo construir hábitos digitales saludables en familia, visita nuestro blog.

  • Ataque silencioso a software de uso diario permitió infiltrar gobiernos, bancos y empresas

    Ataque silencioso a software de uso diario permitió infiltrar gobiernos, bancos y empresas

    El incidente afectó a Notepad++, un editor de texto y código ampliamente utilizado por desarrolladores y equipos de TI, cuyo sistema de actualizaciones fue intervenido para distribuir malware como si fueran parches legítimos.

    Un ataque silencioso a las actualizaciones de un software ampliamente utilizado por desarrolladores y equipos de tecnología permitió a ciberdelincuentes infiltrarse en redes corporativas y gubernamentales sin levantar sospechas. Investigadores del equipo Global Research and Analysis Team (GReAT) de Kaspersky descubrieron que los atacantes comprometieron la cadena de suministro de Notepad++, un popular editor de texto y código presente en millones de computadoras, y usaron su sistema de actualización para distribuir malware camuflado como parches legítimos.

    El propio equipo de desarrollo informó que la infraestructura de actualización fue vulnerada tras un incidente que afectó a su proveedor de hosting, lo que permitió a los atacantes intervenir el mecanismo de distribución oficial. El impacto fue mayor de lo que se conocía públicamente. Además del malware detectado inicialmente, Kaspersky identificó múltiples cadenas de ataque ocultas que operaron entre julio y octubre, afectando organizaciones gubernamentales, instituciones financieras, proveedores de servicios de TI y a usuarios de varias regiones, incluyendo América Latina.

    En cada fase, los atacantes cambiaron completamente su infraestructura como servidores, dominios, archivos y métodos de ejecución, lo que les permitió evadir los controles tradicionales y permanecer dentro de las redes durante meses. De hecho, lo que se había reportado públicamente correspondía únicamente a la fase final de la campaña, lo que significa que muchas organizaciones pudieron haber revisado sus sistemas sin detectar infecciones previas que utilizaban indicadores completamente distintos.

    Este tipo de compromiso es especialmente peligroso porque aprovecha la confianza en las actualizaciones de software. En lugar de que la víctima descargue un archivo sospechoso, el malware llega a través de un canal legítimo, lo que facilita el acceso inicial y abre la puerta a espionaje, robo de información o movimientos laterales hacia sistemas críticos.

    “Cuando un atacante compromete la actualización de una herramienta que una organización usa a diario, aprovecha la confianza que esta tiene en su proveedor para infiltrarse sin generar sospechas. La empresa acepta el archivo como legítimo y baja la guardia. Eso convierte a la cadena de suministro en una de las rutas más efectivas para el espionaje y el robo de datos hoy en día. Por eso las organizaciones ya no pueden depender solo de listas de indicadores conocidos, necesitan visibilidad y detección continua dentro de sus redes”, señaló Leandro Cuozzo, analista de Seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

    Las soluciones de Kaspersky bloquearon todos los ataques identificados durante la investigación. El equipo publicó además nuevos indicadores de compromiso y un análisis técnico completo para ayudar a las organizaciones a revisar posibles exposiciones previas.

    Para evitar que tu empresa sea víctima de este tipo de campañas, los expertos de Kaspersky recomiendan:

    -Fortalecer la gestión de la cadena de suministro digital: validar proveedores, monitorear continuamente actualizaciones de software, mantener inventarios claros de activos y segmentar redes para que una sola herramienta comprometida no dé acceso total a la infraestructura.

    -Adoptar detección basada en comportamiento, no solo en firmas conocidas: los atacantes cambian constantemente su infraestructura, por lo que es clave contar con monitoreo continuo que identifique actividades anómalas, movimientos laterales o escalamiento de privilegios en tiempo real.

    -Apoyarse en plataformas integradas de protección y respuesta: soluciones del portafolio Kaspersky Next, como Kaspersky Next XDR Optimum, combinan prevención, detección y respuesta avanzadas para descubrir amenazas desconocidas dentro de la red y contener ataques sofisticados de cadena de suministro antes de que escalen.

    Para conocer más sobre esta investigación, acceda a Securelist.

    Para más información sobre cómo proteger la seguridad empresarial, visita el blog.