Autor: Revista Entre Cantones

  • La vida familiar migra al entorno digital en América Latina: 99% ya se comunica en línea

    La vida familiar migra al entorno digital en América Latina: 99% ya se comunica en línea

    Un estudio de Kaspersky revela que la digitalización de la vida familiar en la región también amplía los riesgos de seguridad digital.

    La vida familiar en América Latina ya se desarrolla, casi por completo, en el entorno digital. Un nuevo estudio de Kaspersky revela que el 99% de las personas en la región mantiene algún tipo de contacto digital con su familia, y que solo un 1% asegura no comunicarse en línea en absoluto. Mensajería instantánea, videollamadas, intercambio de memes y cuentas compartidas de streaming forman hoy parte de la rutina cotidiana de millones de hogares latinoamericanos.

    El informe confirma que la digitalización no solo ha transformado la forma en que las familias se comunican, sino también cómo comparten su tiempo libre y construyen vínculos a distancia. Sin embargo, esta hiperconectividad también plantea nuevos desafíos en materia de seguridad digital, especialmente para niños y adultos mayores.

    Según el estudio, el 93% de las personas en América Latina se comunica con su familia a través de aplicaciones de mensajería, como WhatsApp, Telegram o Signal, consolidándolas como el principal canal de contacto familiar. A esto se suma que el 69% de las familias comparte tiempo viendo películas o series juntas a través de plataformas digitales, lo que demuestra cómo el entretenimiento online se ha integrado a la vida familiar.

    Las videollamadas también ocupan un lugar relevante: casi la mitad de las personas en la región (49%) las utiliza de forma regular para mantenerse en contacto con sus familiares. Además, el 66% intercambia memes, videos o publicaciones en redes sociales, especialmente entre los grupos más jóvenes, donde el humor y las referencias culturales compartidas se convierten en una nueva forma de conexión emocional.

    Esta migración masiva de la vida familiar al entorno digital está ampliando silenciosamente la superficie de ataque dentro del hogar. Los mismos canales que facilitan la cercanía, mensajería instantánea, plataformas compartidas y redes sociales, se han convertido en vectores habituales para fraudes, robo de identidad y accesos no autorizados, precisamente porque operan en un entorno de confianza.

    A diferencia de otros espacios digitales, la comunicación familiar suele estar marcada por una menor verificación. Los usuarios tienden a bajar la guardia ante mensajes que aparentan provenir de un contacto conocido, lo que facilita ataques de phishing emocional, suplantación de identidad e ingeniería social. Un mensaje urgente, un enlace compartido sin contexto o una solicitud inesperada dentro de un chat familiar puede ser suficiente para comprometer un dispositivo o una cuenta.

    El riesgo se amplifica cuando una misma cuenta o credencial es utilizada por varios miembros del hogar. La reutilización de contraseñas y el uso de cuentas compartidas crea un efecto dominó: si uno de los dispositivos se ve comprometido, los atacantes pueden escalar el acceso a correos electrónicos, servicios financieros o información personal almacenada en la nube, afectando a toda la familia y no solo a un usuario.

    “Cuando la comunicación familiar se concentra en plataformas digitales, los riesgos dejan de ser abstractos. Niños y adultos mayores suelen ser objetivos prioritarios de estafas digitales, ya que los ciberdelincuentes aprovechan la confianza entre las personas para infiltrarse en conversaciones cotidianas. En muchos casos, los ataques no buscan grandes volúmenes de datos, sino accesos persistentes que permiten monitorear conversaciones, robar información o lanzar nuevas estafas desde cuentas legítimas. Proteger la privacidad y reforzar la seguridad digital en el hogar es hoy una parte esencial del cuidado familiar”, asegura Fabiano Tricarico, Director de Productos para el Consumidor para Américas en Kaspersky.

    Para evitar cualquier vulnerabilidad en esta época de conectividad familiar, los expertos de Kaspersky recomiendan:

    -Activa la verificación en dos pasos en tus cuentas más importantes: además de la contraseña, este sistema pide un código extra para ingresar. Así, aunque alguien robe tu clave, no podrá acceder a tus mensajes o redes sociales sin ese segundo paso.

    -Desconfía de mensajes urgentes o enlaces inesperados, incluso si parecen venir de un familiar: muchos fraudes se esconden en mensajes que piden actuar rápido. Ante la duda, confirma primero por otro canal antes de hacer clic o compartir información.

    -No repitas contraseñas y apóyate en un gestor para recordarlas: usar la misma contraseña en varias cuentas facilita que un solo ataque afecte todo. Herramientas como Kaspersky Password Manager ayudan a crear y guardar contraseñas seguras sin que tengas que memorizarlas.

    -Protege todos los dispositivos del hogar con una solución de seguridad integral: contar con herramientas como Kaspersky Premium permite detectar enlaces falsos, bloquear intentos de estafa y proteger la información personal en celulares y computadores usados por toda la familia.

    * El estudio fue realizado por el centro de investigación de mercado de Kaspersky en noviembre de 2025. En la encuesta participaron 3.000 personas de 15 países (Argentina, Chile, China, Alemania, India, Indonesia, Italia, Malasia, México, Arabia Saudita, Sudáfrica, España, Turquía, Reino Unido y Emiratos Árabes Unidos).

    Para más información sobre cómo proteger tu vida digital, visite el nuestro blog.

  • La IA abre la puerta a una ola de ciberataques en el entretenimiento en 2026

    La IA abre la puerta a una ola de ciberataques en el entretenimiento en 2026

    Kaspersky alerta de que se están acelerando fraudes, filtraciones y ataques automatizados en toda la cadena de esta industria, desde la venta de entradas hasta el streaming y los videojuegos.

    Un nuevo apartado del informe Kaspersky Security Bulletin pone el foco en uno de los grandes desafíos que marcarán a la industria del entretenimiento en 2026: el impacto de la Inteligencia Artificial en su seguridad digital. Los expertos advierten de que la IA ya está transformando procesos críticos, desde la venta de entradas hasta la creación y distribución de contenidos, y, al mismo tiempo, abriendo nuevas puertas al fraude, las filtraciones y los ciberataques que pueden afectar a estudios, plataformas y usuarios.

    La creciente dependencia de sistemas basados en IA convierte a estas tecnologías en infraestructuras críticas para el negocio del entretenimiento. Cualquier fallo, abuso o intrusión ya no tiene solo un impacto técnico, sino también económico, reputacional y legal, en un entorno marcado por estrenos globales, retransmisiones en directo y comunidades digitales masivas.

    En este contexto, los investigadores de Kaspersky identifican cinco amenazas clave que emergen a medida que la IA se integra de forma acelerada en los flujos de trabajo del sector y en la experiencia del consumidor:

    Precios dinámicos y bots

    La IA permitirá ajustar los precios de las entradas de forma más rápida y precisa. Al mismo tiempo, dará a los revendedores herramientas más potentes para identificar eventos con alta demanda, usar bots a gran escala y modificar los precios de reventa casi en tiempo real. Incluso cuando los artistas mantengan precios fijos, los revendedores podrán aplicar subidas automáticas en los mercados secundarios.

    Efectos visuales: riesgos en proveedores externos

    El uso creciente de plataformas de IA en la nube para crear efectos visuales hará que los estudios dependan de más proveedores externos y profesionales independientes. Esto amplía los puntos vulnerables. Los atacantes podrían acceder a sistemas de renderizado o a herramientas de terceros para robar escenas o episodios antes del estreno, sin necesidad de atacar directamente a los estudios.

    Redes de distribución de contenido como objetivos

    Las redes de distribución de contenido almacenan materiales muy sensibles, como episodios sin estrenar, copias finales de películas o retransmisiones en directo. Con ayuda de la IA, los atacantes pueden analizar estas redes para localizar contenidos valiosos y detectar accesos mal protegidos. Un solo ataque podría afectar a varios títulos o permitir la inserción de código malicioso en emisiones legítimas.

    Usos indebidos de la IA en juegos

    Los usuarios intentarán saltarse los límites de las herramientas de IA para crear contenidos o personajes, y usar modelos externos para introducir material inapropiado en juegos, mods o vídeos. Además, si los datos usados para entrenar estas herramientas no se gestionan correctamente, existe el riesgo de que la IA genere contenidos que incluyan información personal.

    Exigencias regulatorias sobre la IA

    Las nuevas normas sobre el uso de la IA exigirán más transparencia en los contenidos generados con estas tecnologías y mayor claridad sobre el consentimiento y las licencias para entrenar modelos con obras protegidas por derechos de autor. Esto obligará a las empresas del sector a crear nuevos roles y procesos internos para supervisar y controlar el uso de la IA en los ámbitos creativo y comercial.

    “La Inteligencia Artificial se ha convertido en un factor común en muchos de los riesgos emergentes del entorno digital. No solo refuerza la capacidad de los equipos de seguridad para detectar anomalías con mayor rapidez, sino que también está siendo aprovechada para analizar infraestructuras, anticipar comportamientos y generar contenido malicioso cada vez más creíble. Por eso, estudios, plataformas y titulares de derechos deben considerar los sistemas de IA y los datos que los alimentan como parte de su superficie crítica de ataque, y no únicamente como herramientas creativas”, explica María Isabel Manjarrez, Investigadora de seguridad del Equipo Global de Investigación y Análisis de Kaspersky.

    Para evitar estas vulnerabilidades, los expertos de Kaspersky le recomiendan a esta industria:

    -Inventariar y mapear el uso de la IA en toda la cadena de valor, desde la venta de entradas y el marketing hasta la producción, la distribución y las plataformas de fans, e integrarlo de forma explícita en los modelos de amenaza y en las evaluaciones periódicas de riesgo.

    -Formar y capacitar de manera continua a los empleados en ciberseguridad, reforzando su conocimiento sobre los riesgos asociados a la IA y estableciendo controles claros sobre los accesos de usuarios a recursos web y aplicaciones, en función de roles y necesidades operativas.

    -Revisar en profundidad la arquitectura de las redes de distribución de contenido, e implantar sistemas de detección de anomalías en los patrones de tráfico y acceso, incluso cuando se trate de proveedores consolidados o considerados de confianza.

    -Someter los despliegues de IA generativa en juegos, marketing y servicios comunitarios a revisiones específicas de seguridad y privacidad, con políticas claras sobre el uso de datos de entrenamiento, su retención y los tipos de contenidos que pueden generarse o distribuirse.

    Puede consultar todos los escenarios previstos en el último capítulo del Kaspersky Security Bulletin.

    Para más información sobre cómo proteger la seguridad empresarial, visite el blog.

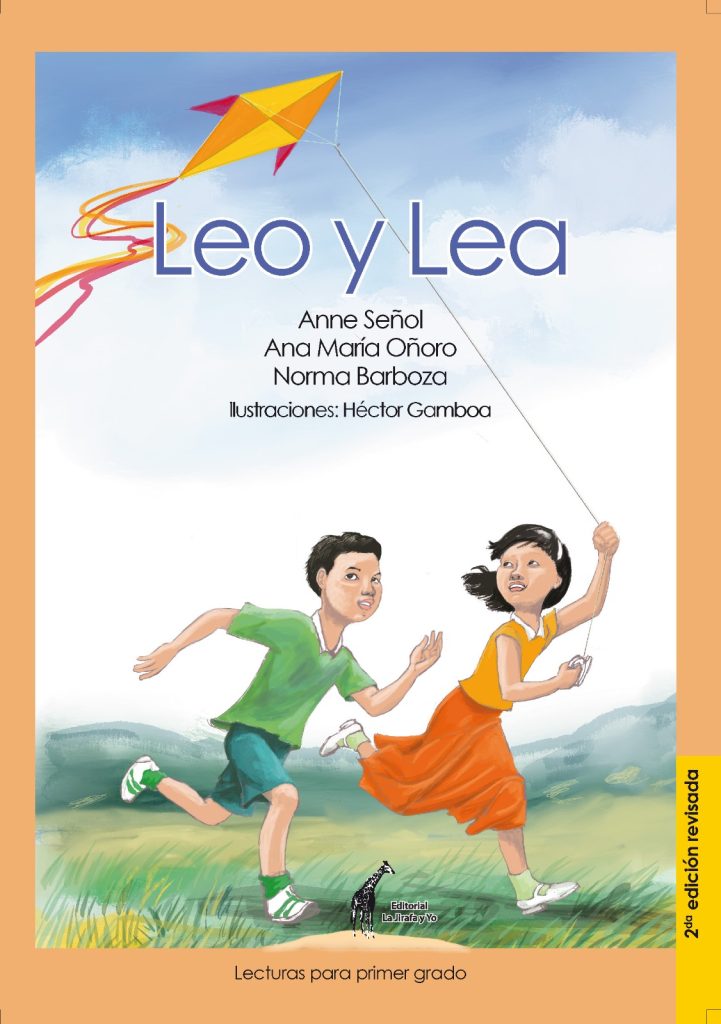
  • Leo y Lea: dos niños pueden cambiar la historia

    Leo y Lea: dos niños pueden cambiar la historia

    Por Estrella Porras. Máster en Administración Educativa, Heredia, Costa Rica.

    ¿Quién no recuerda aquel libro que nos llevó a descubrir el privilegio de aprender a leer? Aún nuestros sentidos evocan la forma, los colores, las palabras, el aroma, los personajes y los mensajes que, en diversa medida, se amalgamaron al universo de elementos para esculpir cómo percibimos el mundo.

    De esta experiencia, algunos sienten pasión por la lectura, otros la utilizan como una herramienta de sobrevivencia, pero útil, al fin y al cabo. Así, la neurociencia confirma lo anterior, demostrando el poder de la lectura comprensiva, al estimular múltiples áreas del cerebro, al tiempo que sincroniza redes visuales, auditivas, semánticas y motoras, en el cerebro lector.

    Siendo la lectura una de las formas más “democráticas” para adquirir conocimientos, habilidades, destrezas y competencias, una realidad nos obliga a construir y rescatar el gusto por la lectura, como una de las medidas infalibles para trascender la pobreza, los límites mentales y aquellos atajos al consumo intelectual preconcebido y ausente de creatividad y pensamiento crítico.

    Los últimos hallazgos del Estado de La Nación, indican que el índice de alfabetización en Costa Rica es del 98%. ¿Deberíamos sentirnos orgullosos con un dato como este? Parcialmente, quizás. El mismo informe revela que solo el 25% de los estudiantes de secundaria, alcanza el nivel adecuado en competencia lectora. Se han determinado múltiples causas, sin embargo, trabajar en el mejoramiento de estos factores, en cada uno de los habitantes, nos concierne a todos. Con esa convicción, compartimos un libro, diseñado con talento, expertiz, profesionalismo, compromiso y amor al alcance de los estudiantes costarricenses, y de todo aquel que disfrute de un recorrido por una Costa Rica, cuyas raíces, conviene conocer.

    Hace más de tres décadas, una educadora francesa, implantó un modelo curricular innovador, de altísima calidad y del cual, hoy dan cuenta los alumnos que se han formado en la institución que preside. No obstante, esta líder carente de interés por el reconocimiento público, comparte con todos los niños de Costa Rica, un libro único para el aprendizaje de la lectura y es por ello que la Educación Costarricense, celebra el fruto de un esfuerzo sistematizado, en varias regiones del país y comprobada su eficacia con gran éxito. El pasado 17 de diciembre, “Leo y Lea”, recibe la mención “De interés cultural”, por parte del Ministerio de Cultura y Juventud, fundamentado tras una rigurosa y profunda evaluación técnica, en procura de otorgar bajo criterios objetivos, el galardón que hoy nos complace dar a conocer. Literalmente, transcribimos los “por tanto” ofrecidos por parte del ente emisor:

    “Que el “Libro Lea y Lea” representa una convergencia única entre la cultura costarricense, el entorno cotidiano y el proceso de aprendizaje de la lectura. A través de historias sencillas, ambientadas en situaciones familiares y cargadas de ternura, el libro invita a niños y niñas a reconocerse en los textos, creando un puente entre su experiencia personal y el acto de leer. Este enfoque fortalece el aprendizaje lingüístico, el sentido de pertenencia y la identidad cultural desde los primeros grados escolares”.

    Continúa argumentando el Acuerdo Ejecutivo N°197-C

    “Que el libro citado integra de manera integral elementos pedagógicos esenciales _como la repetición estructurada, el ritmo progresivo y la coherencia textual_ con valores culturales y sociales. La lectura se convierte en una experiencia integral donde convergen el desarrollo lingüístico, el disfrute esté tico, la comprensión emocional y el fortalecimiento del tejido social que rodea al niño o niña. El libro es dirigido principalmente a estudiantes de primer grado, nace ante la necesidad de ofrecer materiales de lectura inicial que reflejen la realidad costarricense y despierten en los niños el gusto genuino por leer”.

    “Leo y Lea”, permiten leer con curiosidad, rescatando el patrimonio del costarricense, incluyendo el cada vez más olvidado “voseo”, posicionando papeles y valores familiares, donde los actores asumen por igual, tareas cotidianas que construyen la responsabilidad compartida. Un texto onomatopéyico, prolijo, didáctico por excelencia, pues tanto lo disfruta la persona que ha crecido ajena a la flora, fauna o costumbres costarricenses, como quienes continuamos aprendiendo de esta patria maravillosa.

    No podemos obviar, que “Leo y Lea”, mediante su travesía, son niños embajadores, pues el habitante de otras tierras, con agrado y sorpresa se aproxima a la noción de cómo nos perciben al tico: cortés, curioso, intrépido, colaborador, feliz, amante de la naturaleza y de su familia. Todo esto respetando la naturaleza de la infancia: sin la obligatoriedad del héroe, sin atropello, sin violencia, asumiendo lo adecuado a su ritmo y edad.

    “La Jirafa y yo”, siendo el rumiante más alto originario de África, no tuvo reparo en trasladarse a este exuberante trópico, para dar nombre a la editorial museo viviente y albergar los tesoros tan artísticamente concebidos, desde la rigurosa investigación permanente sobre el patrimonio social cultural costarricense. 

    ¡Gracias, a todo el equipo Editorial La Jirafa y yo, personal docente y administrativo de escuelas, en las cuales dos niños de Patalillo, se mimetizan junto a otros de cualquier barrio! Gracias por compartir su brillante talento, su admirable generosidad y demostrar contra toda suerte de obstáculos, acciones comprobadas sobre la verdadera misión del maestro: diseminar conocimiento y crear espacios para provocar la búsqueda insaciable por aprender y enseñar autónomamente, derribando distancias, fronteras.

    Gracias al Ministerio de Cultura y Juventud por su valioso y serio trabajo, por reconocer la riqueza de una obra de tantísima trascendencia para Costa Rica y abrir con ello, puertas de otras entidades que decidan iniciar el proceso de la lectura, con el mismo texto, que lo hacen las instituciones educativas, públicas, privadas o bajo otra modalidad existente.

  • Ciberseguridad comienza en la infraestructura que sostiene el negocio digital

    Ciberseguridad comienza en la infraestructura que sostiene el negocio digital

    En el marco del Día del Internet Seguro, Liberty Networks, proveedor de infraestructura digital crítica en América Latina y el Caribe, pone sobre la mesa una realidad que hoy impacta directamente a las empresas: la ciberseguridad debe abordarse desde el diseño, la operación y la protección de las redes que sostienen el negocio digital.

    A medida que las compañías dependen cada vez más de servicios digitales, aplicaciones en la nube y operaciones distribuidas, las amenazas cibernéticas superan con facilidad la capacidad de respuesta individual. Ataques automatizados, interrupciones de red y vulnerabilidades a gran escala afectan la continuidad operativa, la reputación y los ingresos de las organizaciones. En este contexto, Liberty Networks subraya que la seguridad debe integrarse desde la base de la infraestructura como un componente esencial, junto con otros elementos clave.

    “La seguridad en Internet no empieza cuando un usuario inicia sesión, sino mucho antes, en cómo se diseñan las redes, se interconectan los sistemas y se garantiza la operación continua de los servicios digitales”, señaló Danilo Fernandes, vicepresidente y director comercial para B2B LATAM de Liberty Networks.

    Desde una perspectiva empresarial, la ciberseguridad se ha convertido en un pilar de confianza digital. Las organizaciones necesitan infraestructuras resilientes para proteger datos sensibles, asegurar la disponibilidad de los servicios de misión crítica y responder de manera efectiva ante incidentes. En este escenario, la infraestructura deja de ser un componente técnico para convertirse en un habilitador directo de la continuidad del negocio.

    “El impacto de un incidente de seguridad ya no se mide solo en los sistemas afectados, sino también en operaciones detenidas, clientes insatisfechos y pérdida de confianza. Por eso, una infraestructura robusta y bien diseñada es hoy una de las principales defensas frente a las amenazas digitales”, agregó Fernandes.

    En este contexto, Liberty Networks comparte cuatro recomendaciones clave para que las empresas fortalezcan su postura de ciberseguridad desde una visión estructural:

    Diseñar la seguridad desde la red, incorporando elementos de redundancia, segmentación y monitoreo continuo como parte de la arquitectura, no como soluciones aisladas.

    Priorizar la continuidad operativa, evaluando los escenarios de falla y asegurando que los servicios críticos puedan mantenerse activos ante incidentes.

    Integrar la ciberseguridad a la estrategia de negocio, entendiendo que una interrupción digital impacta directamente ingresos, reputación y confianza del cliente.

    Asumir la seguridad como una responsabilidad compartida, en la que usuarios, empresas y operadores desempeñan roles distintos pero complementarios.

    En un entorno donde la operación digital es permanente y los riesgos evolucionan a gran velocidad, la ciberseguridad ya no puede tratarse como una reacción ante incidentes, sino como una decisión estructural de negocio. La capacidad de una empresa para operar, crecer y generar confianza depende directamente de la solidez de la infraestructura que la conecta, la protege y la mantiene en funcionamiento. En ese sentido, la seguridad digital no se improvisa ni se delega: se diseña, se opera y se sostiene desde la base misma de la infraestructura que impulsa la economía digital.

  • El 88% de los latinoamericanos recibieron llamadas no deseadas, según un estudio

    El 88% de los latinoamericanos recibieron llamadas no deseadas, según un estudio

    Entre diciembre de 2025 y enero de 2026, 11% de estas llamadas fueron intentos de fraude. Los expertos de Kaspersky explican cómo identificar las principales estafas relacionadas con estos contactos.

    Tan solo entre diciembre de 2025 y enero de este año, 88% de los latinoamericanos recibieron llamadas no deseadas, según un informe de Who Calls, la aplicación de identificación y bloqueo de spam de Kaspersky. Asimismo, de acuerdo con el estudio, aproximadamente el 11% de las llamadas correspondió a intentos de fraudes bancarios y promociones engañosas, poniendo en riesgo la seguridad y la privacidad de las personas.

    El volumen excesivo de llamadas no deseadas no solo es molesto, sino que también representa un riesgo real para la seguridad financiera y la privacidad de los latinoamericanos. Expertos de Kaspersky explican cuáles son las principales estafas relacionadas con este tipo de contacto:

    1. Estafa de falso call center: el delincuente se pone en contacto con la víctima por teléfono o WhatsApp, haciéndose pasar por un empleado de banco, soporte técnico o empresa de telecomunicaciones. Utilizan un guion convincente para informar una situación urgente —como fraude en la cuenta bancaria o un virus en el teléfono— e instruyen a la víctima a instalar una aplicación legítima de acceso remoto (como AnyDesk o TeamViewer).

    Con la aplicación instalada, el estafador asume el control total del dispositivo de la víctima, realiza transferencias, accede a aplicaciones bancarias o roba datos personales. Muchas veces, la estafa se refuerza con el uso de perfiles verificados de WhatsApp o imágenes institucionales para generar confianza.

    Esta estafa es una evolución del conocido fraude de call center bancario, cuando el delincuente llamaba a la víctima fingiendo ser un representante del banco y, por teléfono, recopilaba números de tarjeta, contraseñas y códigos enviados por SMS. En aquel momento, el fraude dependía exclusivamente de la ingeniería social para convencer a la víctima de compartir la información necesaria. Ahora, el enfoque incorpora una capa tecnológica mediante el uso de aplicaciones de acceso remoto, eliminando la necesidad de recopilar datos directamente y permitiendo que el delincuente controle el teléfono de la víctima sin levantar sospechas.

    2. Estafa de registro falso y premio: en esta modalidad, el delincuente contacta a la víctima por teléfono, mensaje de WhatsApp o SMS, alegando que ganó un premio en una campaña promocional, sorteo o programa de fidelidad. Para legitimar la historia, el estafador menciona marcas conocidas, crea un sentido de urgencia con un plazo corto para reclamar el premio y solicita que la víctima proporcione datos personales como nombre completo, dirección e incluso información bancaria o de tarjeta.

    En algunos casos, el estafador afirma que es necesario pagar una pequeña tarifa de liberación o envío para recibir el premio y convence a la víctima de realizar un pago o transferencia. También pueden solicitar la instalación de aplicaciones o el envío de fotos de documentos, que posteriormente se utilizan para otros fraudes de identidad.

    3. Amenaza y estafa de secuestro falso: el delincuente llama amenazando a la víctima o a un miembro de su familia, alegando que hubo un secuestro o un problema grave, y exige un pago inmediato para “resolver” la situación. Aunque es una estafa antigua, ha ganado nuevas variantes: hoy los estafadores realizan llamadas simultáneas a varios miembros de la familia y utilizan aplicaciones que simulan sonidos reales, como ruidos de autos o sonidos de hospital, para hacer la amenaza más convincente. Además, emplean datos personales filtrados para parecer más confiables, aumentando la presión sobre la víctima para pagar el rescate.

    “Creemos que la solución a este problema complejo requiere colaboración entre empresas de seguridad, reguladores y la sociedad civil. Además, recomendamos el uso de una buena solución de seguridad que bloquee y filtre llamadas no deseadas, ayudando a los usuarios a recuperar el control de sus comunicaciones”, afirma Fabio Assolini, director del Equipo Global de Investigación y Análisis de Kaspersky para América Latina.

    Para que las personas no caigan en estafas ni fraudes que tienen origen en llamadas no deseadas, los expertos de Kaspersky recomiendan:

    -Recuerda que las llamadas de estafa siempre apelan al sentido de urgencia, mantén la calma y cuelga inmediatamente si te presionan para tomar decisiones rápidas o urgentes. Los estafadores aprovechan las emociones para influir en la decisión de sus víctimas.

    -Nunca instales aplicaciones ni proporciones contraseñas por teléfono, especialmente a personas que afirman ser de un banco o soporte técnico.

    -Verifica siempre la llamada a través del canal oficial de la empresa antes de realizar cualquier acción. Nunca devuelvas la llamada utilizando el número proporcionado en la comunicación sospechosa.

    -No compartas códigos recibidos por SMS y/o correo electrónico por teléfono. Denuncia llamadas sospechosas a las autoridades competentes.

    -Utiliza una aplicación de identificación de llamadas en tu teléfono que pueda alertarte sobre intentos de spam y estafas, como Kaspersky Who Calls. La nueva actualización permite que los usuarios de iOS reciban información en tiempo real sobre las llamadas recibidas —no sólo desde la base de datos offline descargada—. La función está disponible en el plan premium y para dispositivos Android.

    Para obtener más información sobre ciberseguridad, visita el blog de Kaspersky.

  • Utilidades de las Fiestas de Playa Sámara benefician a seis organizaciones locales

    Utilidades de las Fiestas de Playa Sámara benefician a seis organizaciones locales

    Un grupo de seis organizaciones de Playa Sámara recibirá ¢4,1 millones producto de las Fiestas Cívicas realizadas en esa comunidad turística entre diciembre y enero pasado.

    De acuerdo con el informe económico elaborado por la Cámara de Turismo de Playa Sámara (CTPS) -organización que desarrolló la logística de las Fiestas– el Liceo de Playa Sámara obtendrá ¢1,6 millones para implementar un aula donde se impartirán lecciones de gastronomía.

    Massimo Gambari, Presidente de la CTPS, destacó que “este es un proyecto muy importante para capacitar a los muchachos en un área fundamental de la oferta laboral en nuestra comunidad”.

    “Por eso, es muy importante ofrecer capacitación en este campo para quienes deseen emprender o seguir una vida laboral ligada a la industria del turismo que; como bien sabemos, es la principal fuente de trabajo en esta comunidad”, manifestó Gambari.

    Impacto social

    Junto con el Liceo de Playa Sámara el producto de los eventos aportará ¢400 mil colones al Programa Bandera Azul Ecológica (BAE). El año pasado esta localidad turística del cantón de Nicoya mejoró su calificación en BAE porque gracias al trabajo realizado en el 2024 pasó de 1 estrella blanca a tres y; además, recibió una estrella verde adicional en la categoría de hogares sostenibles.

    “La sostenibilidad es muy importante para nuestra Cámara; por eso, hemos apoyado, entre otras acciones, jornadas de recolección de residuos sólidos que han dado grandes beneficios”, expresó Massimo.

    Por su parte, la Asociación CREAR -formada en Playa Sámara en enero del 2009- que ofrece educación complementaria gratuita y de alta calidad a la juventud de este distrito de Nicoya será otra de las organizaciones beneficiadas.

    “Año tras año, y gracias a muchas personas dedicadas y generosas que hicieron contribuciones pequeñas y grandes, CREAR amplió sus programas, abarcando a preadolescentes, adolescentes, el empoderamiento de las niñas, programas en las escuelas como asambleas o ‘charlas’, educación ambiental y clases de arte e inglés”, indica el website oficial de la Asociación.

    El Presidente de la CTPS indicó que esta Asociación recibirá ¢400 mil para la compra de útiles escolares con el fin de apoyar los proyectos educativos de la Asociación. Igualmente, al templo local de la Iglesia Católica se le entregarán ¢600 mil para pintar un local donde se llevan a cabo actividades varias con grupos religiosos.

    “Las Fiestas se han convertido en un modelo de éxito, en un ejemplo, de que este tipo de eventos pueden generar mucha diversión sana y; al mismo tiempo, ayudar a promover el desarrollo local de manera significativa. Ya van dos años que tenemos a cargo la logística demostrando transparencia en el manejo de las finanzas”, relató Gambari.

    En el campo deportivo la CTPS otorgará ¢510 mil al Grupo Las Costeñas (futbol playa femenino) y a Playa Sámara ADG ¢607 mil (futbol playa masculino).

  • Empresas en riesgo: un tercio de los latinoamericanos nunca ha cambiado sus claves en el trabajo

    Empresas en riesgo: un tercio de los latinoamericanos nunca ha cambiado sus claves en el trabajo

    Expertos de Kaspersky advierten que esta mala práctica sigue siendo una de las principales brechas de seguridad en las empresas y abre la puerta a nuevos ciberataques.

    En un contexto donde las amenazas digitales evolucionan cada día, las contraseñas siguen siendo una de las primeras líneas de defensa de las empresas, pero también uno de sus puntos más vulnerables.

    De acuerdo con el estudio Lenguaje Digital de Kaspersky, uno de cada tres empleados en Latinoamérica (33%) reconoce que nunca ha cambiado la clave de acceso a la red corporativa, mientras que un 40% afirma que solo lo hace cuando la organización se lo exige. Si bien un 51% indica que renueva sus credenciales cada 3 a 6 meses, una práctica positiva, este hábito aún no se encuentra plenamente adoptado de forma transversal en el entorno laboral de la región.

    Se trata de una realidad que desafía a las empresas de la región: las contraseñas débiles o reutilizadas continúan siendo una de las principales puertas de entrada para los ataques en entornos corporativos.

    Los ciberdelincuentes aprovechan estas falencias principalmente a través de ataques de fuerza bruta, una técnica utilizada para intentar acceder a una cuenta o sistema probando de manera automática una gran cantidad de combinaciones de contraseñas hasta encontrar la correcta. Se trata de un ataque que suele apoyarse en programas que utilizan miles de intentos en pocos segundos y es especialmente efectivo cuando se usan claves débiles, repetidas o fáciles de adivinar.

    Otra técnica que sigue siendo utilizada para atacar a las empresas son las campañas de phishing, en las que engañan a empleados para que entreguen sus datos de acceso en sitios o correos falsos que imitan servicios legítimos. En ambos escenarios, el uso de contraseñas simples, predecibles o repetidas amplifica el impacto de los ataques y facilita el acceso no autorizado a los sistemas internos.

    Las consecuencias de esta mala gestión de credenciales de acceso pueden ser graves para las organizaciones. Una contraseña débil puede derivar en accesos no autorizados y robo de información sensible, como datos de clientes, contratos o documentación estratégica.

    Además, si los atacantes comprometen cuentas clave, pueden provocar interrupciones operativas, bloquear sistemas, alterar procesos o desplegar malware, generando pérdidas económicas y afectando la continuidad del negocio. A esto se suma el daño reputacional y los riesgos legales, ya que una filtración de datos puede deteriorar la confianza de clientes y socios, además de exponer a las empresas a sanciones por incumplimiento de normativas de privacidad y protección de datos.

    “Hoy la protección de datos ya no es solo una cuestión técnica, sino una decisión de negocio. Cada vez que una empresa gestiona información de clientes, empleados o proveedores, asume una responsabilidad directa sobre su resguardo. Cuando no existen procesos claros, evaluaciones de riesgo continuas y una cultura interna de seguridad, las filtraciones dejan de ser un escenario hipotético y se convierten en un riesgo real, con impactos operativos, legales y reputacionales. Invertir en prevención y en la formación de los equipos es clave para reducir esa exposición y fortalecer la confianza en el entorno digital”, señaló Daniela Álvarez de Lugo, gerente general para la región Norte de América Latina en Kaspersky

    En el marco del Día Mundial del Cambio de Contraseñas, los expertos de Kaspersky recomiendan a las empresas:

    Establecer una política de uso de contraseñas para los empleados de todos los niveles: los equipos de TI deben definir plazos y fechas claras para cambiar las claves de acceso, por ejemplo, modificarlas al menos cada seis meses. También es recomendable ofrecer recomendaciones de cómo crear una contraseña segura: que incluya letras, números y símbolos especiales y tenga al menos 15 caracteres.

    Activar la autenticación multifactor en todas las cuentas y accesos críticos: de esta manera, incluso si una contraseña se filtra o es adivinada, el segundo factor ayuda a bloquear accesos no autorizados, por ejemplo, en un correo corporativo, herramientas de colaboración y plataformas en la nube.

    Ofrecer a empleados de todos los niveles, capacitaciones de ciberseguridad:  para mitigar riesgos, es necesario mantener informados a los colaboradores sobre las nuevas técnicas utilizadas por los cibercriminales para que no caigan en sus trampas. Cursos de formación dedicados, como los que se ofrecen en Kaspersky Automated Security Awareness Platform, instruyen sobre estos temas y otras prácticas de seguridad.

    Proteger la red corporativa: blinda a tu empresa con una plataforma de seguridad viable y segura. El portafolio de Kaspersky Next ofrece tecnología de aprendizaje automático y protección avanzada de endpoints al mismo tiempo que identifica amenazas emergentes y vulnerabilidades en la nube.

    Para más información sobre cómo proteger la seguridad empresarial, visite el blog.

  • La seguridad recibirá más apoyo

    La seguridad recibirá más apoyo

    Por Hernán Imhoff, Presidente Cámara de Comercio y Turismo de Tamarindo.

    La seguridad ciudadana constituye uno de los aspectos más importantes al momento de seleccionar un destino turístico tanto para clientes locales como internacionales.

    En el momento de optar por llevar a cabo una reservación de hotel o la compra de un tour; por ejemplo, el cliente valora las condiciones del entorno como la calidad de la infraestructura o cuán protegida estará su familia ante eventuales peligrosos.

    La decisión de establecer un itinerario de viaje siempre implica una percepción  positiva de los niveles del entorno. Por esa razón, una política pública adecuada en este campo tiene un enorme impacto en un sector como el turismo que aprecia sobre manera la tranquilidad y la hospitalidad de los sitios de destino final.

    El reciente anunció del Poder Ejecutivo de que este año cuerpos como la Policía de Tránsito recibirán unidades móviles nuevas y equipo tecnológico para apuntar la vigilancia en carretas es una buena nueva para todo Costa Rica.

    Durante el anunció estuvieron presentes (de izq. a der.) los ministros de Justicia, Gerald Campos; Mario Zamora, Seguridad Pública y el Presidente de la Cámara de Comercio y Turismo de Tamarindo, Hernán Imhoff.

    La adquisición de esas facilidades será posible gracias a un financiamiento que actualmente se gestiona con el Banco Centroamericano de Integración Económica que aportará $USD 150 millones.

    Esa suma permitirá adquirir 1 795 vehículos para el Ministerio de Seguridad y 146 para la Policía de Tránsito. Además, 50 “perreras” para el trasladado de detenidos, 300 motocicletas, 20 microbuses, 19 camionetas, 1 084 pickups y 181 automotores todo terreno. Además, 3 500 cámaras corporales y 60 drones para operaciones especiales.

    Las compras derivadas de esta iniciativa marcarán un antes y un después en la historia de la seguridad ciudadana en Costa Rica. Lo más relevante es que este esfuerzo llega en un momento oportuno para combatir el crimen organizado y sus redes de operación que han adquirido un carácter internacional y que reciben sumas de dinero ilícito para financiar las actividades al margen de la ley.

    En esta lucha, en muchas ocasiones, nuestras fuerzas policiales se encuentran en clara desventaja. Sin embargo, este nuevo paso debe convertirse en el punto de partida para inclinar la balanza en favor de una mayor protección para la ciudadanía.

  • Histórica visita del Patriarca Teodoro II a Panamá

    Histórica visita del Patriarca Teodoro II a Panamá

    En un acontecimiento de profunda relevancia histórica y diplomática, Su Beatitud Teodoro II, Papa y Patriarca de la Gran Ciudad de Alejandría y de toda África, cumple una agenda estratégica en Panamá.

    Esta visita, la primera de su tipo a América Latina en la última década, es el resultado del trabajo incansable del Arzobispado Ortodoxo Griego de México, bajo el liderazgo de Su Eminencia el Arzobispo Iákovos, Arzobispo de México y Exarca de Centroamérica y el Caribe, quien asumió esta sede hace dos años por designación del Patriarcado Ecuménico.

    Cabe destacar a su vez, que dicha metrópolis realiza estos actos en el marco de su 30 aniversario. Condecoración en el Palacio de las Garzas En un acto solemne desarrollado en el Salón Amarillo de la Presidencia de la República, Su Beatitud Teodoro II concedió al presidente José Raúl Mulino la condecoración Gran Cruz del Apóstol Marcos.

    Esta distinción, la más alta que otorga el Patriarcado de Alejandría, reconoce el apoyo institucional a la Iglesia Ortodoxa Griega y el compromiso del mandatario con los valores cristianos universales. Aunado a ello, el agradecimiento del Sacro Arzobispado griego y la comunidad helénica de Panamá por su hospitalidad y calidez como nación panameña.

    Durante la ceremonia, Su Beatitud expresó al presidente Mulino: “Presidente Mulino, son tiempos muy difíciles que requieren de líderes fuertes y usted es uno de ellos; gracias por hacer de su nación también una nación fuerte”. Por su parte, el presidente Mulino destacó la hermandad entre ambos pueblos: “Hoy es un nuevo compromiso que une la relación de amistad y cooperación entre Grecia y Panamá, así como el respeto que siempre le he tenido a esta comunidad en nuestro país”.

    Máximo Reconocimiento Académico de la USMA Posteriormente, la Universidad Católica Santa María La Antigua (USMA) entregó la Condecoración Francisco Javier de Luna Victoria y Castro, su distinción honorífica más alta, a Su Beatitud Teodoro II.

    La ceremonia se llevó a cabo en la Catedral Basílica Santa María La Antigua ante la presencia de autoridades eclesiásticas ortodoxas y católicas, académicas, miembros del cuerpo diplomático y del Gobierno Nacional, incluyendo entre las personalidades a Su Eminencia Arzobispo Iákovos.

    El Arzobispo Metropolitano de Panamá y Gran Canciller de la USMA, José D. Ulloa Mendieta, junto al Padre Jorge Rivera-Rodríguez R., rector magnífico, entregaron la condecoración que reconoce a quienes han llevado una vida ejemplar y han contribuido en grado eminente al desarrollo de la sociedad. Monseñor Ulloa destacó que la presencia del Patriarca constituye un acontecimiento de trascendencia eclesial, honrando su incansable labor humanitaria y pastoral en el continente africanoy así mismo la presencia de la Iglesia Ortodoxa griega en el Pais y la comunidad helénica.

     Liderazgo y labor del Arzobispado Ortodoxo Griego de México

    La Metrópolis Ortodoxa Griega de México brinda orientación espiritual y atención pastoral a las comunidades cristianas ortodoxas de México, Centroamérica, el Caribe, Colombia y Venezuela.

    Bajo el liderazgo de Su Eminencia, el Metropolitano Iakovos de México, se trabaja por preservar la fe y las tradiciones cristianas ortodoxas, promoviendo el crecimiento espiritual, la unidad y el sentido de pertenencia en toda la región.

    Agenda Pastoral

    La agenda coordinada por el Arzobispado, que se extiende hasta el 1 de febrero, incluye actos de gran importancia como la celebración de una Doxología solemne y la Divina Liturgia Patriarcal en la Catedral Ortodoxa Griega de Panamá, consolidando al país como un punto de encuentro para la fe y el diálogo interreligioso.

  • Proyecto de educación tecnológica en Panamá atrajo el interés de Latinoamérica

    Proyecto de educación tecnológica en Panamá atrajo el interés de Latinoamérica

    La Sección de Panamá del Instituto de Ingenieros Electrónicos y Electrónicos (IEEE-Panamá) a través de su Capítulo de Computación (IEEE Computer Chapter), desarrolló la quinta edición del evento Veranito Feliz, que en 2026 adopta el nombre “Divirtámonos Programando”, un programa enfocado en infantes de 8 a 12 años que este año ha despertado el interés de observadores académicos de Costa Rica, Paraguay y Argentina, consolidándose como una iniciativa regional de referencia en formación temprana en tecnología.

    El proyecto es impulsado por el Capítulo de Computación de IEEE-Sección Panamá en colaboración con la Facultad de Informática, Electrónica y Comunicación de la Universidad de Panamá. Se estructura en cuatro niveles de profundidad de conocimiento desarrollados durante tres semanas en modalidad virtual. En este proceso, jóvenes universitarios actúan como mentores y guían a los niños en temas de tecnología, programación, pensamiento crítico y resolución de problemas, mediante un enfoque lúdico que combina aprendizaje y creatividad.

    La versión 2026 logró reunir 221 participantes, 23 más que en 2025 cuando se registraron 198 inscritos. Los estudiantes provienen de todo el país: Panamá (138), Panamá Oeste (61), Colón (4), Chiriquí (5), Veraguas (4), Coclé (3), Darién (1), Herrera (2), Los Santos (1), Bocas del Toro (1) y Comarcas (1). Esta amplia representación territorial refleja el alcance nacional del programa y su capacidad de integrar a niños de diversas realidades educativas.

    El Veranito Feliz – Divirtámonos Programando nació en 2022 con la visión de motivar a niñas y niños a desarrollar habilidades técnicas, científicas y blandas, despertando su interés por convertirse en el futuro en ingenieros, científicos o profesionales de las Tecnologías de la Información y la Comunicación (TIC). En la edición 2026, del total de inscritos, el 40 % fueron niñas y el 60 % niños, con representación de todas las provincias y comarcas. Además, el 50 % de los participantes fueron nuevos integrantes. Un 45 % provino de escuelas particulares y el 55 % de centros oficiales, destacándose entre las instituciones con mayor número de estudiantes el Centro Educativo Bilingüe Nicolle Garay, el Centro Educativo de Formación Integral Nuevo Emperador y el Centro Educativo El Progreso en Panamá Oeste; el Colegio Adventista Metropolitano en Panamá; Scala International School en Panamá Este; el Colegio Bilingüe de Panamá y el C.E.B.G. 24 de diciembre en Panamá Centro; y el Centro Educativo Bilingüe María Latorre en Veraguas.

    El impacto externo del programa también ha sido notable. La Ing. Donna Roper, Coordinadora General del Veranito Feliz, explicó que, con el objetivo de validar la calidad del programa, fueron invitados más de 15 observadores nacionales —entre docentes y profesionales de ingeniería— e internacionales provenientes de Costa Rica, Paraguay y Argentina. Estos especialistas evaluaron a través de rúbricas el desempeño de cada grupo de niños, identificando el dominio profesional y técnico de los mentores.

    “Estamos muy satisfechos de que una iniciativa de Panamá haya atraído el interés de otros países de Latinoamérica, porque eso habla muy bien de la forma adecuada como estamos trabajando localmente. Los insumos que nos aportan esos especialistas de otros países son muy importantes para seguir avanzando hacia mayores éxitos”, destacó la Ing. Roper.

    La organización académica del Veranito Feliz ha sido diseñada para fortalecer en los niños competencias clave, promoviendo habilidades cognitivas superiores como el análisis y la abstracción para descomponer problemas complejos; la creación y coordinación de soluciones lógicas; la organización y discriminación de información relevante; la aplicación del ciclo de investigación científica; la creatividad y la toma de decisiones para transformar ideas innovadoras en resultados concretos; y la comunicación efectiva mediante la expresión técnica, el trabajo en equipo y la presentación activa de proyectos, todo en un entorno de alta interactividad y acompañamiento cercano de los mentores.

    Desde la visión institucional, el Dr. Ernesto Ibarra, presidente de IEEE Sección Panamá, resaltó el valor estratégico de esta iniciativa para la organización.

    “Para IEEE Sección Panamá, este tipo de actividades colaborativas con estudiantes representan una oportunidad fundamental para acercar a las nuevas generaciones al mundo de la ciencia y la tecnología. Programas como Divirtámonos Programando permiten que niños y jóvenes conozcan desde temprano las diversas alternativas en las áreas STEM, despertando vocaciones y contribuyendo a la formación del talento que impulsará el desarrollo tecnológico del país”, señaló el Dr. Ibarra.

    La ceremonia de clausura del Veranito Feliz – Divirtámonos Programando se realizó el 22 de enero a las 8:00 a.m. en la Ciudad del Saber. Quienes deseen conocer más detalles de la iniciativa pueden visitar la cuenta de Instagram @logic4kidsclub.