Autor: Revista Entre Cantones

  • Emprenden lucha cívica contra intento de cerrar opción educativa de la UCR en Santa Cruz

    Emprenden lucha cívica contra intento de cerrar opción educativa de la UCR en Santa Cruz

    Un grupo de padres de familia de Santa Cruz (Guanacaste) tomó la decisión de emprender una lucha cívica contra las pretensiones de la Universidad de Costa Rica para cerrar una opción educativa de primaria que funciona en el recinto de ese centro de estudios superiores en el cantón pampero.

    Desde marzo del presente año las autoridades locales de la UCR en la Sede de Guanacaste convocaron a una reunión -sin agenda previa- a los padres de familia de los 90 niños y niñas afectados para comunicarles que la Comisión de Acción Social -con la venia de la Vicerrectoría de Acción Social del Alma Mater -cerraría la Escuela ubicada dentro la institución en barrio Limón de Santa Cruz.

    El recinto de la UCR en esa localidad santacruceña se creó en el año 2005 luego de coordinaciones entre docentes de las carreras de Agronomía y Educación. En el 2006 la Sede de Guanacaste elaboró un proyecto educativo basado en el Informe del Estado de la Nación que evidenciaba un rezago en este campo en ese cantón.

    La propuesta fue aprobada por la Vicerrectoría de Acción Social y; desde entonces, en el lugar se ofrece un plan educativo de primaria completa para los infantes de la zona que ha sido renovado cada dos años bajo la denominación de Centro Educativo UCR de Santa Cruz que empezó a funcionar en el año 2008.

    Oposición rotunda

    José Rubén Sanabria, quien lidera el grupo de padres de familia opuestos al cierre, calificó de “lamentable” las gestiones que buscan la clausura de esta opción de enseñanza porque “el perjuicio para las nuevas generaciones sería incalculable, de buenas a primeras solamente nos convocaron a una reunión en que sin más ni más nos informaron que se iba a proceder con el cierre en un acto que podríamos calificar de autoritario porque nunca se tomó en cuenta nuestro punto de vista”.

    “Estamos completamente en contra de esta medida porque luego de casi 17 años nos vienen con el cuento de que van a cerrar una excelente opción para educar a la juventud santacruceña y que ha probado ser un caso sumamente exitoso durante ya casi dos décadas”, destacó Sanabria quien tiene dos hijas estudiando en el citado Centro Educativo UCR Santa Cruz.

    Los representantes de los niños perjudicados resaltaron que la posible clausura afecta el Derecho a la Educación de unas 100 familias y que; además, se ha negado acceso a la información de carácter público de parte de las autoridades universitarias para que los padres de familia puedan conocer con exactitud cuáles son las razones (sociales, técnicas y pedagógicas) para fundamentar una posible clausura.

    “En la reunión de marzo fuimos convocados a ojos cerrados diciéndonos que había documentos de la Oficina Jurídica de la UCR que recomendaban el cierre, pero la verdad es que a este momento nadie nos ha facilitado esos criterios por escrito. Las autoridades de la Universidad en Santa Cruz nos dijeron que iban a enviar esos papeles, pero eso no ha sucedido, seguimos esperando. En su faceta de enseñanza superior en la actualidad el recinto actualmente no ha logrado inscribir carreras universitarias , la única que tuvo fue Contaduría y se clausuró”, añadió Sanabria.

    Según las últimas cifras del Índice de Competitividad Nacional (ICN) 2024 que elabora el Consejo de Promoción de la Competitividad (CPC) en Guanacaste la cantidad de años de escolaridad de la población mayor a los 25 años es baja. En el caso de Santa Cruz ocupa el tercer lugar en la provincia con 7,5 años de escolaridad por debajo de Hojancha y Nandayure, ambos con 8 años.

  • Camino hacia el éxito deportivo

    Camino hacia el éxito deportivo

    Por Martha Estrada, Presidenta Federación de Remo.

    Hace unos pocos días Costa Rica fue el escenario de la tercera edición del American Beach Sprint Championship de Remo Coastal que se llevó a cabo en Playa Mantas de Garabito, Puntarenas.

    Playa Mantas ya había sido sede del 2023 y 2024– Gracias al invaluable apoyo de Punta Leona Beach Club and Nature Resort, la confianza del Comité Olímpico Nacional y la Municipalidad de Garabito que declaró el evento como una competencia de Interés Cultural.

    Reunir a delegaciones de 12 países implicó un gran reto, en logística fue superado con éxito gracias a un equipo de trabajo de Punta Leona Beach Club y la Federación de Remo que se “tiró al agua” para alcanzar el éxito, con el respaldo de aliados estratégicos de suma importancia que nos ayudaron a visibilizar una disciplina deportiva que empieza a captar el interés del público.

    El hecho de que varios de nuestros competidores ticos hayan avanzado a instancias decisivas como los cuartos de final y octavos de final nos permite sonar en que localmente tenemos jóvenes que un potencial enorme que se debe pulir en los próximos años.

    Gracias a esta nueva cita deportiva logramos llevar el deporte del remo muchos peldaños más arriba en el camino hacia cumbres más altas con el apoyo de una Federación integrada por gente comprometida que está dispuesta a trabajar sin descanso en beneficio de un deporte que aún tiene mucho espacio para crecer especialmente en las zonas costeras, donde la juventud necesita nuevas oportunidades competitivas como parte de una formación integral.

    El evento en Playa Mantas nos deja muchas lecciones aprendidas: Como organización deportiva estamos en capacidad de acometer grandes proyectos, tenemos una nueva generación de muchachos que necesita más roce nacional e internacional para incrementar su rendimiento; pero sobre todo, logramos posicionar al país en el escenario mundial del remo; por eso, hoy los dirigentes de otros países hermanos nos expresan palabras de elogio y apoyo.

    Sabemos que como en cualquier campo la ruta del triunfo implica esfuerzo, pero con el balance altamente positivo del American Beach Sprint Championship de Remo Coastal en suelo tico ya dimos los primeros pasos hacia la meta final.

  • Amenaza vintage asedia a América Latina: el phishing afecta a 43% de las PyMEs de la región

    Amenaza vintage asedia a América Latina: el phishing afecta a 43% de las PyMEs de la región

    En el mes de las PyMEs, los expertos de Kaspersky ofrecen consejos para que las empresas de este sector sepan blindarse ante esta amenaza.

    Un estudio de Kaspersky revela que el año pasado, 43% de las PyMEs de América Latina fueron víctimas de ataques de phishing, ciberamenaza que existe desde hace más de dos décadas y pese a ello, sigue siendo altamente efectiva por la falta de capacitación y desconocimiento en ciberseguridad en las pequeñas y medianas empresas.

    El phishing es un tipo de fraude digital que busca engañar a los usuarios para que revelen información confidencial —como contraseñas, datos bancarios o accesos a sistemas corporativos— mediante enlaces compartidos a través de correos electrónicos, mensajes o sitios web falsos que simulan ser de entidades confiables. Aunque suplantar la identidad de un banco o de un proveedor es una práctica común, los atacantes han perfeccionado sus tácticas para parecer cada vez más creíbles.

    Esta amenaza es especialmente delicada para las PyMEs si consideramos que el año pasado, Kaspersky detectó un incremento de 140% en las estafas mediante mensajes falsos en América Latina, región que registró más de 697 millones de bloqueos de phishing, lo que representa 1,326 intentos de ataque por minuto, siendo Brasil, México, Perú, Colombia y Ecuador los países más afectados.

    En Centroamérica y el Caribe las cifras son significativas, Guatemala registró un aumento de 280%; Panamá un 224%; Costa Rica un 190% y República Dominicana un 67% de incremento en las estafas a través de mensajes falsos. En relación con los bloqueos de phishing, Guatemala y Panamá reportaron más de 4 millones; mientras que Costa Rica y República Dominicana más de 3 millones, estos datos se traducen en 11 intentos de ataque por minuto en Guatemala; 9 por minuto en Panamá;  6 por minuto en Costa Rica y 4 por minuto en República Dominicana.

    El impacto de un ataque de phishing en una PyME puede ser devastador: desde robo de datos hasta pérdida de dinero, interrupción de operaciones y daño reputacional. Estos incidentes suelen generar una cadena de consecuencias difíciles de revertir, especialmente para organizaciones con recursos limitados, viéndose obligadas a reducir personal, suspender proyectos o incluso cerrar operaciones. De hecho,  cifras de la compañía indican que, luego de un ciberataque, las PyMEs pueden enfrentar pérdidas económicas de hasta $155 mil dólares, lo que evidencia la urgencia de invertir en medidas preventivas y de capacitación para sus equipos.

    Otros de los ataques más comunes reportados por las PyMEs fueron la instalación de malware (37%), es decir, programas maliciosos que comprometen los sistemas para robar información o causar daños; el compromiso de correos empresariales (BEC) con un 28%, una modalidad en la que los delincuentes suplantan direcciones de correo corporativo para engañar a empleados y obtener transferencias o datos confidenciales; el ransomware (20%), que bloquea los archivos de la organización a cambio de un pago; y los ataques de denegación de servicio distribuido (DDoS) con un 18 %, que saturan los sistemas para dejarlos fuera de línea.

    “Aunque ha estado con nosotros por más de 20 años, el phishing sigue siendo una amenaza desconocida para los empleados y este desconocimiento puede provocar que tan solo con hacer clic en un enlace malicioso, la red de una PyME se vea comprometida”, comenta Carolina Mojica, gerente de productos para el Consumidor para las regiones Norte y Sur de América Latina en Kaspersky. “Para evitar ser blanco fácil de los cibercriminales, las PYMEs deben realizar dos acciones puntuales: capacitar a sus empleados y contar con una solución de seguridad que se adapte a sus necesidades”.

    En el mes de las PyMEs, los expertos de Kaspersky ofrecen las siguientes recomendaciones para evitar que el phishing y otras amenazas pongan en jaque a las empresas de este sector:

    -Identificar las áreas de oportunidad: Esto es vital para que las PyMEs refuercen su ciberseguridad al tiempo que minimizan los riesgos. Este proceso implica identificar y mitigar las vulnerabilidades mientras se mantiene la funcionalidad del sistema. Este paso también ayuda a enfocarse en la protección de los sistemas y datos críticos

    -Crear una cultura de ciberseguridad en la empresa: esto ayudará a que todo el personal esté familiarizado con buenas prácticas de ciberseguridad como el uso de contraseñas fuertes, que sepan que siempre deben verificar el origen de los mensajes que reciben y tengan a quién reportar y correo sospechoso.

    -Capacitar de forma continua al personal en temas de ciberseguridad: todo empleado con una computadora con acceso a la red corporativa debe tener conocimientos básicos de higiene digital para que sepan detectar amenazas comunes como los enlaces falsos. Existen en el mercado plataformas de aprendizaje en línea que ofrecen capacitaciones eficientes y que incluyen simuladores de phishing.

    -Realizar una inversión estratégica en ciberseguridad: Priorizar recursos en soluciones especialmente diseñadas para las PyMEs; en el mercado existen productos equipados con todas las herramientas necesarias para que estas empresas estén adecuadamente protegidas de las amenazas en línea, como el phishing.

    Para más consejos sobre cómo proteger tu empresa, visita nuestro blog.

  • Ruta para modernizarse

    Ruta para modernizarse

    Por Hernán Imhoff, Presidente Cámara de Comercio y Turismo de Tamarindo.

    En los últimos días en el Poder Legislativo se ha discutido el proyecto de Ley 24 290 denominado “Establecimiento de Jornadas Laborales Excepcionales para Casos Determinados que sean Excepcionales y muy Calificados” conocido popularmente como Jornadas Laborales 4×3.

    Desde la Cámara de Comercio y Turismo de Tamarindo de Guanacaste valoramos esta propuesta como una herramienta importante para adaptar la legislación en materia de trabajo a las actuales condiciones que prevalecen en la economía nacional.

    Esa propuesta indica sin; lugar a dudas, que la puesta en marcha de las jornadas laborales excepcionales se deberá realizar de manera voluntaria con estricto apego a los derechos de los trabajadores garantizando el respeto a la normativa en el campo de la salud ocupacional.

    La modalidad 4×3 permitiría que personas trabajadoras cuenten con tres días libres consecutivos, lo que abriría espacios reales para participar en procesos formativos. Instituciones como la Junta Directiva del Instituto Nacional de Aprendizaje -con excepción de los representantes sindicales- ya ofrecieron el apoyo a la reforma legal.

    Esta iniciativa representa una oportunidad para modernizar la legislación actual, pero conservando derechos fundamentales adquiridos con mucho esfuerzo a lo largo de los años. En el caso del sector turismo, donde prevalecen miles de Pequeñas y Medianas Empresas (PYMES), abrir espacios a nuevas formas de relacionamiento laboral podría ser un apoyo fundamental en la gestión empresarial.

    La posibilidad de tres días libres a la semana abriría espacios para más oportunidades de capacitación que a la postre incrementarían el desarrollo personal de habilidades y competencias que mejoren la calidad de vida de los trabajadores en un mundo, como el actual, donde los veloces avances de la ciencia y la tecnología obligan a mantenerse al día en el uso de nuevas herramientas.

    Por esa razón -entre otras- este proyecto de Ley debe mirarse con la vista puesta en la realidad muy lejos de los prejuicios ideológicos basados en dogmas políticos que en lugar de contribuir a mejorar las condiciones de vida de los trabajadores más bien los mantienen anclados en un pasado que ya quedó superado.

  • Sámara reunirá a casi 400 amantes del Voleibol de Playa

    Sámara reunirá a casi 400 amantes del Voleibol de Playa

    La práctica del Voleibol de Playa atraerá a casi 400 visitantes (entre competidores y aficionados) en Sámara de Nicoya gracias a una competencia de esa disciplina que se llevará a cabo el 21 y 22 de junio.

    Ese fin de semana está programado Sámara Beach Volley Challenge 2025 que ya cuenta con 128 deportistas registrados en la Categoría Abierta en las modalidades de masculino y femenino.

    Fernando Guerra, Coordinador del evento que cuenta con el apoyo de la Cámara de Turismo de Playa Sámara (CTPS), destacó que “la repuesta del público ha sido extraordinaria tanto así que ya superamos la centena de inscritos”.

    “Por lo general cada deportista viaja acompañado de 2 ó 3 personas; de modo que, para ese fin de semana es posible que lleguen a la Playa unas 400 personas que dinamizarán la economía local”, destacó Guerra.

    La nueva fecha deportiva será la segunda vez que Playa Sámara sirva de escenario para esta modalidad de voleibol porque en marzo del año anterior esa zona turística del cantón de Nicoya fue el escenario de una jornada del Campeonato Nacional de Voleibol de Playa.

    “Hemos aprovechado esta experiencia para organizar este nuevo evento desde hace varias semanas gracias al apoyo logístico de la Cámara de Turismo que se involucró de lleno en la organización como parte de sus proyectos para incrementar la visitación”, destacó Guerra.

    Nuevos rumbos

    Massimo Gambari, Presidente de la CTPS, indicó que el Sámara Beach Volley Challenge 2025, es un proyecto que se enmarca “dentro de los planes de la promoción del deporte como una de las grandes fortalezas de los atractivos locales junto con las bellezas naturales y un ambiente seguro, entre otras fortalezas.

    “En la Cámara hemos ido acumulando experiencia con la organización de eventos deportivos que resultaron muy exitosos gracias a ventajas como facilidades como excelentes vías de comunicación, disponibilidad de alojamiento para todos los segmentos del mercado y un grupo de colaboradores que trabaja de manera comprometida con este tipo de iniciativas”, resaltó Gambari.

    Las personas que deseen inscribirse en este evento pueden hacerlo llamando al 86562486. Instagram: Iniciar sesión • Instagram

  • Generación Z en la mira: detectan más de 250,000 ciberataques disfrazados

    Generación Z en la mira: detectan más de 250,000 ciberataques disfrazados

    Kaspersky presenta los resultados de un estudio que analiza cuáles son las ciberamenazas que acechan a los centennials.

    Desde Naruto hasta Attack on Titan, los ciberdelincuentes están utilizando cada vez más el anime y otros contenidos populares entre la Generación Z como anzuelo. En un nuevo informe que abarca del segundo trimestre de 2024 al primero de 2025, Kaspersky ha detectado más de 250,000 ciberataques disfrazados como animes populares, además de otros programas y plataformas de streaming preferidos por los jóvenes. Para ayudar a la Generación Z a identificar estos y otros riesgos cibernéticos, Kaspersky lanza “Case 404”, un juego interactivo de ciberseguridad que enseña cómo proteger su vida digital.

    Para muchos miembros de la Generación Z, el streaming es más que una forma de entretenimiento: es una forma de vida que les conecta con personajes, mundos y comunidades que forman parte de su identidad. Desde animes hasta maratones de películas cargadas de nostalgia, su vínculo con estos universos es profundo. Sin embargo, esta conexión emocional crea una paradoja de seguridad: cuanto más involucrado emocionalmente está el espectador, más fácil es engañarlo, y el entusiasmo de los centennials se está convirtiendo en un blanco peligroso.

    Esto es especialmente evidente en la cultura del anime. Más del 65% de la Generación Z ve anime regularmente, lo que la convierte en la generación más involucrada con este género en la historia. Para su análisis, los expertos de Kaspersky seleccionaron cinco títulos populares entre este grupo: Naruto, One Piece, Demon Slayer, Attack on Titan y Jujutsu Kaisen. Se detectaron 251,931 intentos de distribuir malware o archivos no deseados disfrazados con el nombre de estos animes. Los ciberdelincuentes están aprovechando la confianza y el afecto que los jóvenes sienten por estas series, utilizando anzuelos como “episodios exclusivos”, “escenas filtradas” o “acceso premium”.

    Entre los títulos de anime, Naruto ocupó el primer lugar, a pesar de haberse estrenado hace más de dos décadas. Durante el periodo analizado, fue utilizado como señuelo en 114,216 intentos de ataque. Le siguió Demon Slayer con 44,200 intentos, impulsado por su ascenso meteórico en los últimos años, alimentado por momentos virales y una creciente base de fans a nivel global, lo que lo convirtió en un objetivo natural para los ciberdelincuentes que buscan aprovechar la ola de popularidad. Por su parte, Attack on Titan —un favorito de larga data— ocupó el tercer lugar con 39,433 intentos detectados de distribución de contenido malicioso.

    Además del anime, Kaspersky también analizó cinco películas y series icónicas que siguen teniendo fuerte resonancia entre la Generación Z: Shrek, Stranger Things, Twilight, Intensamente 2 (Inside Out 2) y Deadpool & Wolverine. Solo estos títulos registraron 43,302 intentos de ataque, con un aumento notable en la atención por parte de los ciberdelincuentes a principios de 2025. Esto se debió principalmente al auge de los ataques vinculados a Shrek, que acumuló más de 36,000 intentos en total, con un pico marcado en marzo de 2025, el doble del promedio mensual registrado durante 2024.

    Plataformas como Netflix, Amazon Prime Video, Disney+, Apple TV Plus y HBO Max han transformado la forma en que la Generación Z consume películas, series y anime, ofreciendo experiencias personalizadas y a demanda que se ajustan a su preferencia por el contenido global. Sin embargo, este entorno también se ha convertido en terreno fértil para los ciberdelincuentes. Kaspersky detectó 96,288 intentos de distribuir archivos maliciosos o no deseados disfrazados con el nombre de estas plataformas.

    A diferencia de los contenidos estacionales, los servicios de streaming mantienen un flujo constante de estrenos y “joyas ocultas”, lo que amplía la ventana de riesgo. Netflix fue la plataforma más utilizada como señuelo, involucrada en 85,679 intentos de ataque y vinculada a más de 2.8 millones de páginas de phishing que imitaban su imagen. Los atacantes aprovechan su alto tráfico global, modelo de suscripción y lugar central en la vida digital de los jóvenes, replicando páginas de inicio de sesión, ofertas falsas de pruebas gratuitas y correos de recuperación de contraseña para engañar a los usuarios.

    A medida que la vida diaria de la Generación Z se entrelaza cada vez más con las plataformas de streaming, los espacios de fandom y las comunidades en redes sociales, las ciberamenazas evolucionan para reflejar sus intereses. Para hacer frente a este desafío, Kaspersky ha lanzado “Case 404”, un juego interactivo en línea diseñado específicamente para esta generación. En él, los jugadores se convierten en ciber-detectives que deben resolver casos inmersivos de ciberdelitos. A través de esta experiencia, Kaspersky no solo visibiliza los riesgos, sino que también empodera a los jóvenes para desarrollar una mentalidad y habilidades que les permitan mantenerse seguros en un mundo digital cada vez más vulnerable. Como recompensa por completar el juego, los participantes reciben un descuento en Kaspersky Premium, brindándoles herramientas confiables para navegar el entorno digital con mayor seguridad.

    “A medida que el mundo del entretenimiento evoluciona, también lo hacen las tácticas de los ciberdelincuentes para explotar el contenido popular, ya sea mediante descargas falsas o estafas con productos. Desde animes icónicos como Naruto y Demon Slayer hasta los últimos éxitos de taquilla como Inside Out 2, los estafadores están encontrando nuevas formas de aprovechar el vínculo de la Generación Z con la cultura digital y las plataformas de streaming. Ante el aumento de estas amenazas, es más importante que nunca que los jóvenes se mantengan alerta y comprendan cómo protegerse en línea”, aseguró Fabiano Tricarico, Director General de Productos para el Consumidor para Américas en Kaspersky.

    Para ver tus series favoritas de forma segura, Kaspersky recomienda:

    -Explora el juego interactivo en línea “Case 404” de Kaspersky, diseñado especialmente para la Generación Z para aprender a protegerse en un entorno digital cada vez más vulnerable.

    -Utiliza siempre una suscripción legítima y de pago para acceder a servicios de streaming, y asegúrate de descargar las aplicaciones desde marketplaces oficiales o los sitios web oficiales.

    -Verifica siempre la autenticidad de los sitios web antes de ingresar información personal. Accede solo a páginas confiables y oficiales para ver o descargar contenido, y revisa bien las URLs y la ortografía de los nombres para evitar sitios de phishing.

    -Presta atención a las extensiones de los archivos que descargas. Los archivos de video no deberían tener extensiones .exe o .msi — estas suelen estar asociadas con programas maliciosos.

    -Utiliza una solución de seguridad confiable, como Kaspersky Premium, para detectar archivos adjuntos maliciosos que puedan comprometer tus datos.

    -Protege tu navegación y tus mensajes con Kaspersky VPN, que resguarda tu dirección IP y previene filtraciones de datos.

    Para más información sobre cómo proteger tu vida digital, visita nuestro blog.

  • Aumentan en 50 % los paquetes maliciosos en software de código abierto

    Aumentan en 50 % los paquetes maliciosos en software de código abierto

    Kaspersky revisó 42 millones de versiones y detectó 14 mil amenazas en herramientas usadas por desarrolladores en todo el mundo.

    Kaspersky informó que, al cierre de 2024, se detectaron un total de 14 mil paquetes maliciosos en proyectos de código abierto, lo que representa un incremento del 50 % frente al cierre de 2023. A lo largo de 2024, la compañía examinó 42 millones de versiones de paquetes de código abierto en busca de vulnerabilidades.

    El software de código abierto es aquel que cualquier persona puede ver, modificar y mejorar. Muchas de las herramientas más utilizadas por los desarrolladores para crear aplicaciones —como GoMod, Maven, NuGet, npm o PyPI— hacen parte de este ecosistema. Estas plataformas les permiten encontrar y usar fragmentos de código ya listos, lo que hace más fácil y rápido el desarrollo de nuevos programas. Sin embargo, su popularidad también ha sido aprovechada por los ciberdelincuentes para esconder amenazas dentro de estos archivos.

    En marzo de 2025, el grupo de cibercriminales Lazarus publicó archivos maliciosos en la plataforma npm, muy usada por desarrolladores. Estos archivos fueron descargados varias veces antes de ser eliminados, y contenían programas diseñados para robar contraseñas, datos de billeteras digitales y abrir accesos ocultos en los sistemas. El ataque parecía legítimo porque usaba enlaces de GitHub, una plataforma confiable para compartir código. Según Kaspersky, estos archivos también pudieron haber sido usados en páginas web, aplicaciones financieras y programas empresariales, lo que representa un alto riesgo de robo de información y pérdidas económicas.

    En 2024, se descubrió una puerta trasera en las versiones 5.6.0 y 5.6.1 de XZ Utils, una herramienta muy usada en sistemas basados en Linux. El código malicioso fue insertado por un colaborador de confianza y permitía tomar control remoto de servidores mediante SSH. Aunque el ataque fue detectado antes de que pudiera extenderse, gracias a fallos en el rendimiento del sistema, dejó en evidencia los riesgos de manipular herramientas clave en la cadena de suministro de software. XZ Utils es esencial para el funcionamiento de sistemas operativos, servidores en la nube y dispositivos conectados, por lo que esta amenaza representaba un peligro real para infraestructuras críticas y redes empresariales.

    Ese mismo año, el equipo de expertos de Kaspersky (GReAT) descubrió que ciberdelincuentes habían subido archivos maliciosos con nombres como chatgpt-python y chatgpt-wrapper a PyPI, una plataforma donde los desarrolladores buscan herramientas para programar. Estos archivos imitaban herramientas legítimas para trabajar con ChatGPT, pero en realidad estaban diseñados para robar contraseñas e instalar accesos ocultos. Aprovechaban el auge del desarrollo en inteligencia artificial para engañar a los usuarios. De haberse integrado en proyectos reales, estos archivos pudieron haber comprometido aplicaciones de IA, chatbots y plataformas de análisis de datos, poniendo en riesgo información sensible y procesos clave.

    “El software de código abierto es la base de muchas de las tecnologías que usamos todos los días. Pero esa apertura, que lo hace tan útil, también lo vuelve vulnerable. El aumento del 50 % en paquetes maliciosos que vimos en 2024 demuestra que los ciberdelincuentes están aprovechando esta confianza para esconder amenazas dentro de herramientas ampliamente utilizadas. Si una sola de estas herramientas está comprometida, el impacto puede extenderse rápidamente a miles de empresas o usuarios. Por eso, es urgente que las organizaciones revisen con cuidado los componentes que usan y fortalezcan sus mecanismos de seguridad antes de que ocurra un incidente de gran escala como el caso de XZ Utils”, afirma Fabio Assolini, Director del Equipo de Investigación y Análisis para América Latina en Kaspersky.

    Para evitar estas vulnerabilidades, los expertos de Kaspersky recomiendan:

    Verificar la reputación de los paquetes utilizados: Asegúrese de que los archivos provengan de desarrolladores o comunidades confiables. Revise el historial de versiones, la documentación disponible y la actividad reciente en el sistema de reportes.

    Mantenerse informado sobre amenazas emergentes: Suscribirse a boletines y alertas de seguridad relacionadas con el ecosistema de código abierto permite identificar riesgos de manera temprana y reaccionar a tiempo.

    Monitorear los componentes usados en sus sistemas: Contar con herramientas que analicen los archivos de código abierto permite detectar amenazas ocultas antes de que causen daños.

    Ante sospechas de compromiso, realizar una evaluación especializada: Si cree que su infraestructura puede haber sido vulnerada, Kaspersky recomienda utilizar su servicio de Compromise Assessment para identificar ataques en curso o pasados.

    Para más información sobre cómo proteger tu vida digital, visita nuestro blog.
  • Tico finalizó en el cuarto lugar en Campeonato Americano de Remo

    Tico finalizó en el cuarto lugar en Campeonato Americano de Remo

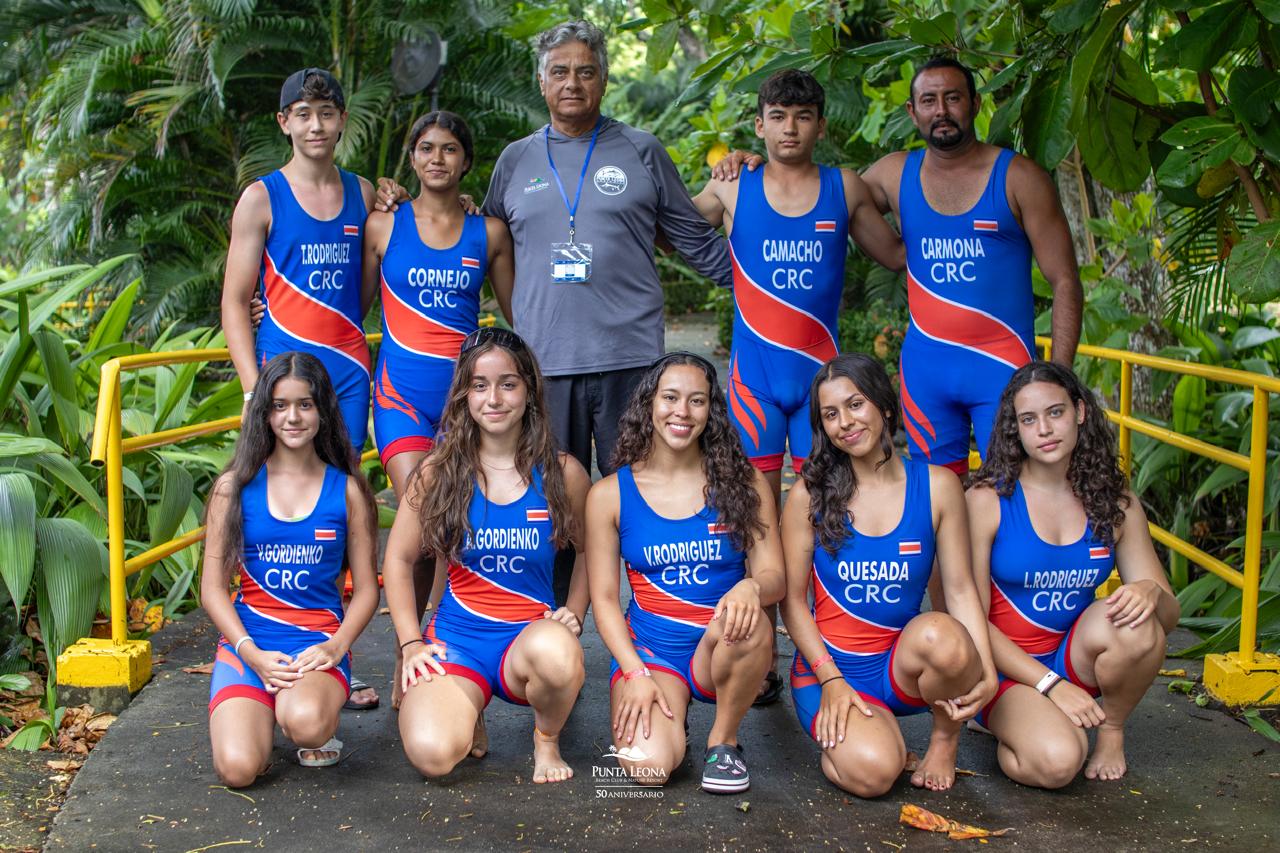
    El joven remero costarricense, Jorge Camacho, logró finalizar en el cuarto lugar en una competencia americana de ese deporte durante una prueba que se llevó a cabo en Punta Leona Beach Club and Nature Resort ubicado en Playa Mantas, cantón de Garabito, Provincia de Puntarenas.

    Camacho, quien se convirtió en uno de los protagonistas durante la jornada de dos días, participó en la categoría Solo Masculina Sub-19 en que realizó el recorrido de 500 metros con un tiempo de 2 minutos, 56 segundos y 87 centésimas (2:56:87).

    El costarricense destacó en la edición 2025 del American Beach Sprint Championship de Remo Coastal cita deportiva que reunió a los mejores exponentes de la disciplina provenientes de Perú, Paraguay, Argentina, Colombia, Canadá, Ecuador, Honduras, El Salvador, Nicaragua, Estados Unidos y; por supuesto, Costa Rica.

    La final de la división Solo Masculina Sub-19 fue ganada porSantiago Ferrer (Argentina), seguido de Eduardo Vásquez (Paraguay) en el segundo lugar y en la tercera casilla el también argentino, Joaquín Paré.

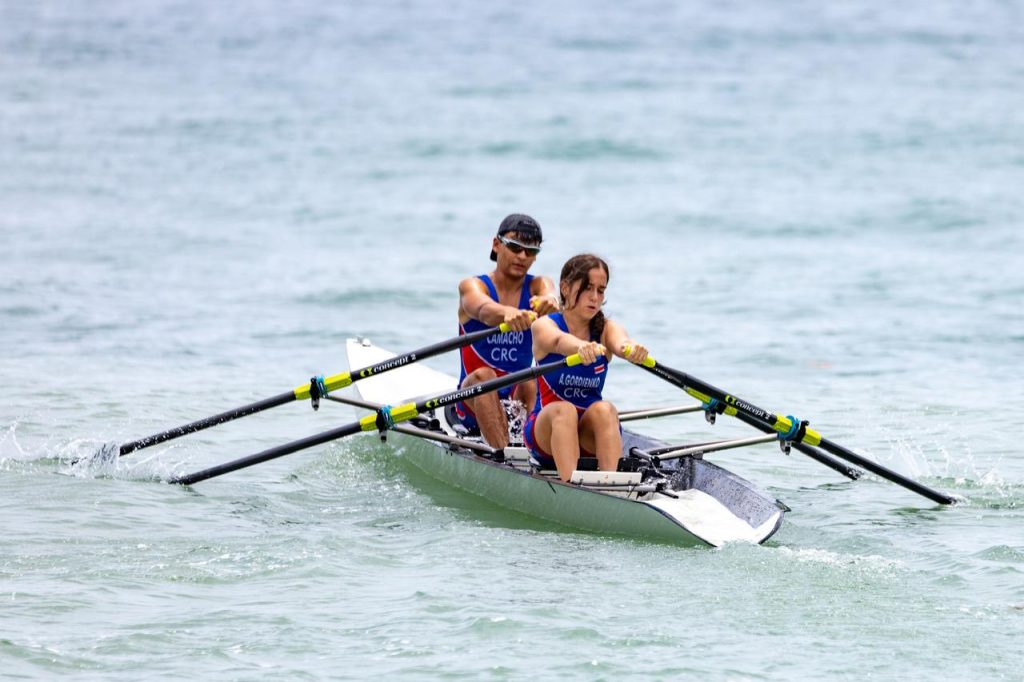
    Los costarricenses, Aryana Gordienko y Jorge Camacho, tuvieron una destacada participación en el American Beach Sprint Championship de Remo Coastal que se llevó a cabo en Playa Mantas en Garabito de Puntarenas. Fotografía: Punta Leona Beach Club and Nature Resort.

    El costarricense mencionó que “obtener un cuarto lugar en una prueba que reúne  a los mejores del continente americano me tiene muy contento porque tuve rivales de gran nivel para ir avanzando poco a poco hasta llegar a las instancias decisivas”.

    “Pienso que este resultado es producto del gran esfuerzo de los últimos meses en que estuve entrenando y preparándome muy fuerte para llegar lo más lejos posible en esta oportunidad; además, es un buen aliciente para próximas competencias”, resaltó Camacho quien debía remar 500 metros en la embarcación.

    Otros nacionales

    En la categoría Mayor Solo Femenina la nacional, Valeria Rodríguez, logró llegar a los cuartos de final. A esa misma instancia lograron avanzar en Sub-19 Mixta los nacionales Aryana Gordienko y Jorge Camacho, así como Thomas Rodríguez y Valentina Gordienko. Además, Aryana Gordienko llegó a cuartos de final en Sub-19 con un tiempo de 3:27:02.

    Martha Estrada, Presidenta de la Federación de Remo (FEDERE), destacó que la organización de la jornada de dos días en Punta Leona “puso al país en el mapa internacional de esta disciplina que a partir de esta semilla seguramente atraerá el interés de nuevo valores que en el futuro le darán muchos triunfos al país”.

    “El hecho de que hayamos tenido a varios competidores en las fases avanzadas del Campeonato nos tiene muy ilusionados porque se trata de muchachos muy jóvenes que demostraron un gran talento que ahora debemos pulir con el apoyo de la Federación y las futuras competencias que pensamos organizar con el fin de mantener un alto nivel competitivo. Se vivió una gran fiesta del deporte, realmente los chicos disfrutaron y se apoyaron como un gran equipo en un ambiente de máximas emociones, incluso con una exhibición de Ski Diving”, declaró la Presidenta de la FEDERE.

    La organización del III American Beach Sprint Championship de Remo Coastal en Playa Mantas recibió la calificación de evento de Interés Cultural por parte de la Municipalidad de Garabito.

    En el año 2023, el remo ingresó como deporte olímpico y; de ese modo, podrá participar en las Olimpiadas de la Juventud 2026 en Dakar y en las justas mayores durante las Olimpiadas de Los Ángeles 2028.

  • Transfuguismo a la máxima potencia

    Transfuguismo a la máxima potencia

    Por Gustavo Adolfo Araya Martínez, Politólogo.

    El fenómeno de la migración de figuras políticas del tradicional bipartidismo costarricense (Partido Liberación Nacional -PLN- y Unidad Social Cristiana -PUSC-) hacia el entorno del presidente Rodrigo Chaves (lo que se ha denominado «chavismo») es un síntoma grave de las profundas crisis que atraviesan tanto el sistema político como la sociedad costarricense.

    1. Crisis de los partidos tradicionales: descomposición y oportunismo

    El PLN y el PUSC, que dominaron la política costarricense por décadas, están en estado de recomposición política. Ambos partidos perdieron credibilidad debido a casos de corrupción, vínculos con élite, pérdida de identidad ideológica y su transformación en maquinarias electorales.

    ¿Por qué migran al chavismo? Simple: sobrevivencia política. Estas personalidades políticas carecen de principios y les gana la ambición. Al ver que Chaves ganó con un discurso antisistema (a pesar de ser exministro de un gobierno y curiosamente criticar a los partidos tradicionales), buscan recolocarse en donde haya poder.

    2. El «chavismo»: ¿un nuevo populismo de derecha con oportunistas reciclados?

    Rodrigo Chaves llegó al poder criticando a la «partidocracia», pero ahora está atrayendo a los mismos que denunciaba. Esto revela:

    Hipocresía del discurso antisistema: Si Chaves realmente quisiera romper con el pasado, no aceptaría a políticos vinculados a la corrupción tradicional. Pero su movimiento necesita estructura, y estos tránsfugas se la proporcionan.

    Pragmatismo electoral: El chavismo no es una ideología sólida, sino un vehículo personalista. Estos exliberacionistas y socialcristianos ven en Chaves un caudillo con popularidad y prefieren subirse a su ola antes que tener que disputar espacios y mejorar sus partidos base.

    Falta de proyecto de país: Muchos de estos transfugas no creen en nada, solo en el poder. Si mañana Chaves cae, migrarán a la siguiente fuerza emergente, sin problema.

    3. Peligros para la democracia costarricense

    Esta migración política no es inocente. Tiene consecuencias graves:

    Consolidación de un caudillismo: Si Chaves logra cooptar a los políticos tradicionales, estaría terminando de crear la élite de intereses que ya ha ido amasando bajo su mando, pero igual de corrupta.

    Debilitamiento institucional: El transfugismo muestra que los partidos ya no representan ideas, sino intereses personales. Esto erosiona la confianza en el sistema. Es más de lo mismo, pero ahora peor.

    Riesgo de una «necrosis política»: Si el chavismo se llena de exmilitantes sin escrúpulos, podría replicar y empeorar los vicios del pasado, pero con un liderazgo más autoritario. Eso convertiría al país en un reducto de mayor corrupción, como la observada en regímenes como los de Venezuela o Nicaragua.

    En conclusión: ¿Cambio real o más de lo mismo con nuevo logo?

    Lo que estamos viendo no es una renovación política, sino un reacomodo de las mismas caras en un nuevo vehículo de poder. El chavismo, lejos de ser una alternativa limpia, se está convirtiendo en un refugio para el oportunismo que huyen de sus partidos.

    Si Costa Rica no genera una verdadera alternativa ciudadana (no solo recambio de élites), seguirá atrapada en el ciclo de corrupción y personalismo que tanto daño le ha hecho. La migración de políticos tradicionales al chavismo no es una solución: es la misma enfermedad con distinto nombre.

  • Turismo Plateado llegó a valer $USD 1,720.1 billones el año pasado

    Turismo Plateado llegó a valer $USD 1,720.1 billones el año pasado

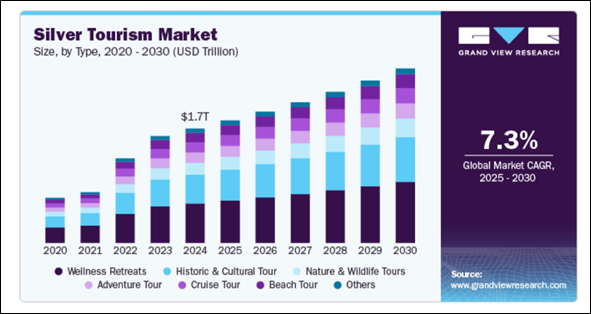
    El valor del mercado del Turismo Plateado alcanzó el año pasado la suma de $USD 1,720.1 billones empujado por un segmento de viajeros que buscan servicios de salud y prácticas de alojamiento como alimentación sana, rutinas de relajación como el yoga o la meditación, entre otras opciones.

    De acuerdo con la firma consultora de mercados Grand View Research turistasde la tercera edad “a menudo priorizan la salud y el bienestar, buscando destinos que ofrezcan tratamientos de spa, retiros de bienestar y actividades de acondicionamiento físico. El enfoque en la salud y la relajación durante los viajes se alinea con las preferencias de los viajeros mayores que ven las vacaciones como oportunidades para rejuvenecer y mantener su bienestar”.

    “Las personas mayores a menudo tienen tiempo para participar en estadías prolongadas, lo que les permite explorar destinos a su propio ritmo, interactuar con los lugareños y participar en actividades culturales. El turismo lento (o plateado) se alinea con los muchos viajeros mayores que desean experimentar la autenticidad durante sus viajes, lo que lo convierte en una tendencia creciente dentro del mercado”, destaca esa fuente digital.

    Fuente: Grand View Research.
     

    Puntos atractivos

    Bernal Vargas, Gerente de The Bohemian Hotel Playa Lagarto situado en Playa Lagarto de Santa Cruz (provincia Guanacaste, Costa Rica), destacó que esta clase de turista “busca comunidades como la nuestra donde puede encontrar un entorno paisajístico bellísimo pero; además, con al posibilidad de acceder a servicios como una gastronomía adecuada para las personas adultas junto con prácticas deportivas y recreativas para combatir el estrés de la vida cotidiana. Este tipo de personas le gusta comer más sano; por eso, buscan alimentación de más calidad con ingredientes orgánicos y más livianos, que tengan una mejor preparación”.

    “Claramente estamos frente a un tipo de turista que busca opciones de tranquilidad, pero dentro de estándares de calidad. En el caso de Playa Lagarto podemos decir que es un lugar que reúne perfectamente esas dos condiciones; además, estamos en una zona como el cantón de Santa Cruz donde existe una enorme riqueza en el campo de la historia de las costumbres y tradiciones lo cual es una enorme fortaleza para captar el interés de las personas de la tercera edad”, explicó Vargas.

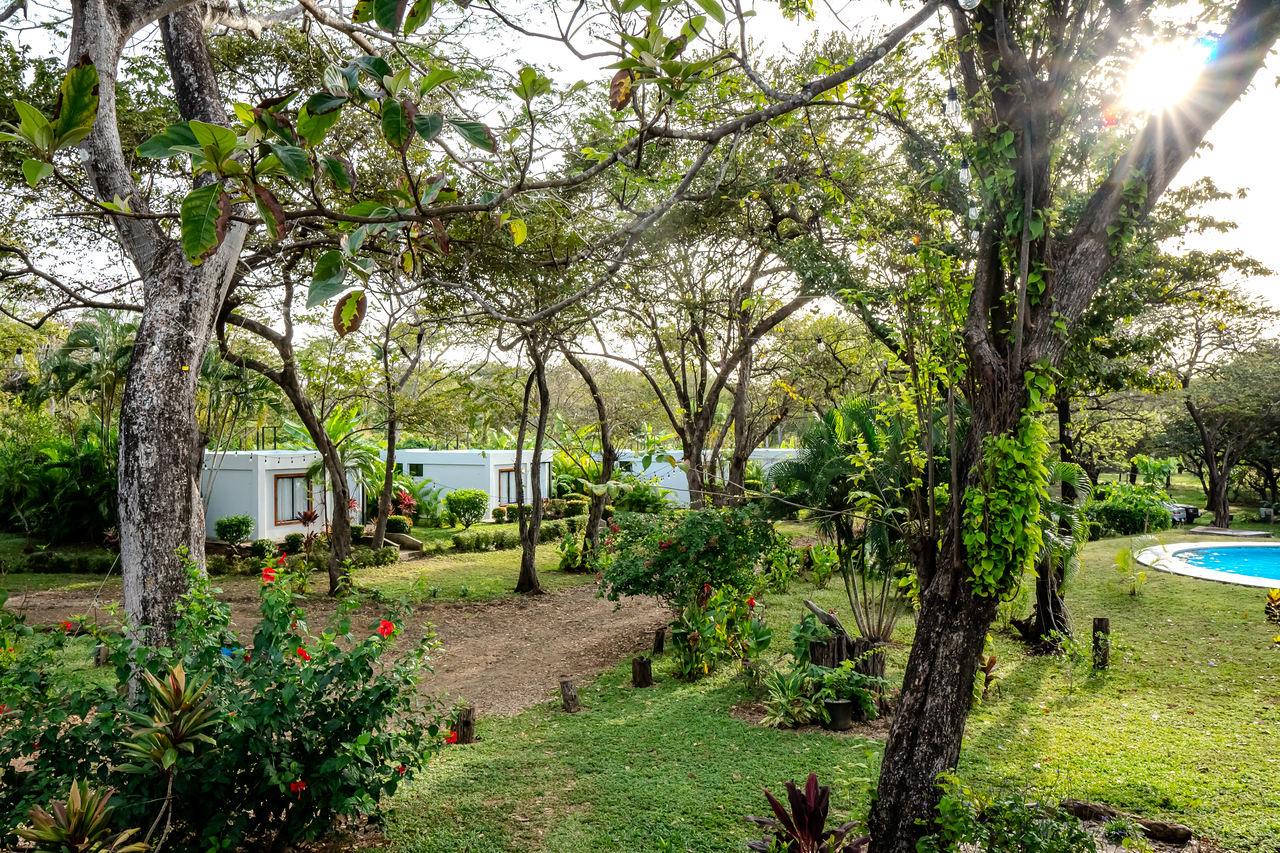
    Playa Lagarto en Santa Cruz, Guanacaste, ofrece condiciones ideales para el llamado Turismo Plateado. Fotografía: The Bohemian Hotel Playa Lagarto

    Grand View Research señala que la influencia de las redes de pares y las comunidades sociales también juega un papel crucial en el impulso del crecimiento del mercado porque el crecimiento de las comunidades en línea, las plataformas de redes sociales y los foros de viajes ha facilitado que los adultos mayores compartan sus experiencias, reseñas y recomendaciones con sus compañeros. Esa consultora de mercados predice que entre el 2025 y el 2030 el Turismo Plateado crecerá a un ritmo promedio anual del 7,3 por ciento.

    El Gerente de The Bohemian Hotel Playa Lagarto añadió que “poco a poco hemos visto como en los últimos años las opciones de alojamiento para este sector de la población han ido creciendo con servicios personalizados. Por eso, en nuestro caso ajustamos nuestra oferta con acciones como habitaciones de un estilo sobrio, pero con las comodidades que necesita este tipo de turistas como el entorno con grandes facilidades para la movilidad”.

    Según Oxford Economics, la tercera economía del mundo, después de la de Estados Unidos y China, es la de las personas mayores, una población que agrupa más de 900 millones de personas y que aumenta a ritmos acelerados. La Organización Mundial de la Salud estima que para el año 2050 será de 2 000 millones.